· por NetProtector Security Team
SkyW4lker: o kit de phishing que contorna a MFA no Microsoft 365
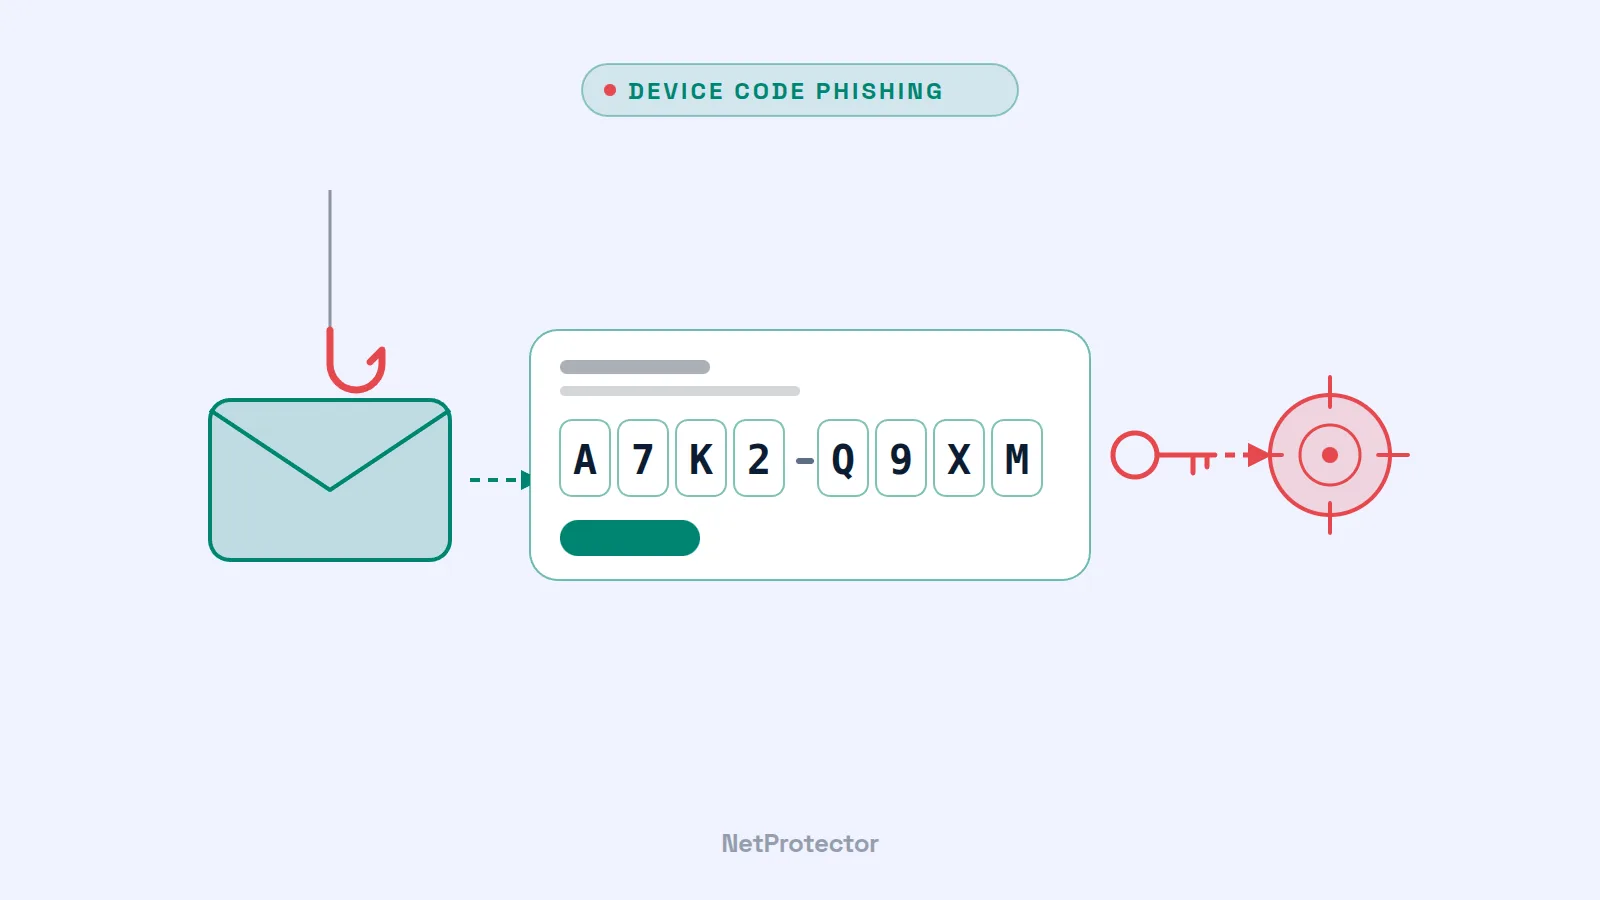
Sem formulário de login falso, sem palavra-passe roubada – e mesmo assim os atacantes assumem o controlo da conta Microsoft 365, mesmo com a autenticação multifator ativada. O kit de phishing SkyW4lker utiliza para isso uma função de início de sessão legítima da Microsoft. Os analistas da ANY.RUN examinaram mais de 600 casos entre junho e outubro de 2026, quase metade deles nos EUA. As empresas europeias devem conhecer este método da mesma forma.
O truque: device code phishing
O Microsoft 365 permite o início de sessão de dispositivos sem teclado – como sistemas de salas de conferência ou smart TVs – através do chamado Device Code Flow (OAuth 2.0 Device Authorization Grant). O dispositivo apresenta um código curto, o utilizador introduz-o numa página verdadeira da Microsoft e confirma o início de sessão – incluindo a MFA.
O SkyW4lker inverte este processo: o próprio atacante inicia um início de sessão de dispositivo e leva a vítima a introduzir o seu código. Como o início de sessão ocorre na página verdadeira da Microsoft e a MFA decorre normalmente, quase ninguém desconfia. No final, o atacante obtém tokens de acesso válidos para a conta – com todos os direitos da pessoa: caixa de correio, OneDrive, SharePoint, Teams. Para isso, o backend do kit consulta o estado do início de sessão a cada segundo e regista o endereço IP e a localização da vítima.
Como é o ataque
- Isco: e-mails no estilo de correspondência comercial do dia a dia – contratos, faturas, propostas, „documentos confidenciais“, linhas de assunto como „New Submission From“ ou „Approved Statement“.
- Anexos: ficheiros PDF, Word, Excel ou EML protegidos por palavra-passe, sendo a palavra-passe indicada no e-mail. Desta forma, passam por muitos antivírus.
- Etapas intermédias: as ligações passam primeiro por serviços conhecidos como Google Sites, redirecionamentos do Google Maps, Miro, Zoom, Axure Cloud ou Smartsheet. A boa reputação destes serviços ajuda a contornar os filtros.
- Infraestrutura: domínios com subdomínios semelhantes aos da Microsoft e endereços gratuitos de Dynamic DNS; um captcha (entre outros, Cloudflare Turnstile) mantém afastadas as análises automáticas. A ANY.RUN contabilizou 173 domínios e 92 servidores de backend, a maioria na DigitalOcean.
Segundo a avaliação da ANY.RUN, o SkyW4lker provém do mesmo programador que o Gabagool, um kit conhecido desde abril de 2026 que recolhe credenciais de forma clássica. Os dois kits são, portanto, dois modos de ataque de uma mesma plataforma. O número de casos analisados subiu de 20 em junho para cerca de 200 em setembro.
O SkyW4lker não está sozinho: já em maio de 2026, o FBI alertou para o Kali365, um kit de phishing-as-a-service que também abusa de códigos de dispositivo e pode ser alugado por cerca de 250 dólares americanos por mês.
O que deve fazer agora
- Bloquear o Device Code Flow onde não é necessário. No Microsoft Entra ID, o início de sessão por código de dispositivo pode ser bloqueado através de Conditional Access (condição „Fluxos de autenticação“) – para todos os utilizadores ou com exceções para os poucos dispositivos que realmente o necessitam. Esta é a medida individual mais eficaz.
- Monitorizar os registos de início de sessão. Configure alertas para inícios de sessão com o protocolo „Device Code“ – sobretudo em contas que nunca o fazem ou pouco depois de e-mails suspeitos.
- Levar a sério os anexos protegidos por palavra-passe. Um ficheiro com palavra-passe no mesmo e-mail é um sinal de alerta clássico. Considere bloquear esses anexos ou colocá-los em quarentena.
- Formar os colaboradores: ao introduzir o código, a Microsoft indica qual a aplicação que pretende iniciar sessão. Quem não está a configurar uma televisão ou uma sala de conferências não introduz ali nenhum código – independentemente do que um e-mail peça.
- Reagir corretamente em caso de suspeita. Revogar as sessões e os tokens da conta, redefinir a palavra-passe e verificar o que a conta fez desde o início de sessão: novas regras de caixa de correio, reencaminhamentos, consentimentos de aplicações, e-mails de phishing enviados a colegas ou clientes.
A nossa avaliação
A MFA continua a ser indispensável – mas não protege contra ataques em que a própria vítima confirma o início de sessão. O device code phishing, os kits adversary-in-the-middle e as permissões de aplicações abusadas (como no caso ConnectWise) apontam na mesma direção: os atacantes visam tokens e identidades em vez de palavras-passe. A resposta passa por vias de início de sessão rigorosamente restringidas, métodos resistentes a phishing como chaves FIDO2 e uma monitorização que torne imediatamente visíveis inícios de sessão e acessos a dados invulgares.
Fontes
- ANY.RUN: SkyW4lker Exposed – A Growing Microsoft 365 Phishing Threat to American Enterprises
- The Hacker News: 5 Active Cyber Threats That Put US Enterprises at Risk in October 2026
- Cybersecurity News: Kali365 Phishing Kit Abuses Microsoft Device Codes
- Tech Times: FBI alerta para o kit de phishing Kali365