· por NetProtector Security Team
Ataque à cadeia de fornecimento da ConnectWise: 2.250 inquilinos do Microsoft 365 na mira
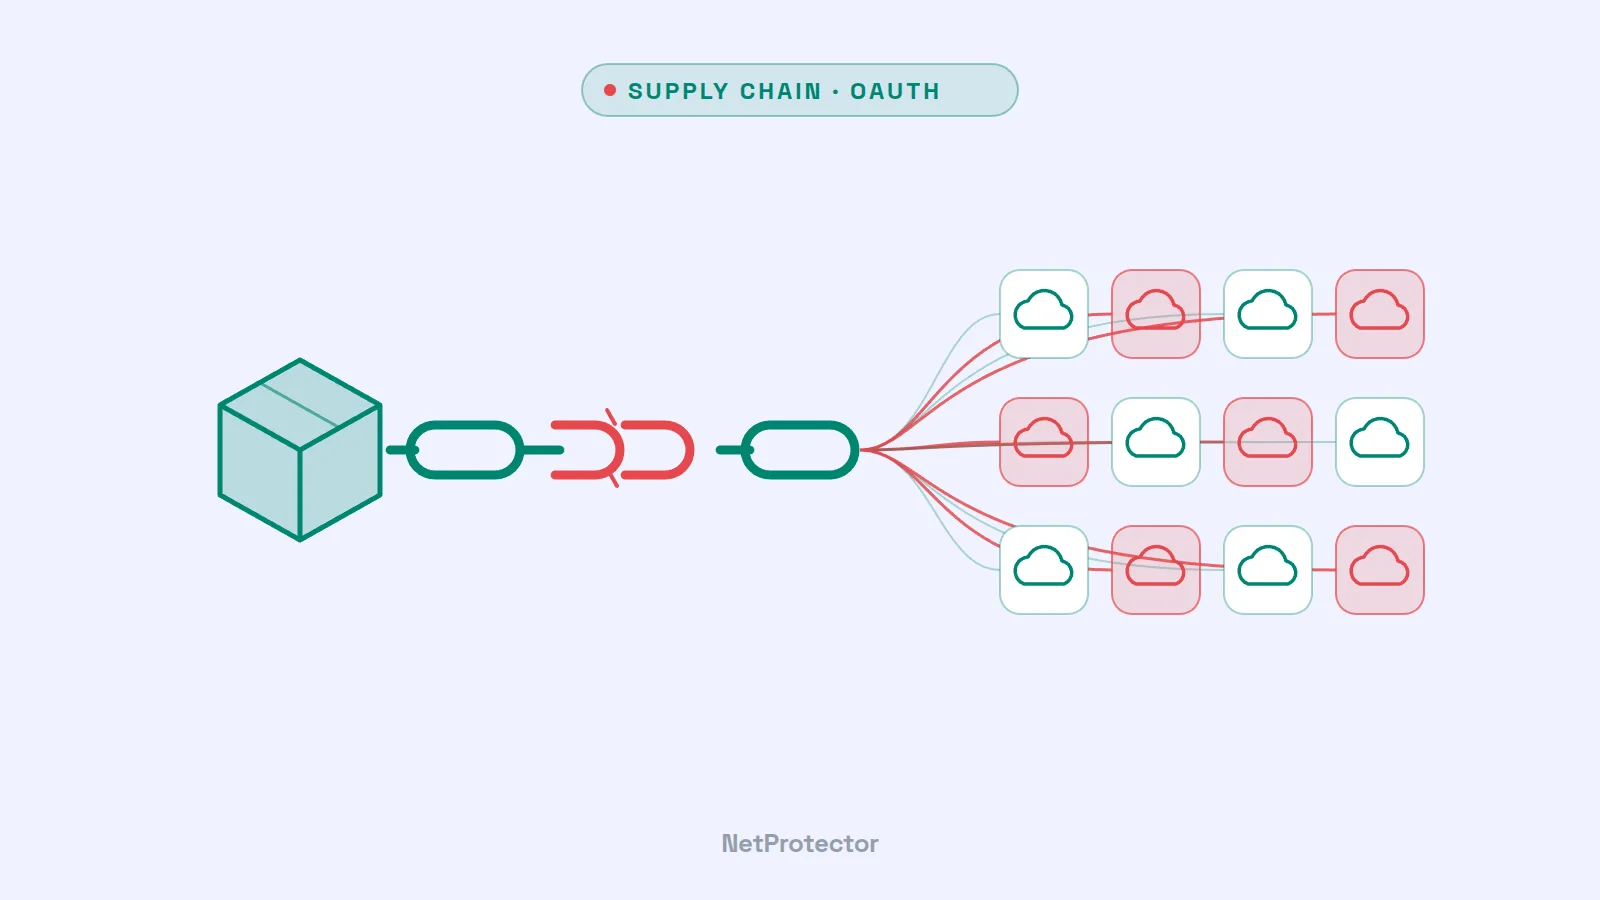
Os atacantes roubaram credenciais de serviços cloud da ConnectWise e utilizaram-nas para tentar entrar em mais de 2.250 ambientes Microsoft 365 de clientes. A Microsoft atribui a campanha ao grupo Storm-0940, próximo da China – e refere que os atacantes utilizaram uma ferramenta baseada em IA. O caso mostra o quão perigosas podem ser as aplicações de terceiros de confiança na sua própria cloud.
O que aconteceu
A ConnectWise oferece, entre outros, o Cloud Backup (anteriormente SkyKick) para Microsoft 365 – sobretudo através de prestadores de serviços de TI (MSPs). Para que estes serviços possam funcionar, os clientes concedem-lhes permissões abrangentes no seu inquilino do Microsoft 365.
- 10–14 de outubro de 2026: O Storm-0940 tentou primeiro, por password spraying, iniciar sessão em 327 contas de oito organizações – segundo a Microsoft, sem sucesso.
- Depois: Os atacantes utilizaram credenciais roubadas de identidades de aplicações dos serviços ConnectWise. Como estas aplicações já tinham permissões nos inquilinos dos clientes, não foi necessário qualquer início de sessão de utilizador nem pedido de MFA.
- 17–19 de outubro: A ConnectWise desativou as identidades de aplicações afetadas e desligou temporariamente o Cloud Backup, o SaaS Security e o Cloud Management.
- 21 de outubro: A Microsoft publicou a sua análise.
Segundo a Microsoft, as tentativas de início de sessão chegaram, por vezes, a 2.900 tentativas por minuto. Através do Microsoft Graph, os atacantes realizaram reconhecimento, alteraram credenciais de aplicações e tentaram alargar permissões – alterações que podem manter o acesso mesmo depois de as credenciais originais serem bloqueadas. Em alguns casos, passaram menos de três horas entre a seleção do alvo e o acesso privilegiado.
Ainda não está totalmente esclarecido quantos inquilinos foram efetivamente comprometidos. A Microsoft fala de "numerosas" organizações com acesso privilegiado persistente; há relatos que referem cerca de 160 inícios de sessão não autorizados confirmados. Muitas vezes não é possível afirmar com certeza se houve exfiltração de dados, porque os acessos de leitura de uma aplicação através do Graph nem sempre são registados.
IA do lado dos atacantes
De acordo com a Microsoft, o Storm-0940 utilizou o ARTEX, uma framework de testes de penetração disponível gratuitamente que automatiza, com agentes de IA, o reconhecimento, a pesquisa de vulnerabilidades e os ataques a credenciais. A novidade não é tanto a técnica, mas sim a velocidade: o que antes exigia dias de trabalho manual, os agentes realizam em horas – e em paralelo, contra milhares de alvos.
O que deve fazer agora
- Esclarecer a relação com a ConnectWise. Utiliza (ou o seu prestador de serviços de TI utiliza) o ConnectWise Cloud Backup, SaaS Security ou Cloud Management? Mantenha as ligações afetadas desativadas até a ConnectWise publicar orientações para a reposição.
- Preservar os logs antes de alterar o que quer que seja – caso contrário, perdem-se vestígios.
- Verificar os inícios de sessão dos principais de serviço, e não apenas dos utilizadores – pelo menos a partir de 1 de outubro de 2026, se o seu período de retenção o permitir. Esteja atento a novos client secrets ou certificados em aplicações e a novas permissões.
- Rever as aplicações empresariais. Que aplicações de terceiros têm que direitos no seu inquilino? Remova o que já não é necessário e reduza as permissões ao mínimo indispensável.
- Utilizar o acesso condicional também para identidades de workload, onde disponível – por exemplo, para restringir aplicações a intervalos de IP conhecidos.
A nossa avaliação
Os ataques à cadeia de fornecimento atingem precisamente onde mais se confia. Uma aplicação de backup precisa de acesso de leitura a tudo – e é exatamente isso que a torna valiosa para os atacantes. Por isso, o princípio do privilégio mínimo aplica-se também aos prestadores de serviços, e o comportamento invulgar de uma aplicação conhecida deve ser detetado da mesma forma que o de um utilizador desconhecido. Deteção de anomalias significa aqui: saber o que é normal e ver os desvios de imediato.
Fontes
- The Register: Microsoft says ConnectWise breach let Chinese spies loose on 2,250 cloud tenants
- Tom's Hardware: China-aligned hackers deploy AI agents in massive ConnectWise supply chain attack
- Dark Reading: Microsoft Links Storm-0940 to ConnectWise Supply Chain Attack
- CSO Online: China-linked hackers used agentic AI in attack on 2,250 Microsoft 365 tenants