· di NetProtector Security Team
Attacco alla supply chain di ConnectWise: nel mirino 2.250 tenant Microsoft 365
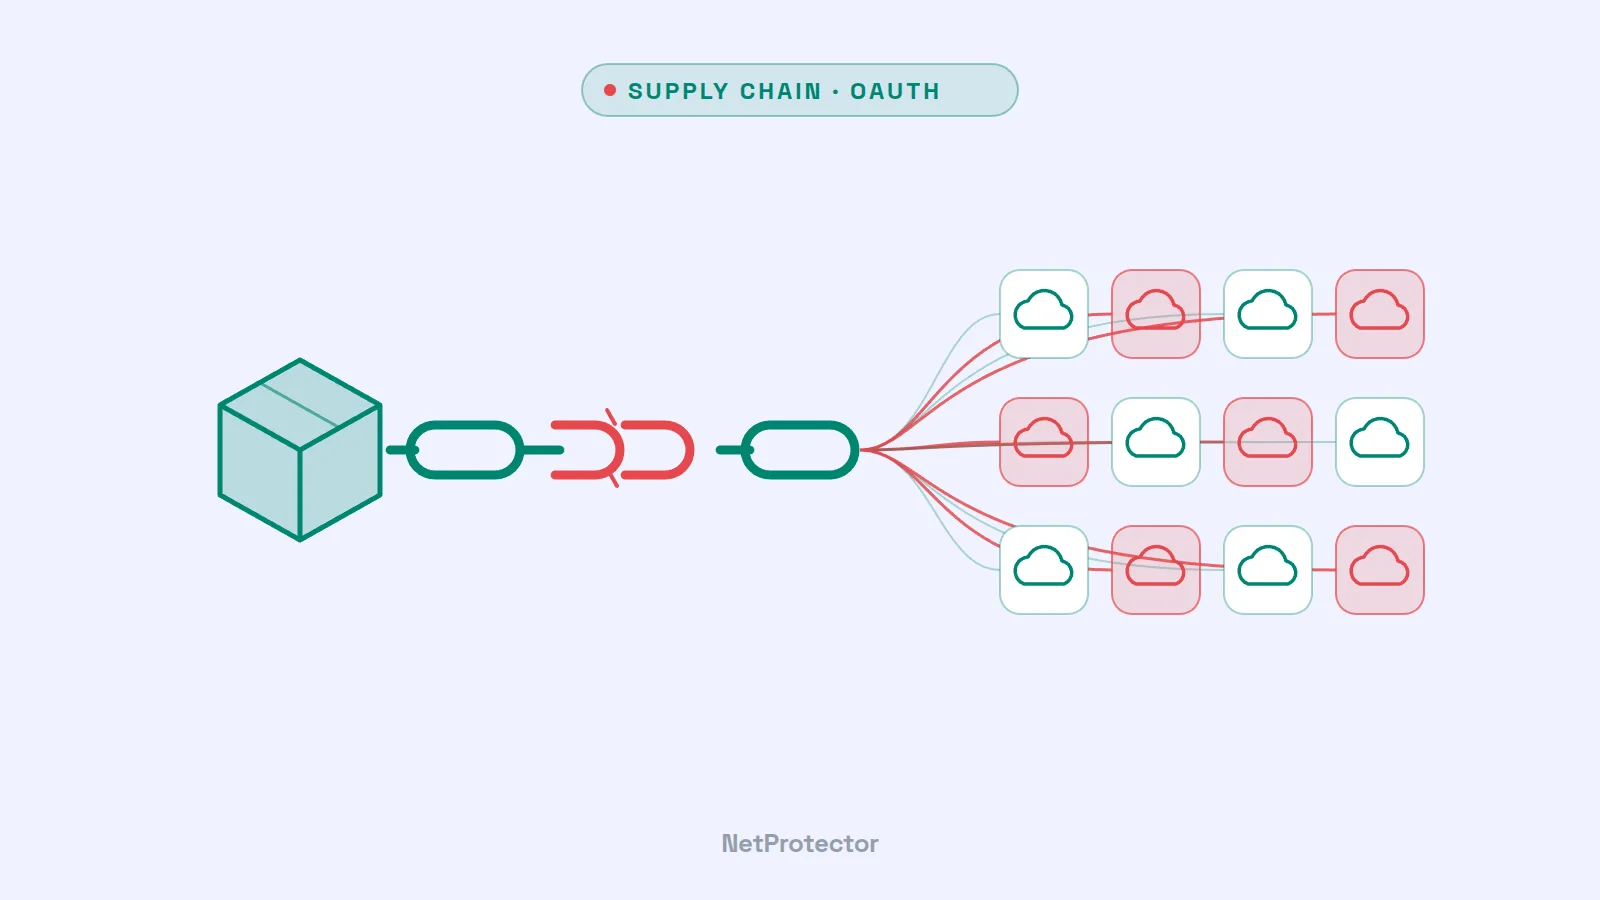
Gli aggressori hanno sottratto credenziali dei servizi cloud di ConnectWise e le hanno utilizzate per tentare di penetrare in oltre 2.250 ambienti Microsoft 365 di clienti. Microsoft attribuisce la campagna al gruppo vicino alla Cina Storm-0940 e riferisce che gli aggressori hanno impiegato uno strumento basato sull'IA. Il caso dimostra quanto possano essere pericolose le app di terze parti considerate affidabili all'interno del proprio cloud.
Cosa è successo
ConnectWise offre, tra l'altro, Cloud Backup (in precedenza SkyKick) per Microsoft 365, principalmente tramite fornitori di servizi IT (MSP). Affinché tali servizi possano funzionare, i clienti concedono loro ampie autorizzazioni nel proprio tenant Microsoft 365.
- 10–14 ottobre 2026: Storm-0940 ha inizialmente tentato, tramite password spraying, di accedere a 327 account in otto organizzazioni, secondo Microsoft senza successo.
- Successivamente: gli aggressori hanno utilizzato credenziali rubate di identità applicative dei servizi ConnectWise. Poiché queste app disponevano già di autorizzazioni nei tenant dei clienti, non sono stati necessari né un accesso utente né una verifica MFA.
- 17–19 ottobre: ConnectWise ha disattivato le identità applicative interessate e ha sospeso temporaneamente Cloud Backup, SaaS Security e Cloud Management.
- 21 ottobre: Microsoft ha pubblicato la propria analisi.
Secondo Microsoft, i tentativi di accesso hanno raggiunto a tratti 2.900 tentativi al minuto. Tramite Microsoft Graph, gli aggressori hanno svolto attività di ricognizione, modificato le credenziali delle applicazioni e tentato di estendere le autorizzazioni: modifiche che possono mantenere l'accesso anche dopo il blocco delle credenziali originali. In alcuni casi, dalla scelta del bersaglio all'accesso privilegiato sono trascorse meno di tre ore.
Il numero di tenant effettivamente compromessi non è stato ancora chiarito in via definitiva. Microsoft parla di "numerose" organizzazioni con accesso privilegiato persistente; alcuni resoconti indicano circa 160 accessi non autorizzati confermati. Spesso non è possibile stabilire con certezza se vi sia stata esfiltrazione di dati, poiché gli accessi in lettura di un'app tramite Graph non vengono registrati in tutti i casi.
L'IA dalla parte degli aggressori
Secondo Microsoft, Storm-0940 ha utilizzato ARTEX, un framework di penetration testing liberamente disponibile che automatizza con agenti di IA la ricognizione, la ricerca di vulnerabilità e gli attacchi alle credenziali. La novità non è tanto la tecnica quanto la velocità: ciò che un tempo richiedeva giorni di lavoro manuale, gli agenti lo svolgono in poche ore, e su migliaia di bersagli in parallelo.
Cosa dovreste fare ora
- Verificare il legame con ConnectWise. Voi (o il vostro fornitore di servizi IT) utilizzate ConnectWise Cloud Backup, SaaS Security o Cloud Management? Mantenete disattivate le connessioni interessate finché ConnectWise non fornirà indicazioni per il ripristino.
- Mettere al sicuro i log prima di apportare modifiche, altrimenti le tracce andranno perse.
- Controllare gli accessi delle entità servizio (service principal), non solo quelli degli utenti, almeno a partire dal 1° ottobre 2026, se il periodo di conservazione lo consente. Prestate attenzione a nuovi client secret o certificati associati alle app e a nuove autorizzazioni.
- Fare ordine tra le applicazioni aziendali. Quali app di terze parti dispongono di quali diritti nel vostro tenant? Rimuovete ciò che non serve più e riducete le autorizzazioni allo stretto necessario.
- Utilizzare l'accesso condizionale anche per le identità dei carichi di lavoro, ove disponibile, ad esempio per limitare le app a intervalli IP noti.
La nostra valutazione
Gli attacchi alla supply chain colpiscono là dove si ripone la massima fiducia. Un'app di backup necessita dell'accesso in lettura a tutto: proprio questo la rende preziosa per gli aggressori. Il principio del privilegio minimo vale quindi anche per i fornitori di servizi, e un comportamento insolito di un'app nota deve emergere esattamente come quello di un utente sconosciuto. In questo contesto, anomaly detection significa: sapere cosa è normale e individuare immediatamente le deviazioni.
Fonti
- The Register: Microsoft says ConnectWise breach let Chinese spies loose on 2,250 cloud tenants
- Tom's Hardware: China-aligned hackers deploy AI agents in massive ConnectWise supply chain attack
- Dark Reading: Microsoft Links Storm-0940 to ConnectWise Supply Chain Attack
- CSO Online: China-linked hackers used agentic AI in attack on 2,250 Microsoft 365 tenants