· par NetProtector Security Team
Attaque de la chaîne d'approvisionnement ConnectWise : 2 250 tenants Microsoft 365 ciblés
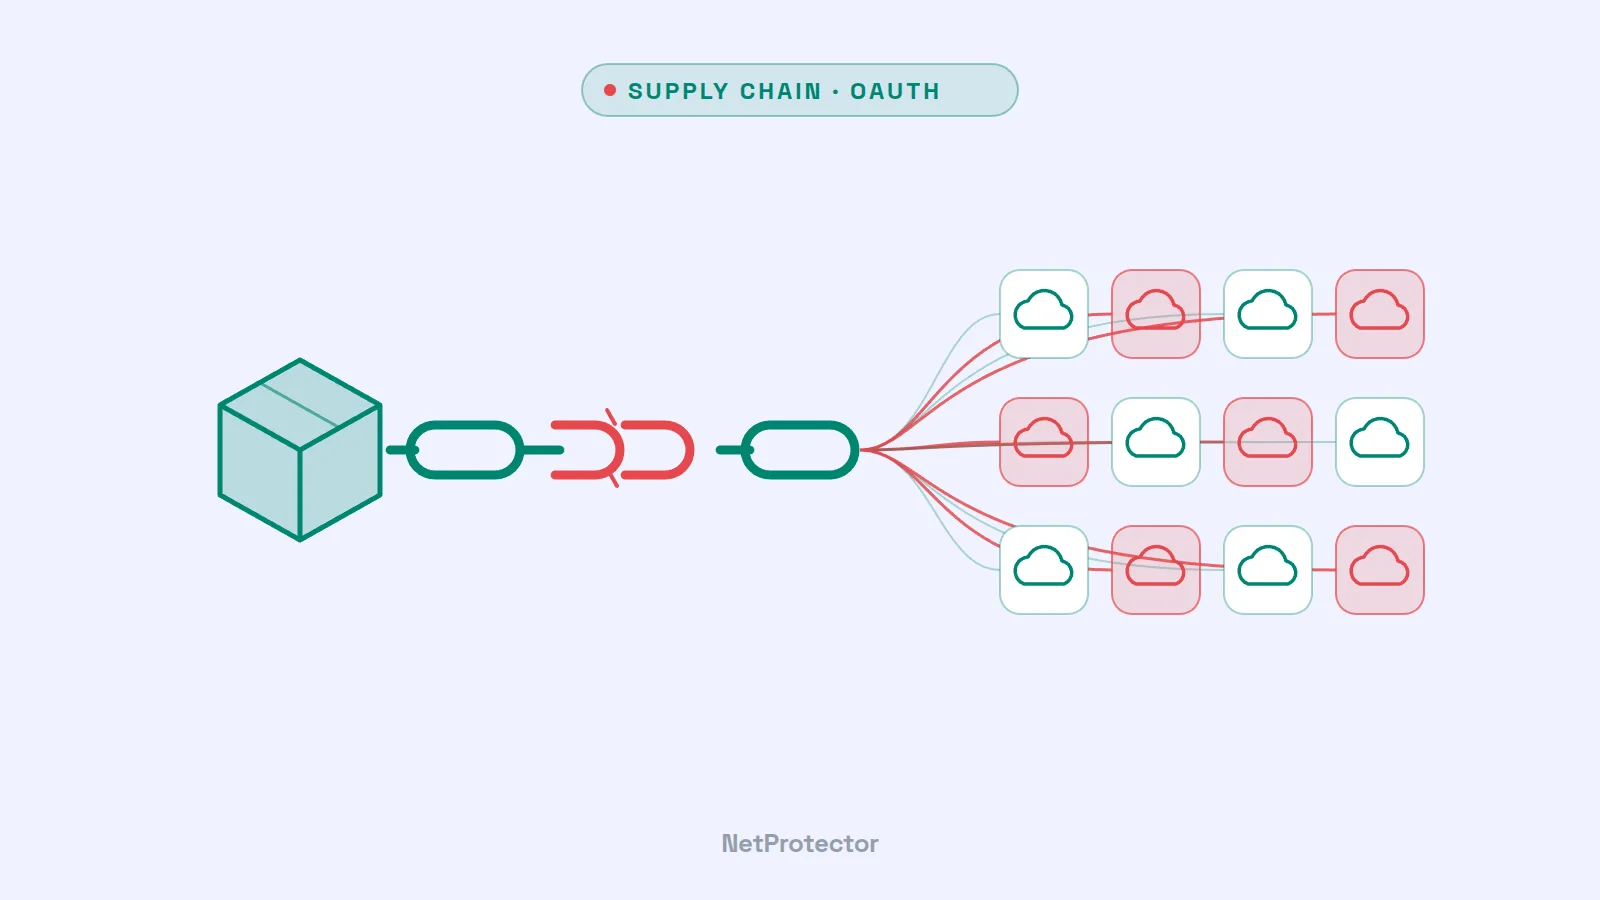
Des attaquants ont dérobé des identifiants de services cloud ConnectWise et s'en sont servis pour tenter de pénétrer dans plus de 2 250 environnements Microsoft 365 de clients. Microsoft attribue la campagne au groupe Storm-0940, proche de la Chine, et indique que les attaquants ont utilisé un outil s'appuyant sur l'IA. Cette affaire montre à quel point des applications tierces de confiance peuvent être dangereuses dans votre propre cloud.
Ce qui s'est passé
ConnectWise propose notamment Cloud Backup (anciennement SkyKick) pour Microsoft 365, principalement par l'intermédiaire de prestataires informatiques (MSP). Pour que ces services puissent fonctionner, les clients leur accordent des autorisations étendues dans leur tenant Microsoft 365.
- 10–14 octobre 2026 : Storm-0940 a d'abord tenté, par password spraying, de se connecter à 327 comptes dans huit organisations – sans succès selon Microsoft.
- Ensuite : les attaquants ont utilisé des identifiants volés d'identités d'application des services ConnectWise. Comme ces applications disposaient déjà d'autorisations dans les tenants des clients, aucune connexion utilisateur ni aucune demande MFA n'était nécessaire.
- 17–19 octobre : ConnectWise a désactivé les identités d'application concernées et a temporairement mis hors service Cloud Backup, SaaS Security et Cloud Management.
- 21 octobre : Microsoft a publié son analyse.
Selon Microsoft, les tentatives de connexion ont atteint par moments jusqu'à 2 900 tentatives par minute. Via Microsoft Graph, les attaquants ont mené des opérations de reconnaissance, modifié des identifiants d'application et tenté d'étendre leurs autorisations – des modifications susceptibles de maintenir l'accès même après le blocage des identifiants d'origine. Dans certains cas, il s'est écoulé moins de trois heures entre la sélection de la cible et l'accès privilégié.
Le nombre de tenants effectivement compromis n'est pas encore définitivement établi. Microsoft évoque de « nombreuses » organisations avec un accès privilégié persistant ; des rapports font état d'environ 160 connexions non autorisées confirmées. Il est souvent impossible de dire avec certitude si des données ont été exfiltrées, car les accès en lecture d'une application via Graph ne sont pas systématiquement journalisés.
L'IA du côté des attaquants
Selon Microsoft, Storm-0940 a utilisé ARTEX, un framework de test d'intrusion librement disponible qui automatise, à l'aide d'agents d'IA, la reconnaissance, la recherche de vulnérabilités et les attaques sur les identifiants. La nouveauté réside moins dans la technique que dans la vitesse : ce qui demandait autrefois des jours de travail manuel, des agents l'accomplissent en quelques heures – et sur des milliers de cibles en parallèle.
Ce que vous devez faire maintenant
- Déterminez votre lien avec ConnectWise. Utilisez-vous (vous ou votre prestataire informatique) ConnectWise Cloud Backup, SaaS Security ou Cloud Management ? Laissez les connexions concernées désactivées jusqu'à ce que ConnectWise fournisse des instructions de rétablissement.
- Sauvegardez les journaux avant toute modification – sinon, des traces seront perdues.
- Vérifiez les connexions des principaux de service, et pas seulement celles des utilisateurs – au moins à partir du 1er octobre 2026, si votre durée de conservation le permet. Recherchez les nouveaux secrets client ou certificats ajoutés à des applications ainsi que les nouvelles autorisations.
- Faites le ménage dans les applications d'entreprise. Quelles applications tierces disposent de quels droits dans votre tenant ? Supprimez ce qui n'est plus nécessaire et réduisez les autorisations au strict minimum.
- Utilisez l'accès conditionnel également pour les identités de charge de travail, lorsque cela est possible – par exemple pour limiter les applications à des plages d'adresses IP connues.
Notre analyse
Les attaques de la chaîne d'approvisionnement frappent là où la confiance est la plus grande. Une application de sauvegarde a besoin d'un accès en lecture à tout – et c'est précisément ce qui la rend précieuse pour les attaquants. Le principe du moindre privilège s'applique donc aussi aux prestataires, et un comportement inhabituel d'une application connue doit être repéré au même titre que celui d'un utilisateur inconnu. Dans ce contexte, la détection d'anomalies signifie : savoir ce qui est normal et voir immédiatement les écarts.
Sources
- The Register: Microsoft says ConnectWise breach let Chinese spies loose on 2,250 cloud tenants
- Tom's Hardware: China-aligned hackers deploy AI agents in massive ConnectWise supply chain attack
- Dark Reading: Microsoft Links Storm-0940 to ConnectWise Supply Chain Attack
- CSO Online: China-linked hackers used agentic AI in attack on 2,250 Microsoft 365 tenants