· por NetProtector Security Team
SkyW4lker: el kit de phishing que burla la MFA en Microsoft 365
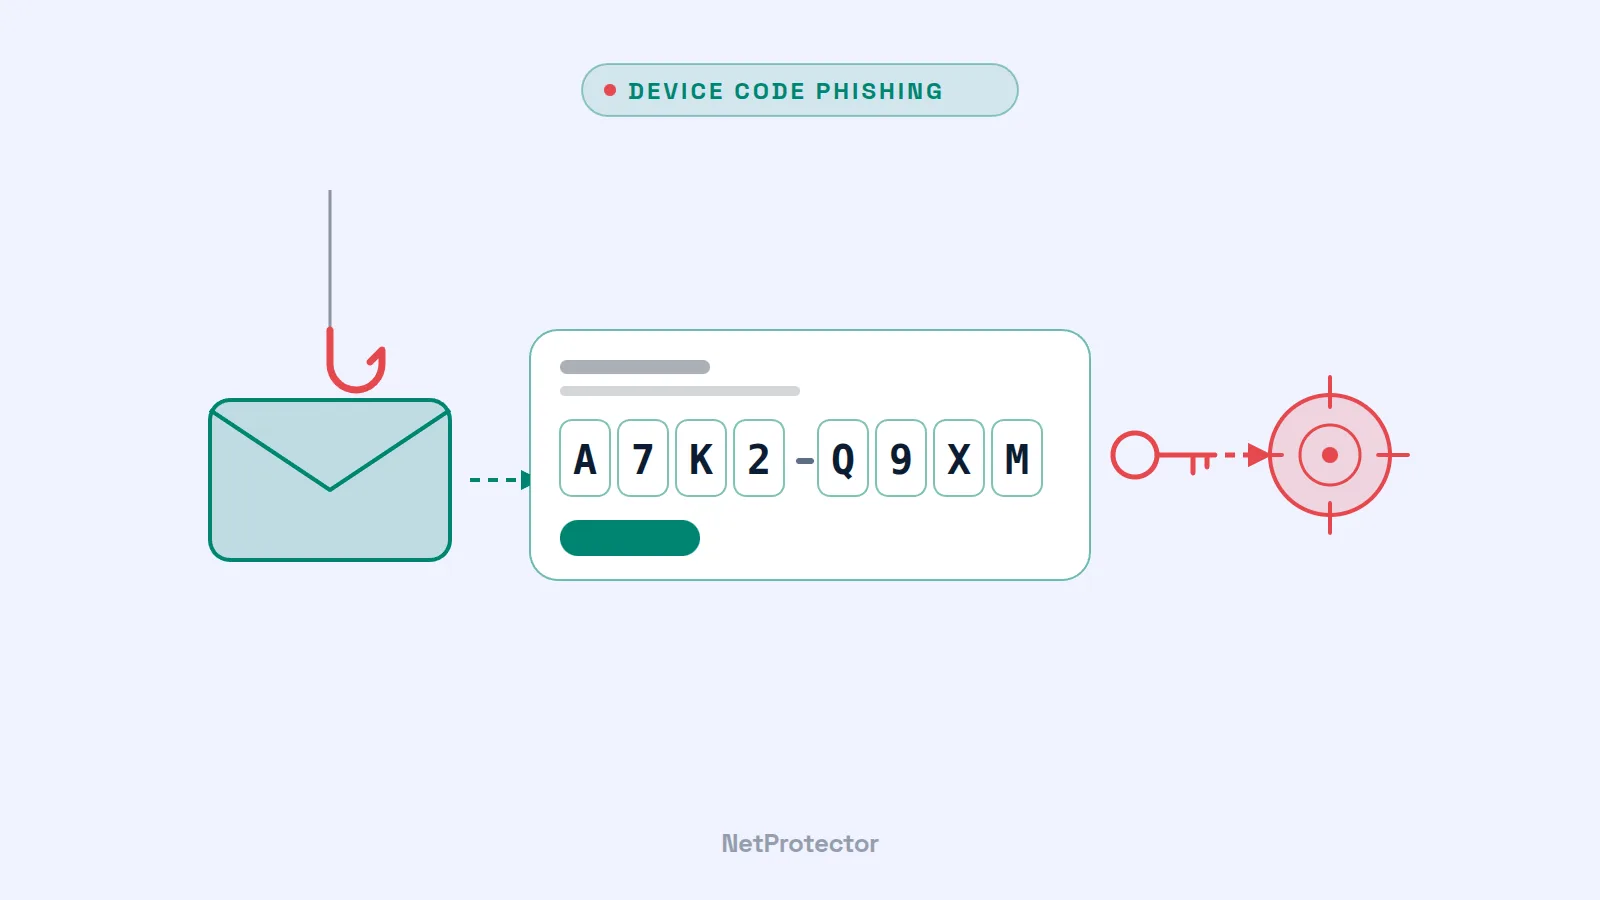
Sin formulario de inicio de sesión falso, sin contraseña robada y, aun así, los atacantes se hacen con la cuenta de Microsoft 365, incluso con la autenticación multifactor activada. El kit de phishing SkyW4lker aprovecha para ello una función de inicio de sesión legítima de Microsoft. Los analistas de ANY.RUN examinaron más de 600 casos entre junio y octubre de 2026, casi la mitad de ellos procedentes de EE. UU. Las empresas europeas también deberían conocer este método.
El truco: Device Code Phishing
Microsoft 365 permite el inicio de sesión de dispositivos sin teclado, como sistemas de salas de conferencias o Smart TV, mediante el denominado Device Code Flow (OAuth 2.0 Device Authorization Grant). El dispositivo muestra un código corto, la usuaria lo introduce en una página auténtica de Microsoft y confirma el inicio de sesión, incluida la MFA.
SkyW4lker le da la vuelta a este proceso: el propio atacante inicia un inicio de sesión de dispositivo y consigue que la víctima introduzca su código. Como el inicio de sesión se realiza en la página auténtica de Microsoft y la MFA transcurre con normalidad, casi nadie sospecha. Al final, el atacante obtiene tokens de acceso válidos para la cuenta, con todos los permisos de la persona: buzón, OneDrive, SharePoint, Teams. Para ello, el backend del kit consulta cada segundo el estado del inicio de sesión y registra la dirección IP y la ubicación de la víctima.
Así es el ataque
- Señuelo: correos electrónicos con el estilo de la correspondencia comercial cotidiana: contratos, facturas, ofertas, «documentos confidenciales», con asuntos como «New Submission From» o «Approved Statement».
- Adjuntos: archivos PDF, Word, Excel o EML protegidos con contraseña; la contraseña figura en el propio correo. Así logran eludir muchos antivirus.
- Estaciones intermedias: los enlaces pasan primero por servicios conocidos como Google Sites, redirecciones de Google Maps, Miro, Zoom, Axure Cloud o Smartsheet. Su buena reputación ayuda a eludir los filtros.
- Infraestructura: dominios con subdominios similares a los de Microsoft y direcciones gratuitas de DNS dinámico; un captcha (entre otros, Cloudflare Turnstile) mantiene alejados los análisis automatizados. ANY.RUN contabilizó 173 dominios y 92 servidores de backend, la mayoría en DigitalOcean.
Según ANY.RUN, SkyW4lker procede del mismo desarrollador que Gabagool, un kit conocido desde abril de 2026 que roba credenciales de forma clásica. Por tanto, ambos kits serían dos modos de ataque de una misma plataforma. El número de casos analizados pasó de 20 en junio a unos 200 en septiembre.
SkyW4lker no es el único: ya en mayo de 2026 el FBI advirtió sobre Kali365, un kit de phishing-as-a-service que también abusa de los códigos de dispositivo y puede alquilarse por unos 250 dólares estadounidenses al mes.
Qué debería hacer ahora
- Bloquear el Device Code Flow donde no se necesite. En Microsoft Entra ID, el inicio de sesión con código de dispositivo puede bloquearse mediante Conditional Access (condición «Flujos de autenticación»), para todos los usuarios o con excepciones para los pocos dispositivos que realmente lo necesitan. Es la medida individual más eficaz.
- Supervisar los registros de inicio de sesión. Configure alertas para los inicios de sesión con el protocolo «Device Code», especialmente en cuentas que nunca lo utilizan o poco después de recibir correos sospechosos.
- Tomarse en serio los adjuntos protegidos con contraseña. Un archivo cuya contraseña figura en el mismo correo es una señal de alerta clásica. Plantéese bloquear estos adjuntos o ponerlos en cuarentena.
- Formar a la plantilla: al introducir el código, Microsoft pregunta qué aplicación desea iniciar sesión. Quien no esté configurando un televisor o una sala de conferencias no debe introducir ningún código, independientemente de lo que pida un correo electrónico.
- Reaccionar correctamente ante una sospecha. Revocar las sesiones y los tokens de la cuenta, restablecer la contraseña y comprobar qué ha hecho la cuenta desde el inicio de sesión: nuevas reglas de buzón, reenvíos, consentimientos de aplicaciones, correos de phishing a compañeros o clientes.
Nuestra valoración
La MFA sigue siendo imprescindible, pero no protege frente a ataques en los que la propia víctima confirma el inicio de sesión. El Device Code Phishing, los kits Adversary-in-the-Middle y los permisos de aplicaciones utilizados de forma abusiva (como en el caso ConnectWise) apuntan en la misma dirección: los atacantes se centran en tokens e identidades en lugar de contraseñas. La respuesta pasa por restringir de forma coherente las vías de inicio de sesión, utilizar métodos resistentes al phishing como las llaves FIDO2 y contar con una supervisión que haga visibles de inmediato los inicios de sesión y accesos a datos inusuales.
Fuentes
- ANY.RUN: SkyW4lker Exposed – A Growing Microsoft 365 Phishing Threat to American Enterprises
- The Hacker News: 5 Active Cyber Threats That Put US Enterprises at Risk in October 2026
- Cybersecurity News: Kali365 Phishing Kit Abuses Microsoft Device Codes
- Tech Times: el FBI advierte sobre el kit de phishing Kali365