· von NetProtector Security Team
SkyW4lker: Das Phishing-Kit, das MFA bei Microsoft 365 aushebelt
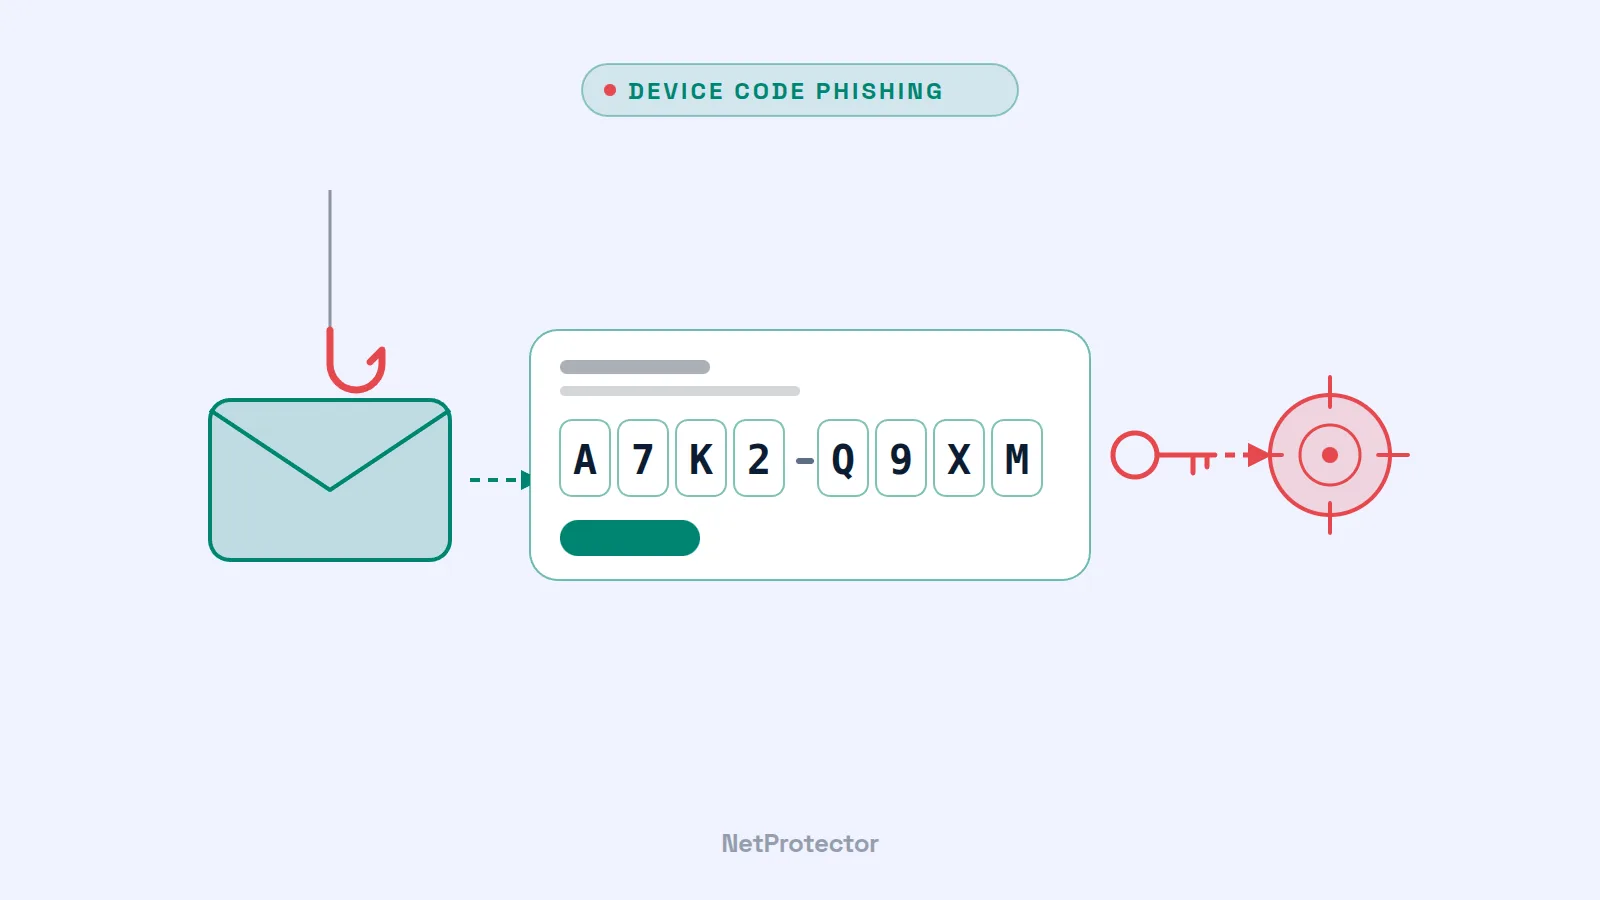
Kein gefälschtes Login-Formular, kein gestohlenes Passwort – und trotzdem übernehmen Angreifer das Microsoft-365-Konto, sogar mit aktivierter Mehrfaktor-Authentifizierung. Das Phishing-Kit SkyW4lker nutzt dafür eine legitime Anmeldefunktion von Microsoft. Die Analysten von ANY.RUN haben zwischen Juni und Oktober 2026 über 600 Fälle untersucht, knapp die Hälfte davon aus den USA. Europäische Unternehmen sollten die Methode genauso kennen.
Der Trick: Device-Code-Phishing
Microsoft 365 erlaubt die Anmeldung von Geräten ohne Tastatur – etwa Konferenzraum-Systemen oder Smart-TVs – über den sogenannten Device Code Flow (OAuth 2.0 Device Authorization Grant). Das Gerät zeigt einen kurzen Code an, die Nutzerin gibt ihn auf einer echten Microsoft-Seite ein und bestätigt die Anmeldung – inklusive MFA.
SkyW4lker dreht das um: Der Angreifer startet selbst eine Geräte-Anmeldung und bringt das Opfer dazu, seinen Code einzugeben. Weil die Anmeldung auf der echten Microsoft-Seite stattfindet und die MFA ganz normal abläuft, schöpft kaum jemand Verdacht. Am Ende erhält der Angreifer gültige Zugriffstokens für das Konto – mit allen Rechten der Person: Postfach, OneDrive, SharePoint, Teams. Das Backend des Kits fragt dazu im Sekundentakt den Status der Anmeldung ab und protokolliert IP-Adresse und Standort des Opfers.
So sieht der Angriff aus
- Köder: E-Mails im Stil alltäglicher Geschäftspost – Verträge, Rechnungen, Angebote, „vertrauliche Dokumente“, Betreffzeilen wie „New Submission From“ oder „Approved Statement“.
- Anhänge: passwortgeschützte PDF-, Word-, Excel- oder EML-Dateien, das Passwort steht in der Mail. So kommen sie an vielen Virenscannern vorbei.
- Zwischenstationen: Links führen zunächst über bekannte Dienste wie Google Sites, Google-Maps-Weiterleitungen, Miro, Zoom, Axure Cloud oder Smartsheet. Deren guter Ruf hilft, Filter zu umgehen.
- Infrastruktur: Domains mit Microsoft-ähnlichen Subdomains und kostenlose Dynamic-DNS-Adressen; ein Captcha (u. a. Cloudflare Turnstile) hält automatische Analysen fern. ANY.RUN zählte 173 Domains und 92 Backend-Server, die meisten bei DigitalOcean.
Nach Einschätzung von ANY.RUN stammt SkyW4lker vom selben Entwickler wie Gabagool, einem seit April 2026 bekannten Kit, das klassisch Zugangsdaten abgreift. Die beiden Kits sind demnach zwei Angriffsmodi einer Plattform. Die Zahl der analysierten Fälle stieg von 20 im Juni auf rund 200 im September.
SkyW4lker ist nicht allein: Bereits im Mai 2026 warnte das FBI vor Kali365, einem Phishing-as-a-Service-Kit, das ebenfalls Gerätecodes missbraucht und für rund 250 US-Dollar im Monat zu mieten ist.
Was Sie jetzt tun sollten
- Device Code Flow sperren, wo er nicht gebraucht wird. In Microsoft Entra ID lässt sich die Geräte-Code-Anmeldung per Conditional Access (Bedingung „Authentifizierungsflüsse“) blockieren – für alle Nutzer oder mit Ausnahmen für die wenigen Geräte, die ihn wirklich benötigen. Das ist die wirksamste einzelne Maßnahme.
- Anmeldelogs überwachen. Alarmieren Sie bei Anmeldungen mit dem Protokoll „Device Code“ – besonders bei Konten, die das sonst nie tun, oder kurz nach verdächtigen E-Mails.
- Passwortgeschützte Anhänge ernst nehmen. Eine Datei mit Passwort in derselben Mail ist ein klassisches Warnsignal. Erwägen Sie, solche Anhänge zu blockieren oder in Quarantäne zu nehmen.
- Mitarbeitende schulen: Microsoft fragt bei der Code-Eingabe, welche App sich anmelden möchte. Wer keinen Fernseher oder Konferenzraum einrichtet, gibt dort keinen Code ein – egal, was eine E-Mail verlangt.
- Im Verdachtsfall richtig reagieren. Sitzungen und Tokens des Kontos widerrufen, Passwort zurücksetzen und prüfen, was das Konto seit der Anmeldung getan hat: neue Postfachregeln, Weiterleitungen, App-Zustimmungen, Phishing-Mails an Kollegen oder Kunden.
Unsere Einschätzung
MFA bleibt unverzichtbar – aber sie schützt nicht vor Angriffen, bei denen das Opfer die Anmeldung selbst bestätigt. Device-Code-Phishing, Adversary-in-the-Middle-Kits und missbrauchte App-Berechtigungen (wie im ConnectWise-Fall) zeigen dieselbe Richtung: Angreifer zielen auf Tokens und Identitäten statt auf Passwörter. Die Antwort sind konsequent beschränkte Anmeldewege, phishing-resistente Verfahren wie FIDO2-Schlüssel und eine Überwachung, die ungewöhnliche Anmeldungen und Datenzugriffe sofort sichtbar macht.