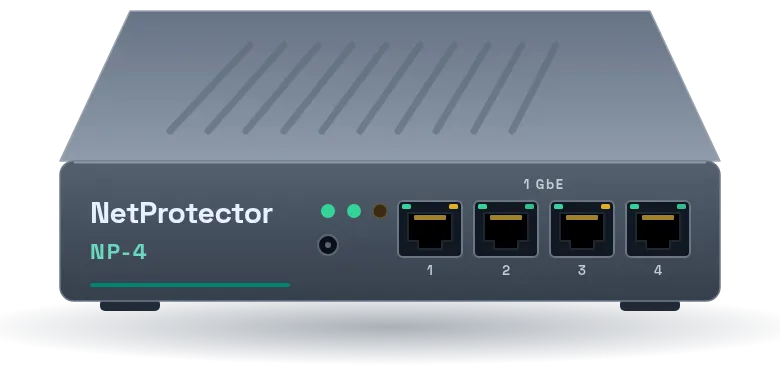
NP-4
EinstiegsmodellOptimiert für Niederlassungen und KMUs, die robusten Schutz ohne Komplexität benötigen.
- 4 Ports mit 1 Gbit/s
- Bis zu 800 Mbit/s Durchsatz
- Lautlose Passivkühlung
Security-Appliances, die vor Ihrer Firewall arbeiten – am Unternehmensstandort ebenso wie im Rechenzentrum. Drei Modelle: NP-4, NP-6 und NP-8.
NP-4, NP-6 und NP-8
Optimiert für Niederlassungen und KMUs, die robusten Schutz ohne Komplexität benötigen.
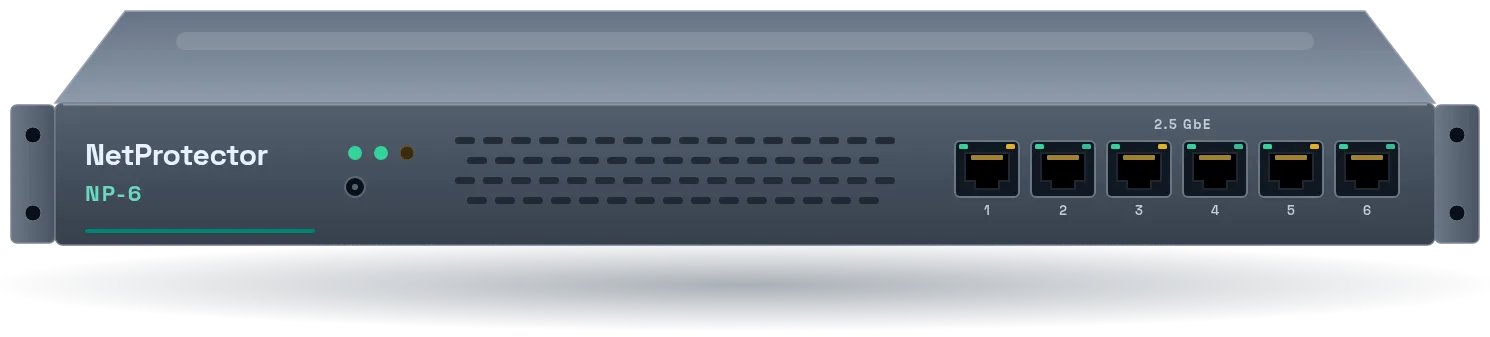
Mehr Bandbreite für größere Standorte – im 1U-Gehäuse für das Rack.
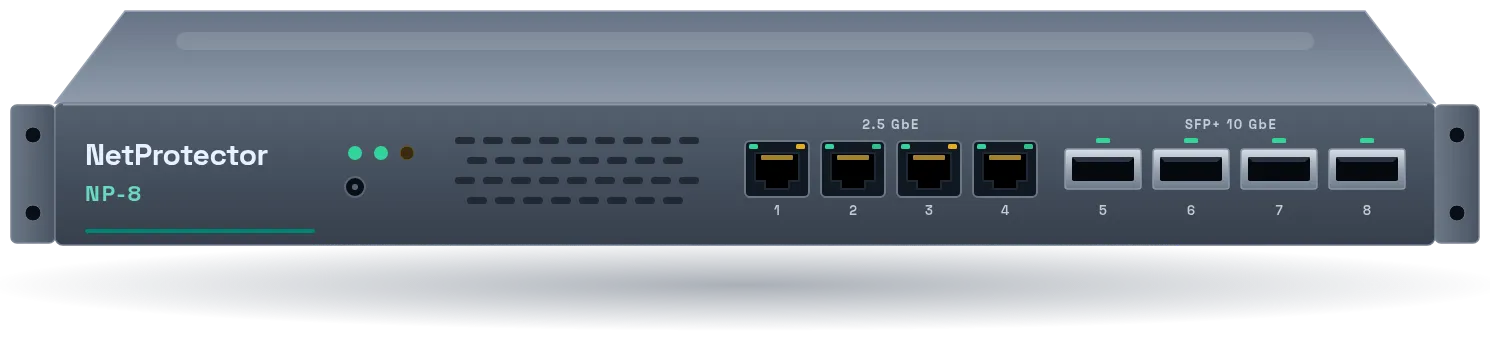
Für Rechenzentren und Glasfaseranbindungen: vier SFP+-Ports mit 10 Gbit/s und vier RJ-45-Ports mit 2,5 Gbit/s – im 1U-Gehäuse.
NetProtector wird einfach zwischen Router und Firewall gesteckt. Ihre bestehende Infrastruktur bleibt, wie sie ist.
NetProtector muss Angriffe nicht im Detail zerlegen. Sobald feststeht, dass eine Quelle nichts Gutes im Schilde führt, wird sie gesperrt – unabhängig davon, wie sie angreift.
Unsere KI wertet aus, was das Sensornetz weltweit beobachtet. Quellen, die als Angreifer auffallen, werden an allen NetProtector-Appliances gesperrt, bevor sie Ihr Netz erreichen.
Blockieren Sie VPNs, TOR-Exit-Nodes und ganze geografische Regionen mit einem Klick. Halten Sie Ihren Traffic strikt in Ihren Vertrauenszonen.
NetProtector arbeitet vor der Edge und schützt alles dahinter: Firewall, VPN-Zugänge und Server – am Unternehmensstandort ebenso wie im Rechenzentrum.
| Spezifikationen | NP-4 | NP-6 | NP-8 |
|---|---|---|---|
| Durchsatz | 800 Mbit/s | 3,7 Gbit/s | 16,5 Gbit/s |
| Netzwerk-Ports | 4 × 1 Gbit/s | 6 × 2,5 Gbit/s | 4 × 2,5 Gbit/s RJ-45 4 × 10 Gbit/s SFP+ |
| Formfaktor | Desktop / VESA | 1U Rackmount | 1U Rackmount |
| Geo-IP Blocking | ✓ | ✓ | ✓ |