· di NetProtector Security Team
SkyW4lker: il phishing kit che aggira la MFA in Microsoft 365
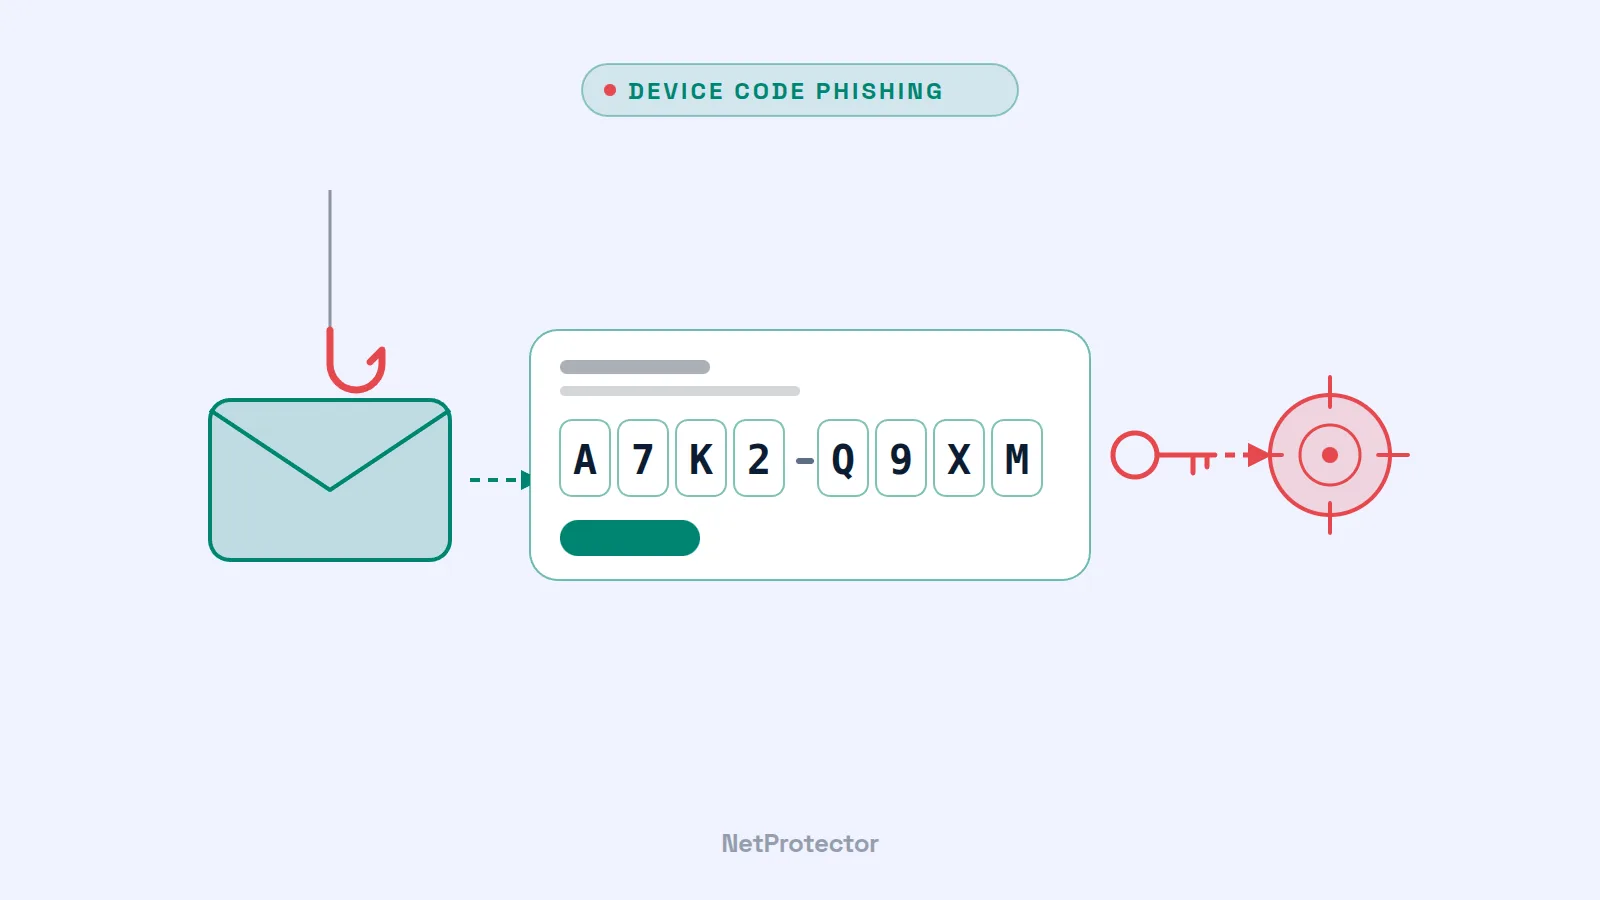
Nessun modulo di login contraffatto, nessuna password rubata, eppure gli attaccanti prendono il controllo dell'account Microsoft 365, persino con l'autenticazione a più fattori attivata. Il phishing kit SkyW4lker sfrutta a tale scopo una funzione di accesso legittima di Microsoft. Tra giugno e ottobre 2026 gli analisti di ANY.RUN hanno esaminato oltre 600 casi, quasi la metà dei quali negli Stati Uniti. Anche le aziende europee dovrebbero conoscere questo metodo.
Il trucco: device code phishing
Microsoft 365 consente l'accesso di dispositivi privi di tastiera, ad esempio sistemi per sale riunioni o smart TV, tramite il cosiddetto Device Code Flow (OAuth 2.0 Device Authorization Grant). Il dispositivo mostra un breve codice, l'utente lo inserisce su una pagina Microsoft autentica e conferma l'accesso, MFA inclusa.
SkyW4lker ribalta questo meccanismo: è l'attaccante stesso ad avviare l'accesso di un dispositivo e a indurre la vittima a inserire il suo codice. Poiché l'accesso avviene sulla vera pagina Microsoft e la MFA si svolge normalmente, quasi nessuno nutre sospetti. Alla fine l'attaccante ottiene token di accesso validi per l'account, con tutti i diritti della persona: casella di posta, OneDrive, SharePoint, Teams. Il backend del kit interroga a tale scopo lo stato dell'accesso ogni secondo e registra indirizzo IP e posizione della vittima.
Come si presenta l'attacco
- Esca: e-mail nello stile della corrispondenza aziendale quotidiana, come contratti, fatture, offerte, „documenti riservati“, con oggetti quali „New Submission From“ o „Approved Statement“.
- Allegati: file PDF, Word, Excel o EML protetti da password, con la password indicata nell'e-mail. In questo modo eludono molti antivirus.
- Tappe intermedie: i link passano prima attraverso servizi noti come Google Sites, reindirizzamenti di Google Maps, Miro, Zoom, Axure Cloud o Smartsheet. La loro buona reputazione aiuta ad aggirare i filtri.
- Infrastruttura: domini con sottodomini simili a quelli di Microsoft e indirizzi Dynamic DNS gratuiti; un captcha (tra cui Cloudflare Turnstile) tiene lontane le analisi automatizzate. ANY.RUN ha contato 173 domini e 92 server di backend, per lo più presso DigitalOcean.
Secondo la valutazione di ANY.RUN, SkyW4lker proviene dallo stesso sviluppatore di Gabagool, un kit noto da aprile 2026 che sottrae credenziali in modo classico. I due kit sarebbero quindi due modalità di attacco di un'unica piattaforma. Il numero dei casi analizzati è salito da 20 a giugno a circa 200 a settembre.
SkyW4lker non è un caso isolato: già a maggio 2026 l'FBI aveva messo in guardia da Kali365, un kit di phishing-as-a-service che sfrutta anch'esso i codici dispositivo ed è noleggiabile per circa 250 dollari USA al mese.
Cosa dovreste fare ora
- Bloccare il Device Code Flow dove non è necessario. In Microsoft Entra ID l'accesso tramite codice dispositivo può essere bloccato tramite Conditional Access (condizione „Flussi di autenticazione“), per tutti gli utenti oppure con eccezioni per i pochi dispositivi che ne hanno effettivamente bisogno. È la singola misura più efficace.
- Monitorare i log di accesso. Impostate allarmi per gli accessi con il protocollo „Device Code“, in particolare per account che normalmente non lo utilizzano mai o poco dopo e-mail sospette.
- Prendere sul serio gli allegati protetti da password. Un file con la password nella stessa e-mail è un classico segnale d'allarme. Valutate di bloccare tali allegati o di metterli in quarantena.
- Formare i collaboratori: durante l'inserimento del codice, Microsoft chiede quale app desidera accedere. Chi non sta configurando un televisore o una sala riunioni non deve inserire alcun codice, indipendentemente da ciò che richiede un'e-mail.
- Reagire correttamente in caso di sospetto. Revocare sessioni e token dell'account, reimpostare la password e verificare cosa ha fatto l'account dopo l'accesso: nuove regole della casella di posta, inoltri, consensi ad app, e-mail di phishing inviate a colleghi o clienti.
La nostra valutazione
La MFA resta indispensabile, ma non protegge da attacchi in cui è la vittima stessa a confermare l'accesso. Il device code phishing, i kit adversary-in-the-middle e le autorizzazioni di app abusate (come nel caso ConnectWise) indicano la stessa direzione: gli attaccanti puntano a token e identità anziché alle password. La risposta consiste in percorsi di accesso rigorosamente limitati, metodi resistenti al phishing come le chiavi FIDO2 e un monitoraggio che renda immediatamente visibili accessi e accessi ai dati insoliti.