· par NetProtector Security Team
SkyW4lker : le kit de phishing qui contourne la MFA de Microsoft 365
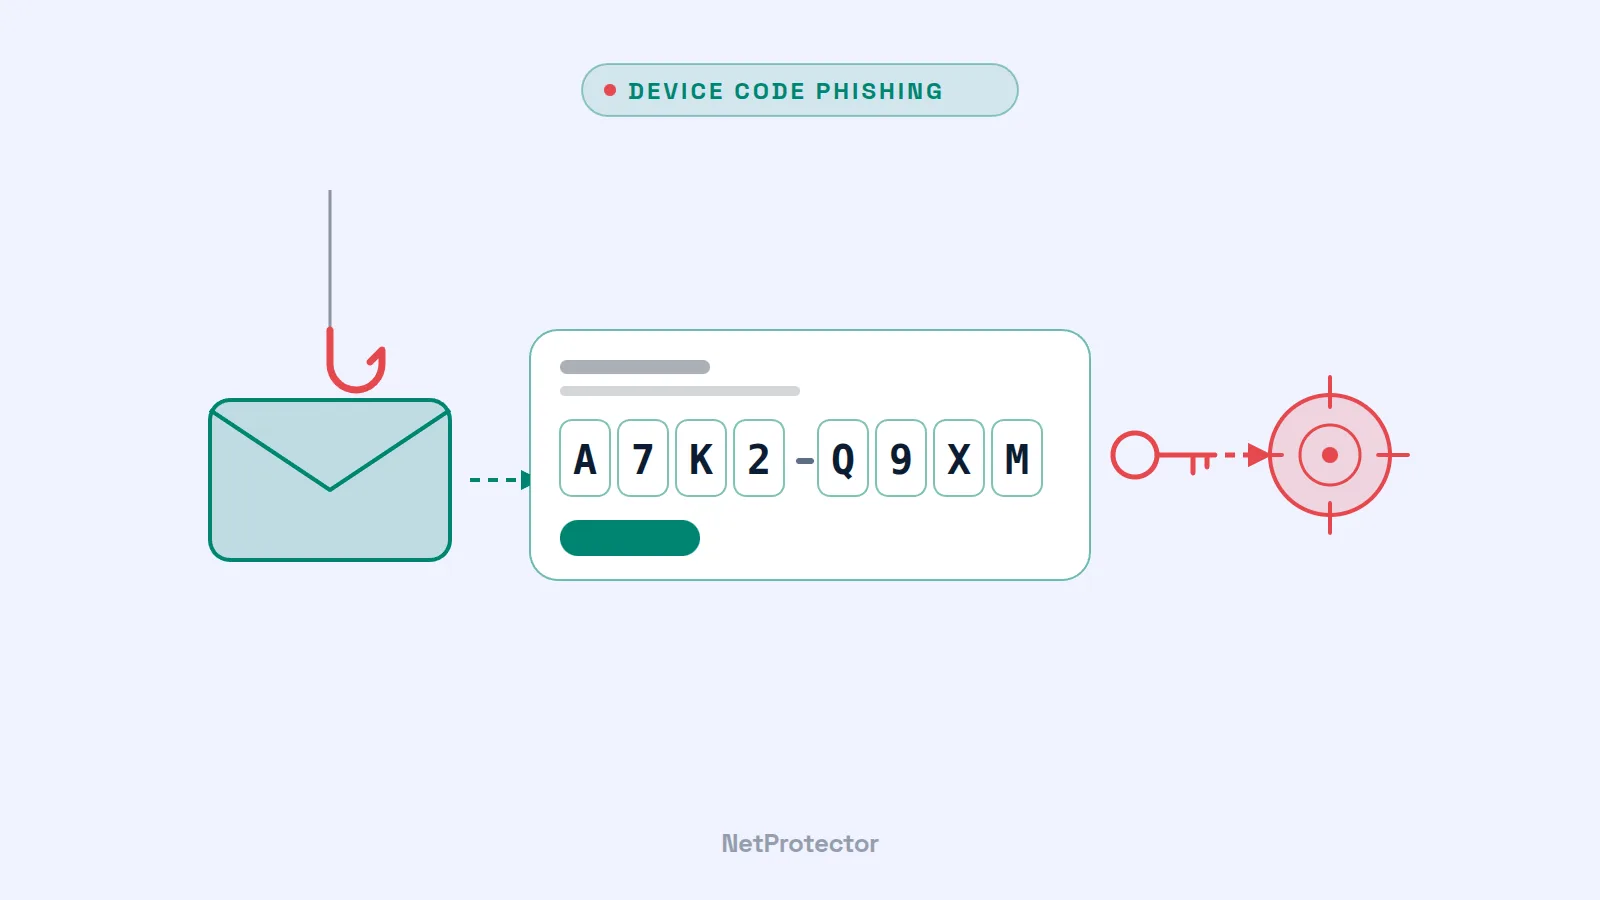
Pas de faux formulaire de connexion, pas de mot de passe volé – et pourtant, les attaquants prennent le contrôle du compte Microsoft 365, même lorsque l’authentification multifacteur est activée. Le kit de phishing SkyW4lker exploite pour cela une fonction de connexion légitime de Microsoft. Les analystes d’ANY.RUN ont étudié plus de 600 cas entre juin et octobre 2026, dont près de la moitié aux États-Unis. Les entreprises européennes ont tout autant intérêt à connaître cette méthode.
L’astuce : le device code phishing
Microsoft 365 permet de connecter des appareils dépourvus de clavier – par exemple des systèmes de salles de conférence ou des Smart TV – via le Device Code Flow (OAuth 2.0 Device Authorization Grant). L’appareil affiche un code court, l’utilisatrice le saisit sur une véritable page Microsoft et confirme la connexion – MFA comprise.
SkyW4lker inverse ce principe : l’attaquant lance lui-même une connexion d’appareil et amène la victime à saisir son code. Comme la connexion a lieu sur la véritable page Microsoft et que la MFA se déroule tout à fait normalement, presque personne ne se méfie. Au final, l’attaquant obtient des jetons d’accès valides pour le compte – avec tous les droits de la personne : boîte aux lettres, OneDrive, SharePoint, Teams. Pour ce faire, le backend du kit interroge chaque seconde l’état de la connexion et enregistre l’adresse IP et la localisation de la victime.
Le déroulement de l’attaque
- Appât : des e-mails imitant le courrier professionnel courant – contrats, factures, offres, « documents confidentiels », avec des objets tels que « New Submission From » ou « Approved Statement ».
- Pièces jointes : des fichiers PDF, Word, Excel ou EML protégés par mot de passe, ce dernier figurant dans l’e-mail. Ils échappent ainsi à de nombreux antivirus.
- Étapes intermédiaires : les liens passent d’abord par des services connus comme Google Sites, des redirections Google Maps, Miro, Zoom, Axure Cloud ou Smartsheet. Leur bonne réputation aide à contourner les filtres.
- Infrastructure : des domaines dotés de sous-domaines ressemblant à ceux de Microsoft et des adresses Dynamic DNS gratuites ; un captcha (notamment Cloudflare Turnstile) tient les analyses automatisées à distance. ANY.RUN a recensé 173 domaines et 92 serveurs backend, pour la plupart chez DigitalOcean.
Selon ANY.RUN, SkyW4lker provient du même développeur que Gabagool, un kit connu depuis avril 2026 qui dérobe des identifiants de manière classique. Les deux kits constitueraient donc deux modes d’attaque d’une même plateforme. Le nombre de cas analysés est passé de 20 en juin à environ 200 en septembre.
SkyW4lker n’est pas un cas isolé : dès mai 2026, le FBI mettait en garde contre Kali365, un kit de phishing-as-a-service qui abuse lui aussi des codes d’appareil et se loue pour environ 250 dollars américains par mois.
Ce que vous devez faire dès maintenant
- Bloquer le Device Code Flow là où il n’est pas nécessaire. Dans Microsoft Entra ID, la connexion par code d’appareil peut être bloquée via Conditional Access (condition « Flux d’authentification ») – pour tous les utilisateurs ou avec des exceptions pour les rares appareils qui en ont réellement besoin. C’est la mesure individuelle la plus efficace.
- Surveiller les journaux de connexion. Déclenchez une alerte pour les connexions utilisant le protocole « Device Code » – en particulier pour les comptes qui ne le font jamais habituellement, ou peu après la réception d’e-mails suspects.
- Prendre au sérieux les pièces jointes protégées par mot de passe. Un fichier dont le mot de passe figure dans le même e-mail est un signal d’alerte classique. Envisagez de bloquer ces pièces jointes ou de les placer en quarantaine.
- Former les collaborateurs : lors de la saisie du code, Microsoft indique quelle application souhaite se connecter. Quiconque n’est pas en train de configurer un téléviseur ou une salle de conférence ne doit y saisir aucun code – quoi qu’exige un e-mail.
- Réagir correctement en cas de soupçon. Révoquer les sessions et les jetons du compte, réinitialiser le mot de passe et vérifier ce que le compte a fait depuis la connexion : nouvelles règles de boîte aux lettres, transferts, consentements d’applications, e-mails de phishing envoyés à des collègues ou à des clients.
Notre analyse
La MFA reste indispensable – mais elle ne protège pas contre les attaques dans lesquelles la victime confirme elle-même la connexion. Le device code phishing, les kits adversary-in-the-middle et les autorisations d’applications détournées (comme dans le cas ConnectWise) vont dans le même sens : les attaquants ciblent les jetons et les identités plutôt que les mots de passe. La réponse passe par des voies de connexion systématiquement restreintes, des méthodes résistantes au phishing telles que les clés FIDO2 et une surveillance qui rend immédiatement visibles les connexions et les accès aux données inhabituels.