· von NetProtector Security Team
SonicWall: SSL-VPN-Lücke hebelt die MFA aus
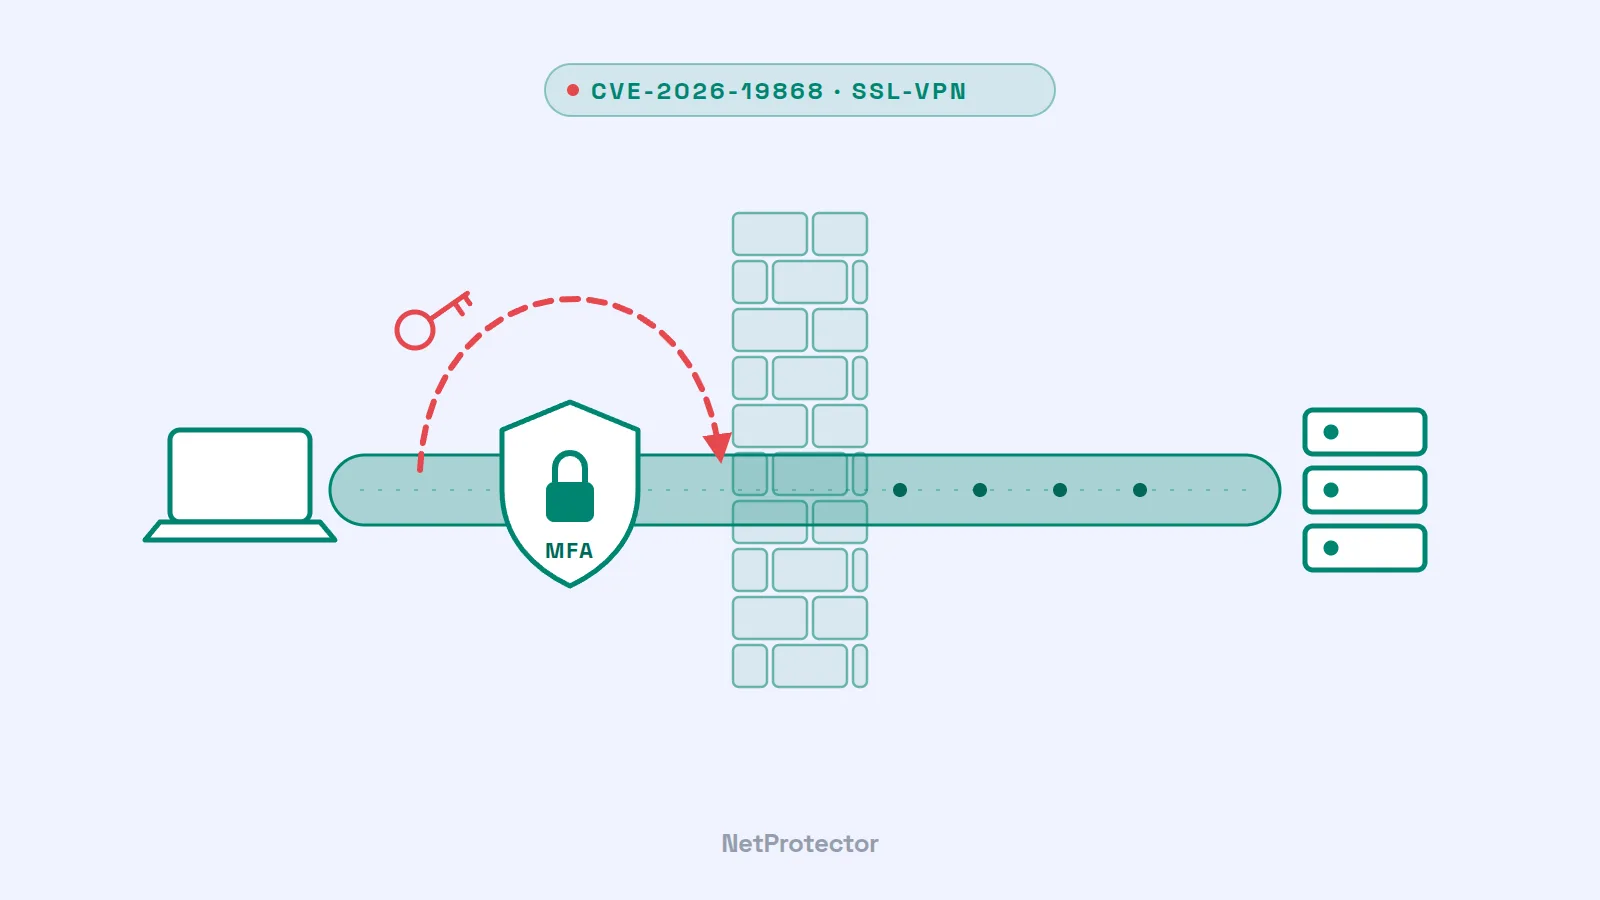
Mehrfaktor-Authentifizierung gilt als die Absicherung für VPN-Zugänge schlechthin. Bei SonicWall-Firewalls lässt sie sich derzeit umgehen: Über die Schwachstelle CVE-2026-19868 melden sich Angreifer am SSL-VPN an, ohne dass die per SAML erzwungene MFA greift. Die US-Behörde CISA hat die Lücke am 6. November 2026 in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen. Einen Workaround gibt es nicht – nur das Update.
Worum es geht
Viele Unternehmen binden das SonicWall-SSL-VPN per SAML an ihren Identitätsanbieter an, etwa Microsoft Entra ID oder Okta. Dort wird dann auch die MFA erzwungen. Das Problem: Hat ein Konto zusätzlich einen zweiten Anmeldeweg – zum Beispiel ein lokales Benutzerkonto auf der Firewall oder eine LDAP-Anbindung –, prüft das Gateway die SAML-Richtlinie nicht. Eine Anmeldung über diesen Weg kommt ohne SAML-Bestätigung durch, und die MFA wird schlicht übersprungen.
Die Eckdaten laut SonicWall-Advisory SNWLID-2026-0014 vom 6. November 2026:
- Schweregrad: CVSS 7.1 (SonicWall) bzw. 7.5 (CISA). Die Bewertungen unterscheiden sich nur darin, ob für den Angriff bereits Rechte nötig sind.
- Betroffen: SonicOS Gen7 bis einschließlich 7.3.3-7015 und Gen8 bis einschließlich 8.2.2-8015 (u. a. TZ, NSa, NSsp und NSv) – aber nur, wenn das SSL-VPN aktiv ist und SAML für die VPN-Anmeldung genutzt wird.
- Behoben in: 7.3.4-7013 bzw. 8.2.3-8015 und neuer.
- Voraussetzung für den Angriff: gültige Zugangsdaten für den alternativen Anmeldeweg. Ein Passwort braucht der Angreifer also – die MFA aber nicht mehr.
- Folge: eine VPN-Sitzung mit den Rechten des übernommenen Kontos, also direkter Zugang ins interne Netz.
Mit demselben Update schließt SonicWall sechs weitere Lücken in SonicOS, darunter zwei in der Management-Oberfläche (CVSS 8.8) und einen Pufferüberlauf im SSL-VPN-Dienst, der sich ohne Anmeldung auslösen lässt.
Warum das dringend ist
Gestohlene VPN-Passwörter sind kein Engpass für Angreifer: Sie stammen aus Infostealer-Logs, früheren Datenlecks oder werden schlicht durchprobiert. Genau dagegen soll MFA schützen. Fällt sie weg, reicht ein einziges gültiges Passwort für den Zugang ins Netz.
Dass dieses Szenario real ist, zeigt ein Fall aus diesem Frühjahr. Das Sicherheitsunternehmen ReliaQuest beobachtete ab Februar 2026, wie Angreifer SonicWall-VPN-Konten automatisiert per Brute Force knackten und dabei eine ältere MFA-Lücke (CVE-2024-12802) ausnutzten – bei Geräten, die eigentlich gepatcht waren. Der Grund: Das Firmware-Update allein entfernte die verwundbare LDAP-Konfiguration nicht. Die MFA schien aktiv, hielt die Anmeldungen aber nicht auf. Das Vorgehen passte zur Ransomware-Gruppe Akira, die schon 2025 gezielt SonicWall-Kunden angriff.
Auch sonst steht SonicWall 2026 im Fokus: Allein zwischen Juli und Oktober wurden mehrere Zero-Day-Lücken in den SMA1000-Zugangs-Gateways aktiv ausgenutzt. VPN-Gateways sind für Angreifer ideale Ziele – sie stehen offen im Internet und führen direkt ins Firmennetz.
Was Sie jetzt tun sollten
- Aktualisieren. Spielen Sie SonicOS 7.3.4-7013 bzw. 8.2.3-8015 oder neuer ein. Prüfen Sie danach, ob die Konfiguration Ihren Erwartungen entspricht – der ReliaQuest-Fall zeigt, dass ein Update allein nicht immer reicht.
- Alternative Anmeldewege abschalten. Entfernen oder deaktivieren Sie VPN-Konten, die sich neben SAML auch lokal oder per LDAP anmelden können. Halten Sie sich einen Verwaltungszugang offen, der nicht über das SSL-VPN läuft.
- VPN-Zugang einschränken, wo es geht – etwa auf bekannte IP-Bereiche, Länder oder Partnernetze.
- Logs prüfen. Suchen Sie in den SSL-VPN-Anmeldelogs nach erfolgreichen Anmeldungen ohne SAML bei Konten, die eigentlich nur SAML nutzen. Vergleichen Sie Quell-IP und Uhrzeit mit dem üblichen Muster des Kontos, und achten Sie auf ungewöhnliche Zugriffe im internen Netz danach.
- Im Verdachtsfall das Konto als kompromittiert behandeln: Sitzungen beenden, Zugangsdaten zurücksetzen und prüfen, worauf von der VPN-Sitzung aus zugegriffen wurde.
Was das für den Schutz von Firewalls bedeutet
CVE-2026-19868 ist kein Einzelfall, sondern ein Muster: Die Firewall ist gleichzeitig Schutzwall und Angriffsfläche. Ihr VPN-Portal muss aus dem Internet erreichbar sein, und jede Lücke darin ist ein direkter Weg ins Netz – oft Tage oder Wochen, bevor ein Patch eingespielt ist. Dazu kommen Fälle wie bei CVE-2024-12802, in denen auch das Update allein nicht schützt.
Genau hier setzt NetProtector an. Die Appliance sitzt vor der Firewall in der Leitung und filtert schädlichen Traffic, bevor er das VPN-Portal überhaupt erreicht:
- Bekannte Angreifer-Infrastruktur wird geblockt. Brute-Force-Angriffe und Massenscans auf VPN-Portale kommen von Quellen, die das NetProtector-Sensornetz an anderer Stelle bereits beobachtet hat. Diese Quellen werden gesperrt, bevor sie bei Ihnen das erste Passwort ausprobieren.
- Auffälliges Verhalten fällt auf. Automatisierte Anmeldeversuche in hoher Frequenz, Scans nach bestimmten Gerätetypen und Firmware-Versionen – solche Anomalien im Traffic sind ein typisches Vorzeichen, bevor eine Lücke gezielt ausgenutzt wird.
- Zeit gewinnen bis zum Patch. NetProtector ersetzt das Update nicht. Aber es senkt die Zahl der Angreifer drastisch, die die Firewall überhaupt erreichen – genau in dem Zeitraum, in dem eine Lücke bekannt, aber noch nicht geschlossen ist.
Wie das Frühwarnsystem im Detail funktioniert und wie NetProtector in zwei Minuten zwischen Router und Firewall eingebunden wird, erklären wir auf der Seite So funktioniert NetProtector.
Unsere Einschätzung
MFA bleibt Pflicht – aber sie ist nur so stark wie das Gerät, das sie durchsetzt. Wenn ein Fehler in der Firewall selbst die MFA aushebelt, hilft auch die beste Richtlinie beim Identitätsanbieter nicht. Sicherheit für VPN-Zugänge braucht deshalb mehrere Ebenen: schnell eingespielte Updates, so wenige Anmeldewege wie möglich, Überwachung der Anmeldungen – und eine Schutzschicht vor der Firewall, die Angreifer abfängt, bevor sie eine Lücke überhaupt ausprobieren können.
Quellen
- SonicWall PSIRT: SNWLID-2026-0014
- BleepingComputer: SonicWall warns of new SSL-VPN MFA bypass flaw exploited in attacks
- Security Affairs: U.S. CISA adds SonicWall SonicOS SSLVPN flaw to its Known Exploited Vulnerabilities catalog
- Ostorlab: SonicWall SSLVPN SAML Bypass, Exploited in the Wild (CVE-2026-19868)
- Cybersecurity Dive: Patch bypass allows hackers to exploit prior flaw in SonicWall SSL-VPN