· por NetProtector Security Team
SonicWall: una vulnerabilidad en el SSL-VPN elude la MFA
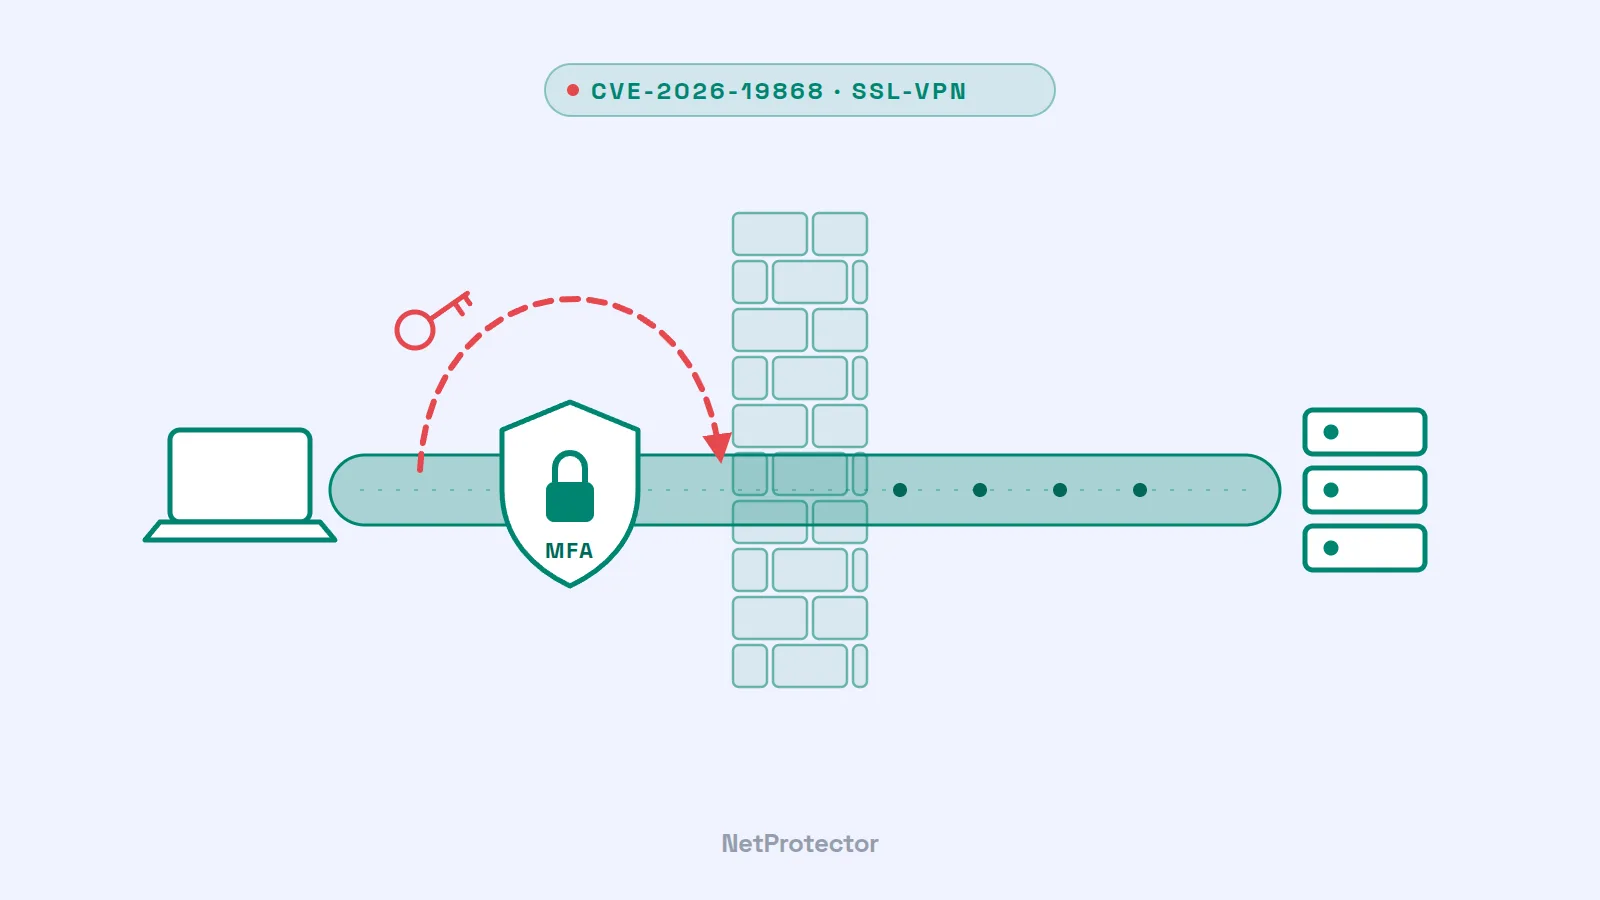
La autenticación multifactor se considera la protección por excelencia para los accesos VPN. En los firewalls de SonicWall, actualmente es posible eludirla: a través de la vulnerabilidad CVE-2026-19868, los atacantes inician sesión en el SSL-VPN sin que se aplique la MFA impuesta mediante SAML. La agencia estadounidense CISA incluyó la vulnerabilidad el 6 de noviembre de 2026 en su catálogo de vulnerabilidades explotadas activamente. No existe ningún workaround: solo la actualización.
De qué se trata
Muchas empresas conectan el SSL-VPN de SonicWall mediante SAML a su proveedor de identidad, como Microsoft Entra ID u Okta. Es allí donde también se impone la MFA. El problema: si una cuenta dispone además de una segunda vía de inicio de sesión —por ejemplo, una cuenta de usuario local en el firewall o una integración LDAP—, el gateway no comprueba la política SAML. Un inicio de sesión por esa vía pasa sin confirmación SAML y la MFA simplemente se omite.
Los datos clave según el aviso de SonicWall SNWLID-2026-0014 del 6 de noviembre de 2026:
- Gravedad: CVSS 7.1 (SonicWall) o 7.5 (CISA). Las valoraciones solo difieren en si el ataque requiere ya privilegios previos.
- Afectados: SonicOS Gen7 hasta la versión 7.3.3-7015 inclusive y Gen8 hasta la 8.2.2-8015 inclusive (entre otros, TZ, NSa, NSsp y NSv), pero solo si el SSL-VPN está activo y se utiliza SAML para el inicio de sesión en la VPN.
- Corregido en: 7.3.4-7013 o 8.2.3-8015 y posteriores.
- Requisito para el ataque: credenciales válidas para la vía de inicio de sesión alternativa. El atacante necesita, por tanto, una contraseña, pero ya no la MFA.
- Consecuencia: una sesión VPN con los permisos de la cuenta comprometida, es decir, acceso directo a la red interna.
Con la misma actualización, SonicWall corrige otras seis vulnerabilidades en SonicOS, entre ellas dos en la interfaz de gestión (CVSS 8.8) y un desbordamiento de búfer en el servicio SSL-VPN que puede desencadenarse sin autenticación.
Por qué es urgente
Las contraseñas VPN robadas no son un cuello de botella para los atacantes: proceden de logs de infostealers, de filtraciones de datos anteriores o simplemente se prueban de forma sistemática. Precisamente contra esto debe proteger la MFA. Si desaparece, basta una sola contraseña válida para acceder a la red.
Un caso de esta primavera demuestra que este escenario es real. A partir de febrero de 2026, la empresa de seguridad ReliaQuest observó cómo los atacantes descifraban de forma automatizada cuentas VPN de SonicWall mediante fuerza bruta, explotando una vulnerabilidad MFA anterior (CVE-2024-12802), en dispositivos que en principio estaban parcheados. El motivo: la actualización de firmware por sí sola no eliminaba la configuración LDAP vulnerable. La MFA parecía activa, pero no detenía los inicios de sesión. El modus operandi encajaba con el grupo de ransomware Akira, que ya en 2025 atacó de forma selectiva a clientes de SonicWall.
SonicWall también está en el punto de mira en otros aspectos en 2026: solo entre julio y octubre se explotaron activamente varias vulnerabilidades de día cero en los gateways de acceso SMA1000. Los gateways VPN son objetivos ideales para los atacantes: están expuestos en Internet y conducen directamente a la red corporativa.
Qué debe hacer ahora
- Actualizar. Instale SonicOS 7.3.4-7013 u 8.2.3-8015 o posterior. A continuación, compruebe si la configuración se corresponde con lo esperado: el caso de ReliaQuest demuestra que una actualización por sí sola no siempre es suficiente.
- Desactivar las vías de inicio de sesión alternativas. Elimine o desactive las cuentas VPN que, además de SAML, puedan iniciar sesión de forma local o mediante LDAP. Mantenga un acceso de administración que no pase por el SSL-VPN.
- Restringir el acceso VPN siempre que sea posible, por ejemplo a rangos de IP conocidos, países o redes de socios.
- Revisar los logs. Busque en los logs de inicio de sesión del SSL-VPN accesos correctos sin SAML en cuentas que en principio solo usan SAML. Compare la IP de origen y la hora con el patrón habitual de la cuenta y preste atención a accesos inusuales en la red interna posteriores.
- En caso de sospecha, trate la cuenta como comprometida: finalice las sesiones, restablezca las credenciales y compruebe a qué se accedió desde la sesión VPN.
Qué significa esto para la protección de los firewalls
CVE-2026-19868 no es un caso aislado, sino un patrón: el firewall es a la vez barrera de protección y superficie de ataque. Su portal VPN debe ser accesible desde Internet, y cualquier vulnerabilidad en él es una vía directa a la red, a menudo días o semanas antes de que se instale un parche. A ello se suman casos como el de CVE-2024-12802, en los que ni siquiera la actualización por sí sola protege.
Aquí es exactamente donde interviene NetProtector. El appliance se sitúa en línea antes del firewall y filtra el tráfico malicioso antes de que llegue siquiera al portal VPN:
- Se bloquea la infraestructura de atacantes conocida. Los ataques de fuerza bruta y los escaneos masivos contra portales VPN proceden de fuentes que la red de sensores de NetProtector ya ha observado en otros lugares. Estas fuentes se bloquean antes de que prueben la primera contraseña en su red.
- Se detecta el comportamiento sospechoso. Intentos de inicio de sesión automatizados con alta frecuencia, escaneos en busca de determinados tipos de dispositivos y versiones de firmware: estas anomalías en el tráfico son un indicio típico antes de que una vulnerabilidad se explote de forma dirigida.
- Ganar tiempo hasta el parche. NetProtector no sustituye a la actualización. Pero reduce drásticamente el número de atacantes que llegan siquiera al firewall, justo en el periodo en que una vulnerabilidad es conocida pero aún no se ha corregido.
En la página Cómo funciona NetProtector explicamos en detalle cómo funciona el sistema de alerta temprana y cómo se integra NetProtector en dos minutos entre el router y el firewall.
Nuestra valoración
La MFA sigue siendo obligatoria, pero solo es tan fuerte como el dispositivo que la aplica. Si un fallo en el propio firewall elude la MFA, ni la mejor política del proveedor de identidad sirve de ayuda. Por ello, la seguridad de los accesos VPN requiere varias capas: actualizaciones instaladas con rapidez, el menor número posible de vías de inicio de sesión, supervisión de los inicios de sesión y una capa de protección antes del firewall que intercepte a los atacantes antes de que puedan siquiera probar una vulnerabilidad.
Fuentes
- SonicWall PSIRT: SNWLID-2026-0014
- BleepingComputer: SonicWall warns of new SSL-VPN MFA bypass flaw exploited in attacks
- Security Affairs: U.S. CISA adds SonicWall SonicOS SSLVPN flaw to its Known Exploited Vulnerabilities catalog
- Ostorlab: SonicWall SSLVPN SAML Bypass, Exploited in the Wild (CVE-2026-19868)
- Cybersecurity Dive: Patch bypass allows hackers to exploit prior flaw in SonicWall SSL-VPN