· par NetProtector Security Team
SonicWall : une faille du SSL-VPN contourne la MFA
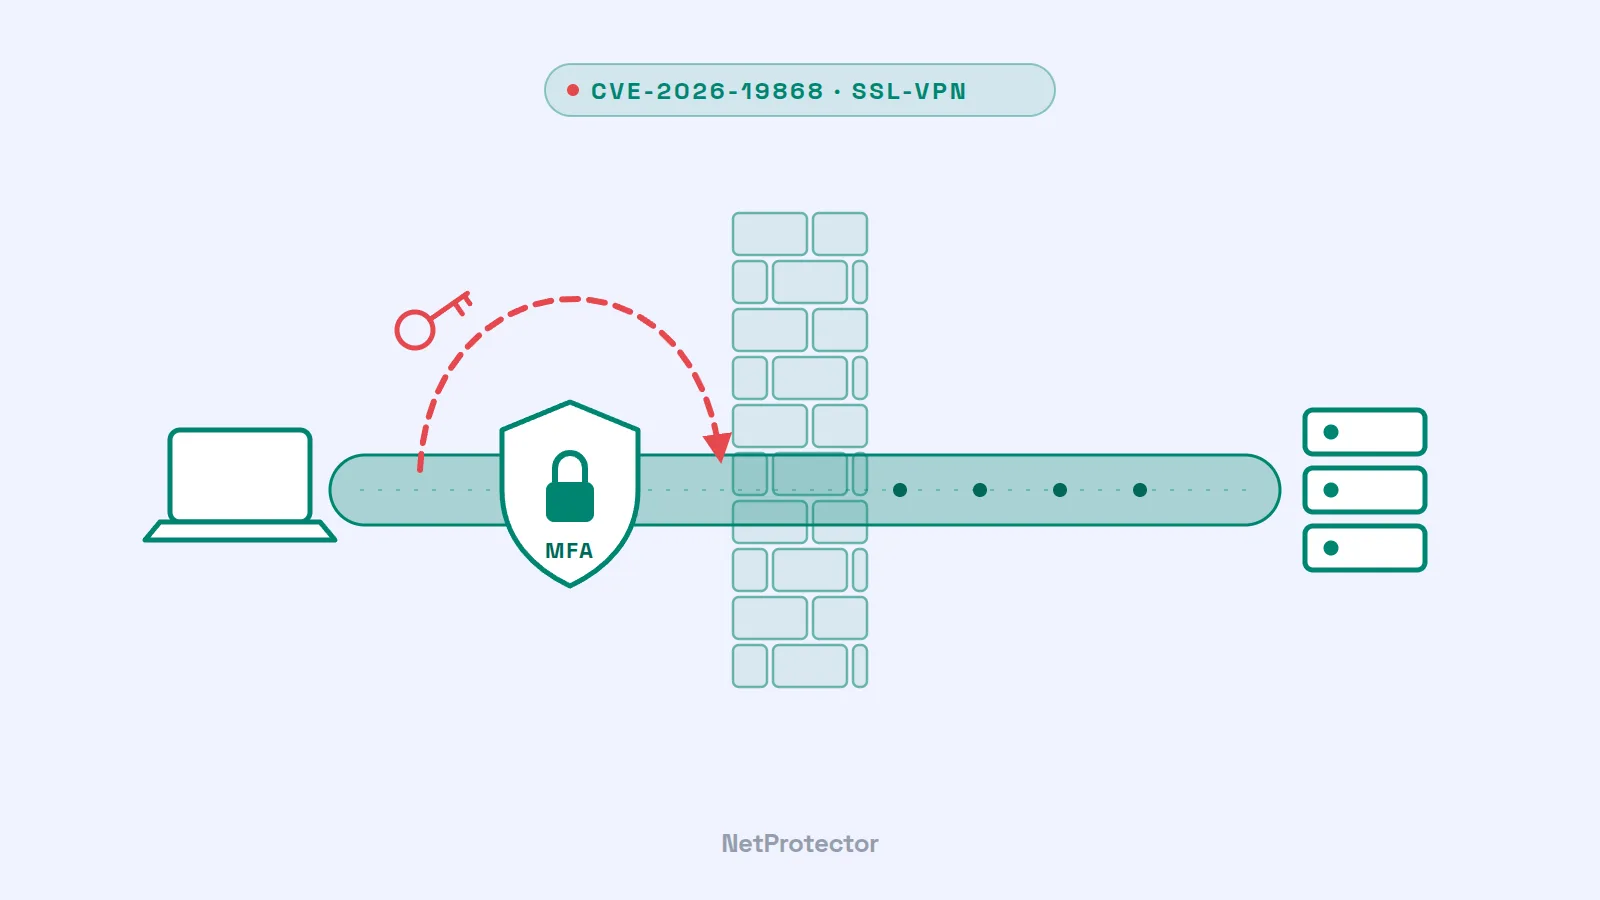
L'authentification multifacteur est considérée comme la protection par excellence des accès VPN. Sur les pare-feu SonicWall, elle peut actuellement être contournée : grâce à la vulnérabilité CVE-2026-19868, des attaquants se connectent au SSL-VPN sans que la MFA imposée via SAML ne s'applique. L'agence américaine CISA a ajouté la faille à son catalogue des vulnérabilités activement exploitées le 6 novembre 2026. Il n'existe aucun contournement – seule la mise à jour corrige le problème.
De quoi s'agit-il
De nombreuses entreprises relient le SSL-VPN SonicWall à leur fournisseur d'identité via SAML, par exemple Microsoft Entra ID ou Okta. C'est là que la MFA est également imposée. Le problème : si un compte dispose en plus d'un second chemin de connexion – par exemple un compte utilisateur local sur le pare-feu ou une liaison LDAP –, la passerelle ne vérifie pas la politique SAML. Une connexion par ce chemin aboutit sans confirmation SAML, et la MFA est tout simplement ignorée.
Les informations clés selon l'avis de sécurité SonicWall SNWLID-2026-0014 du 6 novembre 2026 :
- Gravité : CVSS 7.1 (SonicWall) ou 7.5 (CISA). Les évaluations ne diffèrent que sur la question de savoir si des droits sont déjà nécessaires pour l'attaque.
- Concernés : SonicOS Gen7 jusqu'à la version 7.3.3-7015 incluse et Gen8 jusqu'à la version 8.2.2-8015 incluse (notamment TZ, NSa, NSsp et NSv) – mais uniquement si le SSL-VPN est actif et que SAML est utilisé pour la connexion VPN.
- Corrigé dans : 7.3.4-7013 ou 8.2.3-8015 et versions ultérieures.
- Condition préalable à l'attaque : des identifiants valides pour le chemin de connexion alternatif. L'attaquant a donc besoin d'un mot de passe – mais plus de la MFA.
- Conséquence : une session VPN avec les droits du compte compromis, c'est-à-dire un accès direct au réseau interne.
Avec la même mise à jour, SonicWall corrige six autres failles dans SonicOS, dont deux dans l'interface d'administration (CVSS 8.8) et un dépassement de tampon dans le service SSL-VPN, déclenchable sans authentification.
Pourquoi c'est urgent
Les mots de passe VPN volés ne manquent pas aux attaquants : ils proviennent de journaux d'infostealers, de fuites de données antérieures ou sont tout simplement devinés par essais successifs. C'est précisément contre cela que la MFA doit protéger. Si elle disparaît, un seul mot de passe valide suffit pour accéder au réseau.
Un cas survenu ce printemps montre que ce scénario est bien réel. À partir de février 2026, la société de sécurité ReliaQuest a observé des attaquants forcer de manière automatisée des comptes VPN SonicWall par brute force en exploitant une ancienne faille MFA (CVE-2024-12802) – sur des appareils qui étaient pourtant patchés. La raison : la mise à jour du firmware seule ne supprimait pas la configuration LDAP vulnérable. La MFA semblait active, mais n'arrêtait pas les connexions. Le mode opératoire correspondait à celui du groupe de ransomware Akira, qui ciblait déjà spécifiquement les clients SonicWall en 2025.
Par ailleurs, SonicWall est particulièrement exposé en 2026 : rien qu'entre juillet et octobre, plusieurs failles zero-day dans les passerelles d'accès SMA1000 ont été activement exploitées. Les passerelles VPN sont des cibles idéales pour les attaquants – elles sont exposées sur Internet et mènent directement au réseau de l'entreprise.
Ce que vous devriez faire maintenant
- Mettre à jour. Installez SonicOS 7.3.4-7013 ou 8.2.3-8015 ou une version ultérieure. Vérifiez ensuite que la configuration correspond à vos attentes – le cas ReliaQuest montre qu'une mise à jour seule ne suffit pas toujours.
- Désactiver les chemins de connexion alternatifs. Supprimez ou désactivez les comptes VPN qui peuvent se connecter localement ou via LDAP en plus de SAML. Conservez un accès d'administration qui ne passe pas par le SSL-VPN.
- Restreindre l'accès VPN dans la mesure du possible – par exemple à des plages IP connues, à certains pays ou aux réseaux de partenaires.
- Vérifier les journaux. Recherchez dans les journaux de connexion SSL-VPN des connexions réussies sans SAML pour des comptes censés utiliser uniquement SAML. Comparez l'IP source et l'heure avec le schéma habituel du compte, et soyez attentif aux accès inhabituels dans le réseau interne qui ont suivi.
- En cas de soupçon, traitez le compte comme compromis : fermez les sessions, réinitialisez les identifiants et vérifiez à quelles ressources la session VPN a accédé.
Ce que cela signifie pour la protection des pare-feu
La CVE-2026-19868 n'est pas un cas isolé, mais s'inscrit dans un schéma : le pare-feu est à la fois rempart et surface d'attaque. Son portail VPN doit être accessible depuis Internet, et chaque faille qu'il comporte est une voie directe vers le réseau – souvent des jours ou des semaines avant l'installation d'un correctif. S'y ajoutent des cas comme celui de la CVE-2024-12802, où même la mise à jour seule ne protège pas.
C'est précisément là qu'intervient NetProtector. L'appliance est placée en ligne en amont du pare-feu et filtre le trafic malveillant avant même qu'il n'atteigne le portail VPN :
- L'infrastructure d'attaque connue est bloquée. Les attaques par brute force et les scans massifs visant les portails VPN proviennent de sources que le réseau de capteurs NetProtector a déjà observées ailleurs. Ces sources sont bloquées avant même de tester un premier mot de passe chez vous.
- Les comportements suspects sont détectés. Tentatives de connexion automatisées à haute fréquence, scans ciblant certains types d'appareils et versions de firmware – de telles anomalies dans le trafic sont un signe avant-coureur typique de l'exploitation ciblée d'une faille.
- Gagner du temps jusqu'au correctif. NetProtector ne remplace pas la mise à jour. Mais il réduit drastiquement le nombre d'attaquants qui atteignent le pare-feu – précisément pendant la période où une faille est connue mais pas encore corrigée.
Nous expliquons en détail le fonctionnement du système d'alerte précoce et comment NetProtector s'intègre en deux minutes entre le routeur et le pare-feu sur la page Comment fonctionne NetProtector.
Notre analyse
La MFA reste indispensable – mais elle n'est forte que dans la mesure où l'appareil qui l'applique l'est aussi. Lorsqu'une erreur dans le pare-feu lui-même contourne la MFA, même la meilleure politique chez le fournisseur d'identité n'y peut rien. La sécurité des accès VPN nécessite donc plusieurs niveaux : des mises à jour rapidement installées, le moins de chemins de connexion possible, la surveillance des connexions – et une couche de protection en amont du pare-feu qui intercepte les attaquants avant même qu'ils ne puissent tester une faille.
Sources
- SonicWall PSIRT: SNWLID-2026-0014
- BleepingComputer: SonicWall warns of new SSL-VPN MFA bypass flaw exploited in attacks
- Security Affairs: U.S. CISA adds SonicWall SonicOS SSLVPN flaw to its Known Exploited Vulnerabilities catalog
- Ostorlab: SonicWall SSLVPN SAML Bypass, Exploited in the Wild (CVE-2026-19868)
- Cybersecurity Dive: Patch bypass allows hackers to exploit prior flaw in SonicWall SSL-VPN