· di NetProtector Security Team
SonicWall: una vulnerabilità nell'SSL-VPN aggira l'MFA
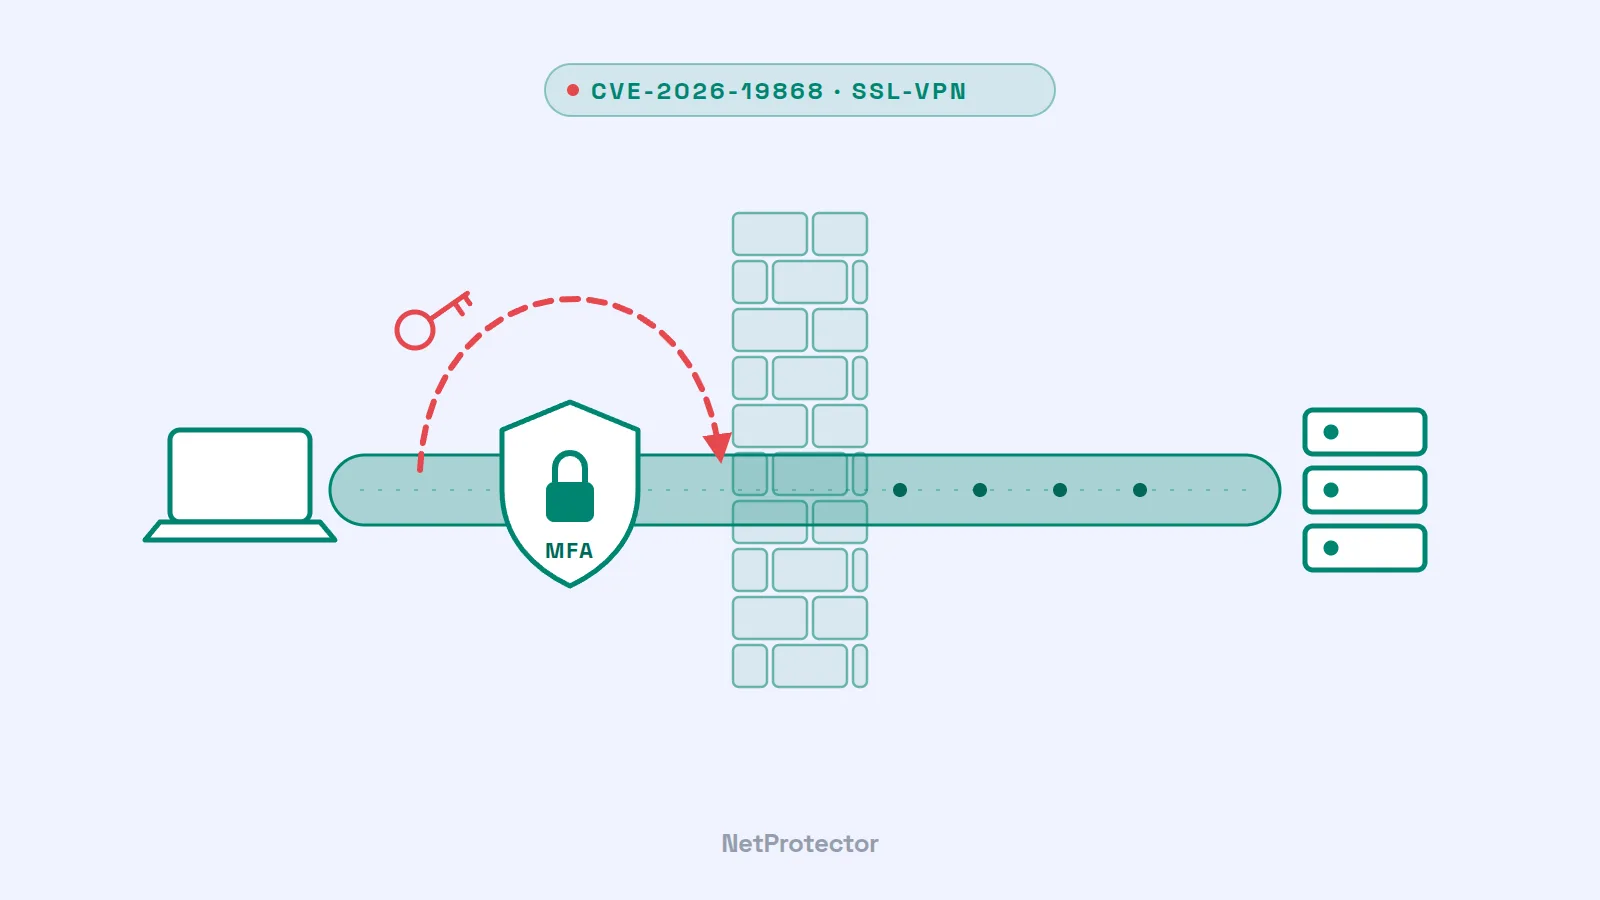
L'autenticazione a più fattori è considerata la protezione per eccellenza degli accessi VPN. Sui firewall SonicWall, tuttavia, al momento può essere aggirata: sfruttando la vulnerabilità CVE-2026-19868, gli aggressori accedono all'SSL-VPN senza che l'MFA imposta tramite SAML entri in funzione. Il 6 novembre 2026 l'agenzia statunitense CISA ha inserito la vulnerabilità nel proprio catalogo delle vulnerabilità attivamente sfruttate. Non esiste un workaround: l'unica soluzione è l'aggiornamento.
Di cosa si tratta
Molte aziende collegano l'SSL-VPN di SonicWall al proprio identity provider tramite SAML, ad esempio Microsoft Entra ID o Okta. È lì che viene imposta anche l'MFA. Il problema: se un account dispone anche di un secondo percorso di accesso, ad esempio un account utente locale sul firewall o un collegamento LDAP, il gateway non verifica la policy SAML. Un accesso effettuato attraverso questo percorso passa senza conferma SAML e l'MFA viene semplicemente saltata.
I dati principali secondo l'advisory SonicWall SNWLID-2026-0014 del 6 novembre 2026:
- Gravità: CVSS 7.1 (SonicWall) o 7.5 (CISA). Le valutazioni differiscono solo nel considerare se per l'attacco siano già necessari dei privilegi.
- Interessati: SonicOS Gen7 fino alla versione 7.3.3-7015 inclusa e Gen8 fino alla versione 8.2.2-8015 inclusa (tra cui TZ, NSa, NSsp e NSv), ma solo se l'SSL-VPN è attivo e viene utilizzato SAML per l'accesso VPN.
- Corretto in: 7.3.4-7013 o 8.2.3-8015 e versioni successive.
- Prerequisito per l'attacco: credenziali valide per il percorso di accesso alternativo. L'aggressore ha quindi bisogno di una password, ma non più dell'MFA.
- Conseguenza: una sessione VPN con i privilegi dell'account compromesso, quindi accesso diretto alla rete interna.
Con lo stesso aggiornamento SonicWall chiude altre sei vulnerabilità in SonicOS, tra cui due nell'interfaccia di gestione (CVSS 8.8) e un buffer overflow nel servizio SSL-VPN che può essere attivato senza autenticazione.
Perché è urgente
Le password VPN rubate non sono un collo di bottiglia per gli aggressori: provengono da log di infostealer, da precedenti data breach o vengono semplicemente indovinate per tentativi. È proprio contro questo che l'MFA dovrebbe proteggere. Se viene meno, basta una sola password valida per accedere alla rete.
Che questo scenario sia reale lo dimostra un caso della scorsa primavera. A partire da febbraio 2026, la società di sicurezza ReliaQuest ha osservato aggressori che violavano in modo automatizzato account VPN SonicWall tramite brute force, sfruttando una vulnerabilità MFA precedente (CVE-2024-12802) su dispositivi che in teoria erano già stati aggiornati. Il motivo: il solo aggiornamento del firmware non rimuoveva la configurazione LDAP vulnerabile. L'MFA sembrava attiva, ma non bloccava gli accessi. Il modus operandi corrispondeva a quello del gruppo ransomware Akira, che già nel 2025 aveva preso di mira in modo mirato i clienti SonicWall.
Anche per il resto, nel 2026 SonicWall è sotto i riflettori: solo tra luglio e ottobre sono state attivamente sfruttate diverse vulnerabilità zero-day nei gateway di accesso SMA1000. I gateway VPN sono bersagli ideali per gli aggressori: sono esposti su Internet e conducono direttamente alla rete aziendale.
Cosa dovreste fare ora
- Aggiornate. Installate SonicOS 7.3.4-7013 o 8.2.3-8015 o versioni successive. Verificate poi che la configurazione corrisponda alle vostre aspettative: il caso ReliaQuest dimostra che un aggiornamento da solo non sempre è sufficiente.
- Disattivate i percorsi di accesso alternativi. Rimuovete o disattivate gli account VPN che, oltre a SAML, possono accedere anche localmente o tramite LDAP. Mantenete un accesso amministrativo che non passi attraverso l'SSL-VPN.
- Limitate l'accesso VPN dove possibile, ad esempio a intervalli IP noti, a determinati Paesi o alle reti dei partner.
- Controllate i log. Cercate nei log di accesso dell'SSL-VPN gli accessi riusciti senza SAML per account che in realtà utilizzano solo SAML. Confrontate IP di origine e orario con lo schema abituale dell'account e prestate attenzione ad accessi insoliti nella rete interna successivi.
- In caso di sospetto, trattate l'account come compromesso: terminate le sessioni, reimpostate le credenziali e verificate a quali risorse si è acceduto dalla sessione VPN.
Cosa significa per la protezione dei firewall
La CVE-2026-19868 non è un caso isolato, ma uno schema ricorrente: il firewall è al tempo stesso barriera protettiva e superficie di attacco. Il suo portale VPN deve essere raggiungibile da Internet e ogni vulnerabilità al suo interno rappresenta una via diretta verso la rete, spesso giorni o settimane prima che venga installata una patch. A ciò si aggiungono casi come quello della CVE-2024-12802, in cui nemmeno l'aggiornamento da solo protegge.
È proprio qui che interviene NetProtector. L'appliance si colloca in linea davanti al firewall e filtra il traffico malevolo prima ancora che raggiunga il portale VPN:
- L'infrastruttura nota degli aggressori viene bloccata. Gli attacchi brute force e le scansioni massive dei portali VPN provengono da fonti che la rete di sensori NetProtector ha già osservato altrove. Queste fonti vengono bloccate prima che possano provare la prima password sui vostri sistemi.
- I comportamenti anomali vengono individuati. Tentativi di accesso automatizzati ad alta frequenza, scansioni alla ricerca di specifici tipi di dispositivi e versioni firmware: queste anomalie nel traffico sono un tipico segnale premonitore prima che una vulnerabilità venga sfruttata in modo mirato.
- Guadagnare tempo fino alla patch. NetProtector non sostituisce l'aggiornamento. Riduce però drasticamente il numero di aggressori che riescono anche solo a raggiungere il firewall, proprio nel periodo in cui una vulnerabilità è nota ma non ancora corretta.
Come funziona nel dettaglio il sistema di early warning e come NetProtector viene integrato in due minuti tra router e firewall è spiegato nella pagina Come funziona NetProtector.
La nostra valutazione
L'MFA resta un obbligo, ma è forte solo quanto il dispositivo che la applica. Se un errore nel firewall stesso aggira l'MFA, nemmeno la migliore policy presso l'identity provider è d'aiuto. La sicurezza degli accessi VPN richiede quindi più livelli: aggiornamenti installati rapidamente, il minor numero possibile di percorsi di accesso, monitoraggio degli accessi e un livello di protezione davanti al firewall che intercetti gli aggressori prima ancora che possano tentare di sfruttare una vulnerabilità.
Fonti
- SonicWall PSIRT: SNWLID-2026-0014
- BleepingComputer: SonicWall warns of new SSL-VPN MFA bypass flaw exploited in attacks
- Security Affairs: U.S. CISA adds SonicWall SonicOS SSLVPN flaw to its Known Exploited Vulnerabilities catalog
- Ostorlab: SonicWall SSLVPN SAML Bypass, Exploited in the Wild (CVE-2026-19868)
- Cybersecurity Dive: Patch bypass allows hackers to exploit prior flaw in SonicWall SSL-VPN