· por NetProtector Security Team
SonicWall: vulnerabilidade na SSL-VPN contorna a MFA
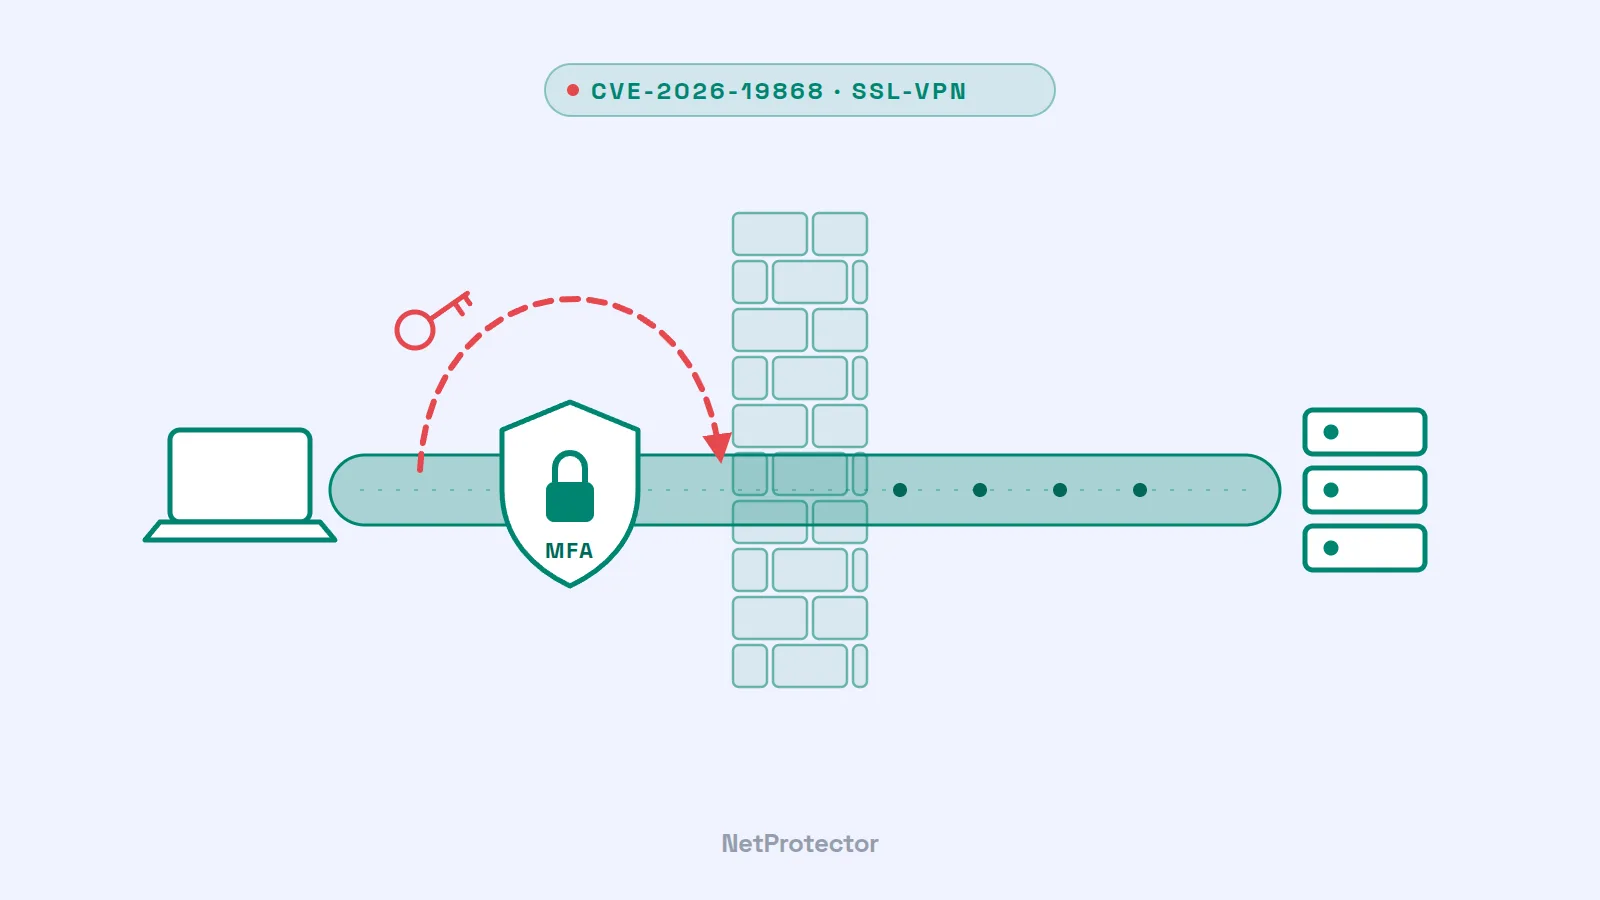
A autenticação multifator é considerada a proteção por excelência para acessos VPN. Nas firewalls SonicWall, porém, é atualmente possível contorná-la: através da vulnerabilidade CVE-2026-19868, os atacantes iniciam sessão na SSL-VPN sem que a MFA imposta via SAML seja aplicada. A agência norte-americana CISA incluiu a vulnerabilidade no seu catálogo de vulnerabilidades ativamente exploradas a 6 de novembro de 2026. Não existe qualquer workaround – apenas a atualização.
Do que se trata
Muitas empresas ligam a SSL-VPN da SonicWall ao seu fornecedor de identidade via SAML, por exemplo Microsoft Entra ID ou Okta. É aí que a MFA é imposta. O problema: se uma conta tiver adicionalmente um segundo caminho de autenticação – por exemplo, uma conta de utilizador local na firewall ou uma ligação LDAP –, o gateway não verifica a política SAML. Um início de sessão por esse caminho passa sem confirmação SAML, e a MFA é simplesmente ignorada.
Os dados principais, segundo o advisory da SonicWall SNWLID-2026-0014 de 6 de novembro de 2026:
- Gravidade: CVSS 7.1 (SonicWall) ou 7.5 (CISA). As classificações diferem apenas quanto à necessidade de privilégios prévios para o ataque.
- Afetados: SonicOS Gen7 até à versão 7.3.3-7015 inclusive e Gen8 até à versão 8.2.2-8015 inclusive (entre outros, TZ, NSa, NSsp e NSv) – mas apenas se a SSL-VPN estiver ativa e o SAML for utilizado para a autenticação VPN.
- Corrigido em: 7.3.4-7013 ou 8.2.3-8015 e versões posteriores.
- Pré-requisito para o ataque: credenciais válidas para o caminho de autenticação alternativo. O atacante precisa, portanto, de uma palavra-passe – mas já não da MFA.
- Consequência: uma sessão VPN com os privilégios da conta comprometida, ou seja, acesso direto à rede interna.
Com a mesma atualização, a SonicWall corrige mais seis vulnerabilidades no SonicOS, incluindo duas na interface de gestão (CVSS 8.8) e um buffer overflow no serviço SSL-VPN que pode ser desencadeado sem autenticação.
Porque é urgente
As palavras-passe de VPN roubadas não são um obstáculo para os atacantes: provêm de logs de infostealers, de fugas de dados anteriores ou são simplesmente testadas por tentativa. É precisamente contra isto que a MFA deve proteger. Se ela deixar de funcionar, basta uma única palavra-passe válida para aceder à rede.
Que este cenário é real, demonstra-o um caso desta primavera. A empresa de segurança ReliaQuest observou, a partir de fevereiro de 2026, atacantes a quebrar contas VPN da SonicWall de forma automatizada por brute force, explorando uma vulnerabilidade de MFA mais antiga (CVE-2024-12802) – em dispositivos que, em princípio, estavam corrigidos. O motivo: a atualização do firmware, por si só, não removia a configuração LDAP vulnerável. A MFA parecia ativa, mas não travava os inícios de sessão. O modus operandi correspondia ao grupo de ransomware Akira, que já em 2025 atacou de forma direcionada clientes da SonicWall.
Também noutros aspetos a SonicWall está em foco em 2026: só entre julho e outubro, várias vulnerabilidades zero-day nos gateways de acesso SMA1000 foram ativamente exploradas. Os gateways VPN são alvos ideais para os atacantes – estão expostos na Internet e conduzem diretamente à rede da empresa.
O que deve fazer agora
- Atualizar. Instale o SonicOS 7.3.4-7013 ou 8.2.3-8015 ou uma versão posterior. Em seguida, verifique se a configuração corresponde ao esperado – o caso ReliaQuest mostra que uma atualização, por si só, nem sempre é suficiente.
- Desativar caminhos de autenticação alternativos. Remova ou desative contas VPN que, além do SAML, também possam iniciar sessão localmente ou via LDAP. Mantenha um acesso de administração que não passe pela SSL-VPN.
- Restringir o acesso VPN sempre que possível – por exemplo, a intervalos de IP conhecidos, países ou redes de parceiros.
- Verificar os logs. Procure nos logs de autenticação da SSL-VPN inícios de sessão bem-sucedidos sem SAML em contas que, em princípio, só utilizam SAML. Compare o IP de origem e a hora com o padrão habitual da conta e esteja atento a acessos invulgares na rede interna a seguir.
- Em caso de suspeita, trate a conta como comprometida: termine as sessões, redefina as credenciais e verifique a que recursos se acedeu a partir da sessão VPN.
O que isto significa para a proteção das firewalls
A CVE-2026-19868 não é um caso isolado, mas sim um padrão: a firewall é simultaneamente barreira de proteção e superfície de ataque. O seu portal VPN tem de estar acessível a partir da Internet, e qualquer vulnerabilidade nele é um caminho direto para a rede – frequentemente dias ou semanas antes de um patch ser instalado. A isto juntam-se casos como o da CVE-2024-12802, em que nem a atualização, por si só, protege.
É precisamente aqui que o NetProtector atua. O appliance situa-se antes da firewall, na linha, e filtra o tráfego malicioso antes mesmo de este chegar ao portal VPN:
- A infraestrutura conhecida de atacantes é bloqueada. Os ataques de brute force e as varreduras em massa a portais VPN provêm de fontes que a rede de sensores do NetProtector já observou noutros locais. Essas fontes são bloqueadas antes de testarem a primeira palavra-passe no seu sistema.
- O comportamento anómalo é detetado. Tentativas de autenticação automatizadas de alta frequência, varreduras à procura de determinados tipos de dispositivos e versões de firmware – estas anomalias no tráfego são um sinal precursor típico antes de uma vulnerabilidade ser explorada de forma direcionada.
- Ganhar tempo até ao patch. O NetProtector não substitui a atualização. Mas reduz drasticamente o número de atacantes que chegam sequer à firewall – precisamente no período em que uma vulnerabilidade é conhecida, mas ainda não foi corrigida.
Explicamos em detalhe como funciona o sistema de alerta precoce e como o NetProtector é integrado em dois minutos entre o router e a firewall na página Como funciona o NetProtector.
A nossa avaliação
A MFA continua a ser obrigatória – mas é apenas tão forte quanto o dispositivo que a impõe. Se uma falha na própria firewall contornar a MFA, nem a melhor política no fornecedor de identidade ajuda. A segurança dos acessos VPN exige, por isso, várias camadas: atualizações instaladas rapidamente, o menor número possível de caminhos de autenticação, monitorização dos inícios de sessão – e uma camada de proteção antes da firewall que intercete os atacantes antes mesmo de poderem testar uma vulnerabilidade.
Fontes
- SonicWall PSIRT: SNWLID-2026-0014
- BleepingComputer: SonicWall warns of new SSL-VPN MFA bypass flaw exploited in attacks
- Security Affairs: U.S. CISA adds SonicWall SonicOS SSLVPN flaw to its Known Exploited Vulnerabilities catalog
- Ostorlab: SonicWall SSLVPN SAML Bypass, Exploited in the Wild (CVE-2026-19868)
- Cybersecurity Dive: Patch bypass allows hackers to exploit prior flaw in SonicWall SSL-VPN