· von NetProtector Security Team
Palo Alto: GlobalProtect-Lücke öffnet das VPN ohne Anmeldung
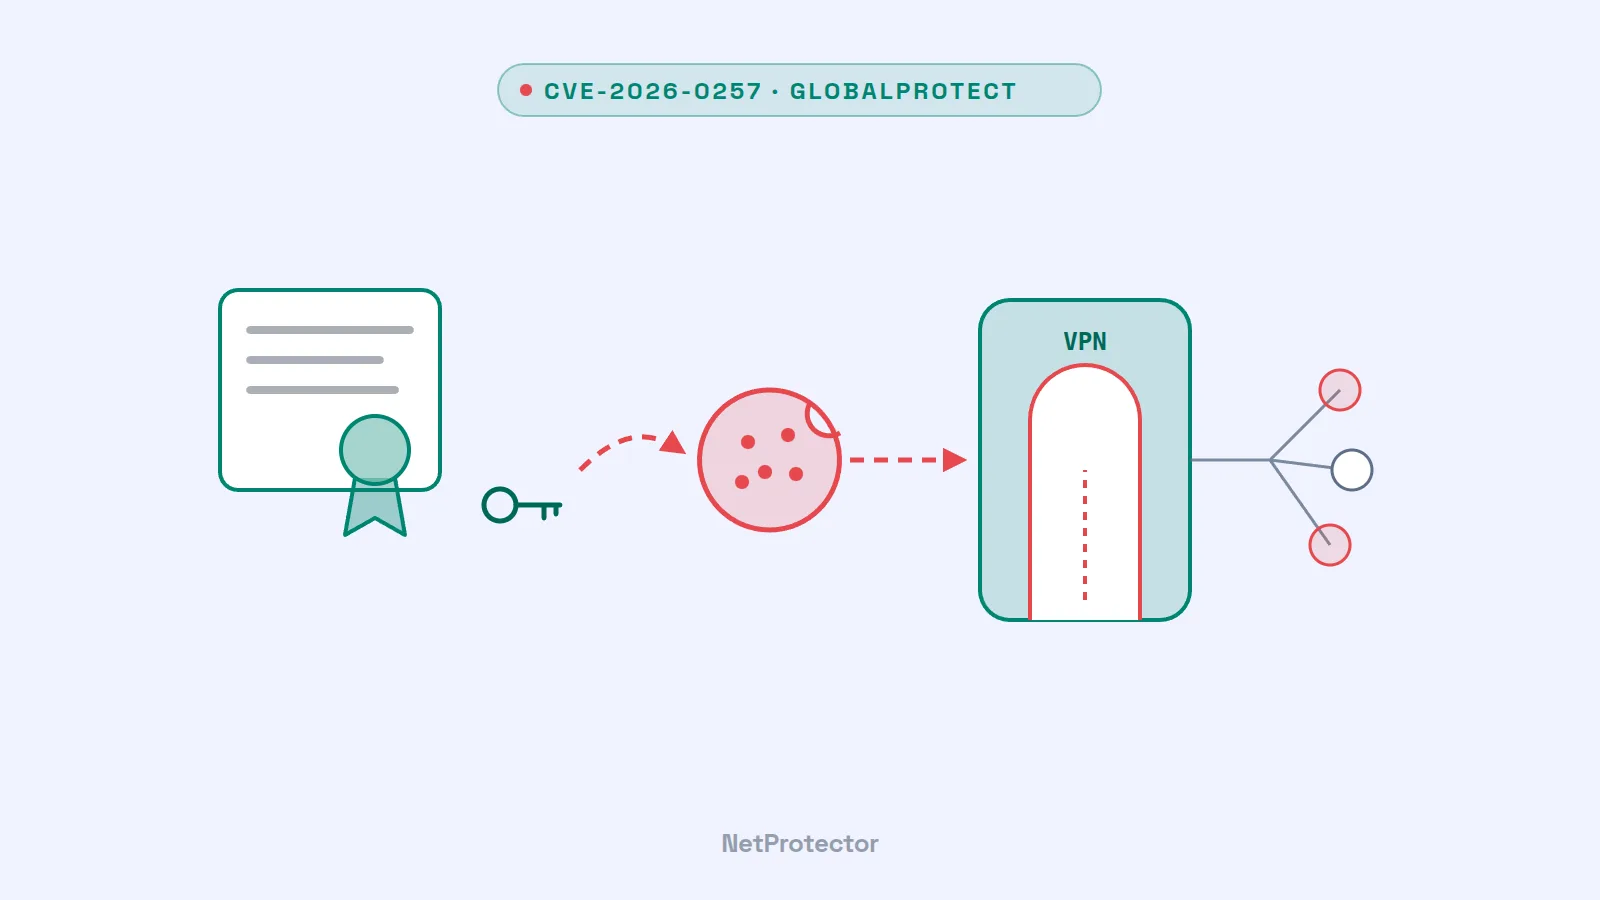
Ein VPN-Zugang ohne Passwort, ohne MFA und ohne gültiges Konto: Das ermöglicht eine Schwachstelle im GlobalProtect-Portal und -Gateway von Palo Alto Networks. Der Hersteller hat die Lücke CVE-2026-0257 am 13. Mai 2026 veröffentlicht. Seit dem 29. Mai ist klar, dass sie aktiv ausgenutzt wird. Die US-Behörde CISA hat sie am selben Tag in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen. Betroffen sind nur bestimmte Konfigurationen – wer sie nutzt, sollte jetzt handeln.
Worum es geht
Damit sich Nutzer nicht bei jeder VPN-Verbindung neu anmelden müssen, kann GlobalProtect nach einer erfolgreichen Anmeldung ein Cookie für die „Authentication Override“ ausstellen. Mit diesem Cookie meldet sich der Client später an, ohne erneut Zugangsdaten abzufragen. Das Cookie ist mit einem Zertifikat verschlüsselt. Ist das dasselbe Zertifikat, mit dem Portal oder Gateway auch ihre HTTPS-Verbindungen absichern, kann jeder den öffentlichen Schlüssel aus der TLS-Verbindung auslesen. Weil PAN-OS den entschlüsselten Cookie-Inhalt ohne Signaturprüfung akzeptierte, lassen sich so Cookies für beliebige Nutzer fälschen.
Die Eckdaten laut Palo-Alto-Advisory:
- Schweregrad: hoch, CVSS 7.8. Palo Alto hatte die Lücke zunächst als mittel eingestuft und die Bewertung am 29. Mai angehoben, als Angriffe bekannt wurden.
- Betroffen: PAN-OS 10.2, 11.1, 11.2 und 12.1 sowie Prisma Access – sofern auf dem GlobalProtect-Portal oder -Gateway die Authentication-Override-Cookies aktiviert sind und eine bestimmte Zertifikatskonfiguration vorliegt. Cloud NGFW und Panorama sind nicht betroffen.
- Behoben in: Hotfixes für alle vier Versionszweige, etwa 12.1.7, 11.2.12, 11.1.15 oder 10.2.18-h6 und neuer. Für andere Wartungsstände innerhalb der Zweige nennt das Advisory jeweils eigene Hotfix-Versionen. Prisma Access aktualisiert Palo Alto selbst.
- Voraussetzung für den Angriff: keine Zugangsdaten und keine Mithilfe eines Nutzers – nur Netzwerkzugriff auf ein Portal oder Gateway mit der betroffenen Konfiguration.
- Folge: eine VPN-Sitzung im Namen eines beliebigen Kontos, also Zugang ins interne Netz.
- Workaround: ein neues, ausschließlich für die Override-Cookies genutztes Zertifikat – oder die Authentication Override ganz abschalten.
Gefunden hat die Lücke Palo Altos eigenes Sicherheitsteam. Das Advisory nannte von Anfang an einen Workaround.
Warum das dringend ist
Die Angriffe begannen früh. Das Sicherheitsunternehmen Rapid7 beobachtete die ersten Ausnutzungen bereits am 17. Mai – vier Tage nach dem Advisory – bei mehreren Kunden. Die gefälschten Cookies zielten auf das lokale Admin-Konto, die Anmeldungen kamen von Servern bei Hosting-Anbietern. In vielen Fällen akzeptierte das Gerät das Cookie, ohne dass eine vollständige VPN-Sitzung zustande kam. In einer zweiten Welle ab dem 21. Mai erhielten die Angreifer jedoch Zugriff auf interne Netze.
Anfang Juni meldete Arctic Wolf eine Zunahme der Angriffe. Nach dem Aufbau der VPN-Sitzung beobachtete das Unternehmen teils auch seitliche Bewegungen im internen Netz. Weil eine solche Sitzung wie ein normaler VPN-Zugang aussieht, fällt sie oft nur durch ungewöhnliche Quell-Adressen auf.
GlobalProtect-Portale stehen nicht zum ersten Mal im Visier. Im April 2024 wurde CVE-2024-3400 (CVSS 10) bereits vor dem Patch angegriffen. Im März 2025 zählte GreyNoise Anmeldescans gegen GlobalProtect-Portale von rund 24.000 IP-Adressen. Und Anfang Mai 2026 schloss Palo Alto mit CVE-2026-0300 eine kritische, bereits ausgenutzte Lücke im User-ID-Authentifizierungsportal.
Das ist kein Problem eines einzelnen Herstellers. VPN-Gateways aller großen Anbieter werden immer wieder angegriffen. Sie sind aus dem Internet erreichbar und führen direkt ins Firmennetz. Sobald ein Advisory erscheint, beginnt ein Wettlauf zwischen Angreifern und Administratoren.
Was Sie jetzt tun sollten
- Konfiguration prüfen. Im Portal unter Agent › Agent Configuration › Authentication („Generate cookie …“ bzw. „Accept cookie for authentication override“), im Gateway unter Agent › Client Settings › Authentication Override. Ist keine dieser Optionen aktiv, ist das Gerät laut Advisory nicht betroffen.
- Aktualisieren. Spielen Sie den Hotfix für Ihren Versionszweig ein. Alle Portale und Gateways, die Cookies erzeugen oder akzeptieren, sollten gemeinsam aktualisiert werden, sonst passen die Cookies nicht mehr zusammen.
- Bis dahin den Workaround setzen. Erzeugen Sie ein neues Zertifikat nur für die Override-Cookies. Ein Zertifikat, das früher für andere Dienste genutzt wurde, ist laut Palo Alto ungeeignet, auch wenn es dort entfernt wurde. Alternativ die Funktion abschalten.
- Logs prüfen. Suchen Sie in den GlobalProtect-Logs nach Anmeldungen per Cookie, besonders am lokalen Admin-Konto und aus Hosting-Netzen. Schränken Sie den Portalzugang wo möglich auf bekannte IP-Bereiche ein.
- Im Verdachtsfall die Sitzungen beenden, betroffene Konten zurücksetzen und prüfen, worauf von der VPN-Sitzung aus zugegriffen wurde.
Was das für den Schutz von Firewalls bedeutet
CVE-2026-0257 zeigt ein bekanntes Muster aus einem anderen Blickwinkel: Nicht ein spektakulärer Speicherfehler öffnet die Tür, sondern eine Komfortfunktion in Kombination mit einer Zertifikatseinstellung. Zwischen Advisory und ersten Angriffen lagen vier Tage. In dieser Zeit muss das VPN-Portal erreichbar bleiben, sonst kann niemand von außen arbeiten.
NetProtector setzt eine Stufe früher an. Die Appliance wird als Bridge zwischen Router und Firewall in die Leitung eingesetzt und sieht den Traffic, bevor das GlobalProtect-Portal ihn verarbeitet:
- Bekannte Angreifer kommen nicht bis zum Portal. Scans und Anmeldeversuche gegen VPN-Portale stammen häufig von Servern, die auch andernorts auffallen. Quellen, die das NetProtector-Sensornetz bereits als Angreifer beobachtet hat, werden vor der Firewall verworfen.
- Vorbereitung wird sichtbar. Massenscans nach bestimmten Gerätetypen oder Anmeldeversuche in hoher Frequenz sind Anomalien im Traffic, die NetProtector erkennt und meldet.
- Zeit bis zum Patch. NetProtector ersetzt weder das Update noch die Prüfung der eigenen Konfiguration. Es verringert aber, wie viele Angreifer das Portal überhaupt erreichen – gerade in den Tagen, in denen eine Lücke bekannt und noch nicht überall geschlossen ist.
Wie NetProtector zwischen Router und Firewall eingebunden wird und was das für den laufenden Betrieb bedeutet, beschreiben wir auf der Seite Integration und Betrieb.
Unsere Einschätzung
Palo Alto hat hier vieles richtig gemacht: Die Lücke wurde intern gefunden, das Advisory nannte sofort einen Workaround, und die Einstufung wurde angehoben, sobald Angriffe bekannt waren. Trotzdem kam es zu Angriffen, weil zwischen Veröffentlichung und Update Zeit vergeht. Für Systeme am Netzrand sollte deshalb nicht allein die Einstufung zählen, sondern das, was ein Angreifer im schlimmsten Fall erreicht. Komfortfunktionen wie Override-Cookies gehören regelmäßig auf den Prüfstand. Und wie bei jedem Hersteller gilt: Ein VPN-Zugang braucht mehrere Schutzebenen – zügige Updates, eine schlanke Konfiguration, überwachte Anmeldungen und eine Schicht vor der Firewall, die Angreifer abfängt, bevor sie das Portal erreichen.
Quellen
- Palo Alto Networks Security Advisory: CVE-2026-0257 PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities
- Rapid7: Observed Exploitation of PAN-OS GlobalProtect Authentication Bypass Vulnerability (CVE-2026-0257)
- BleepingComputer: Palo Alto GlobalProtect VPN auth bypass flaw now exploited in attacks
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog (29. Mai 2026)
- Arctic Wolf: CVE-2026-0257 – PAN-OS GlobalProtect Authentication Bypass
- BleepingComputer: Nearly 24,000 IPs behind wave of Palo Alto GlobalProtect scans