· por NetProtector Security Team
Palo Alto: vulnerabilidade no GlobalProtect abre a VPN sem autenticação
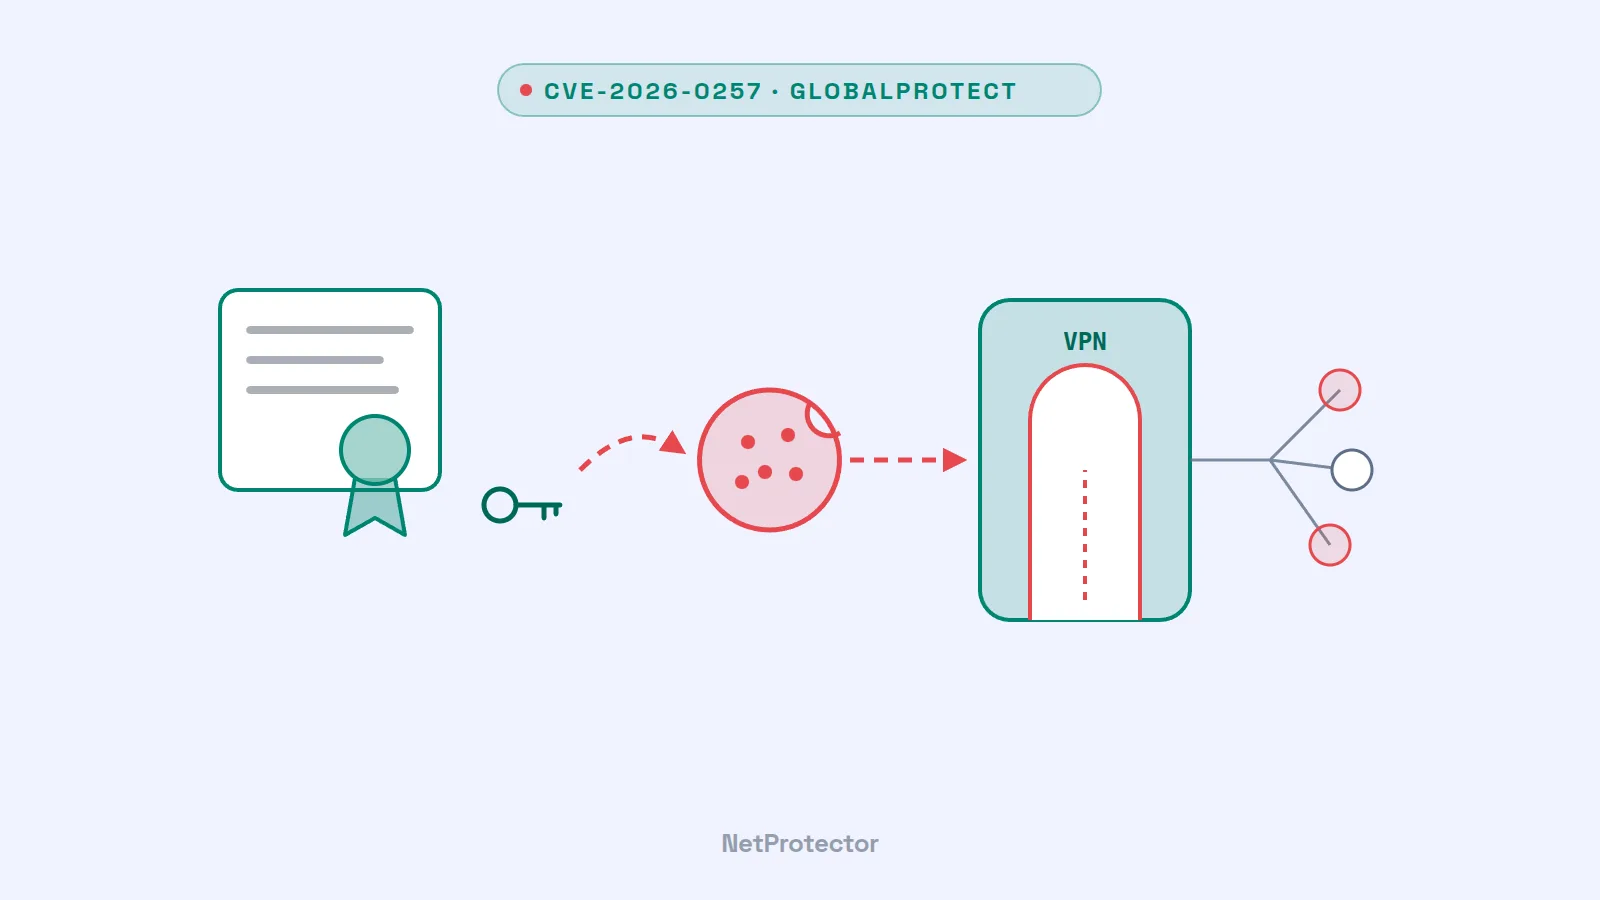
Um acesso VPN sem palavra-passe, sem MFA e sem uma conta válida: é isto que uma vulnerabilidade no portal e no gateway GlobalProtect da Palo Alto Networks torna possível. O fabricante publicou a vulnerabilidade CVE-2026-0257 a 13 de maio de 2026. Desde 29 de maio, sabe-se que está a ser ativamente explorada. No mesmo dia, a agência norte-americana CISA incluiu-a no seu catálogo de vulnerabilidades ativamente exploradas. Apenas determinadas configurações são afetadas – quem as utiliza deve agir já.
Do que se trata
Para que os utilizadores não tenham de se autenticar novamente em cada ligação VPN, o GlobalProtect pode emitir, após uma autenticação bem-sucedida, um cookie para a “Authentication Override”. Com este cookie, o cliente autentica-se posteriormente sem voltar a pedir as credenciais. O cookie é cifrado com um certificado. Se este for o mesmo certificado com que o portal ou o gateway protegem também as suas ligações HTTPS, qualquer pessoa pode ler a chave pública a partir da ligação TLS. Como o PAN-OS aceitava o conteúdo decifrado do cookie sem verificação de assinatura, é possível falsificar cookies para quaisquer utilizadores.
Os dados essenciais segundo o advisory da Palo Alto:
- Gravidade: alta, CVSS 7.8. A Palo Alto tinha inicialmente classificado a vulnerabilidade como média e elevou a classificação a 29 de maio, quando os ataques se tornaram conhecidos.
- Afetados: PAN-OS 10.2, 11.1, 11.2 e 12.1, bem como o Prisma Access – desde que os cookies de Authentication Override estejam ativados no portal ou gateway GlobalProtect e exista uma determinada configuração de certificados. O Cloud NGFW e o Panorama não são afetados.
- Corrigido em: hotfixes para os quatro ramos de versões, por exemplo 12.1.7, 11.2.12, 11.1.15 ou 10.2.18-h6 e posteriores. Para outros níveis de manutenção dentro dos ramos, o advisory indica versões de hotfix próprias. O Prisma Access é atualizado pela própria Palo Alto.
- Pré-requisito para o ataque: nenhuma credencial e nenhuma interação de um utilizador – apenas acesso de rede a um portal ou gateway com a configuração afetada.
- Consequência: uma sessão VPN em nome de qualquer conta, ou seja, acesso à rede interna.
- Workaround: um novo certificado, utilizado exclusivamente para os cookies de override – ou desativar totalmente a Authentication Override.
A vulnerabilidade foi descoberta pela própria equipa de segurança da Palo Alto. O advisory indicou um workaround desde o início.
Porque é urgente
Os ataques começaram cedo. A empresa de segurança Rapid7 observou as primeiras explorações já a 17 de maio – quatro dias após o advisory – em vários clientes. Os cookies falsificados visavam a conta de administrador local, e as autenticações provinham de servidores de fornecedores de alojamento. Em muitos casos, o equipamento aceitou o cookie sem que se estabelecesse uma sessão VPN completa. Contudo, numa segunda vaga, a partir de 21 de maio, os atacantes obtiveram acesso a redes internas.
No início de junho, a Arctic Wolf reportou um aumento dos ataques. Após o estabelecimento da sessão VPN, a empresa observou, em alguns casos, também movimentos laterais na rede interna. Como uma sessão deste tipo se assemelha a um acesso VPN normal, muitas vezes só se destaca por endereços de origem invulgares.
Não é a primeira vez que os portais GlobalProtect estão na mira. Em abril de 2024, a CVE-2024-3400 (CVSS 10) foi atacada ainda antes da correção. Em março de 2025, a GreyNoise contabilizou scans de autenticação contra portais GlobalProtect a partir de cerca de 24 000 endereços IP. E, no início de maio de 2026, a Palo Alto corrigiu com a CVE-2026-0300 uma vulnerabilidade crítica, já explorada, no portal de autenticação User-ID.
Este não é um problema de um único fabricante. Os gateways VPN de todos os grandes fornecedores são repetidamente atacados. Estão acessíveis a partir da Internet e conduzem diretamente à rede da empresa. Assim que é publicado um advisory, começa uma corrida entre atacantes e administradores.
O que deve fazer agora
- Verificar a configuração. No portal, em Agent › Agent Configuration › Authentication (“Generate cookie …” ou “Accept cookie for authentication override”); no gateway, em Agent › Client Settings › Authentication Override. Se nenhuma destas opções estiver ativa, o equipamento não é afetado, segundo o advisory.
- Atualizar. Instale o hotfix para o seu ramo de versões. Todos os portais e gateways que geram ou aceitam cookies devem ser atualizados em conjunto; caso contrário, os cookies deixam de ser compatíveis.
- Até lá, aplicar o workaround. Gere um novo certificado exclusivamente para os cookies de override. Segundo a Palo Alto, um certificado anteriormente utilizado para outros serviços não é adequado, mesmo que tenha sido removido desses serviços. Em alternativa, desative a funcionalidade.
- Analisar os logs. Procure nos logs do GlobalProtect autenticações por cookie, especialmente na conta de administrador local e a partir de redes de alojamento. Sempre que possível, restrinja o acesso ao portal a intervalos de IP conhecidos.
- Em caso de suspeita, termine as sessões, reponha as contas afetadas e verifique a que recursos se acedeu a partir da sessão VPN.
O que isto significa para a proteção de firewalls
A CVE-2026-0257 mostra um padrão conhecido de outra perspetiva: não é um erro de memória espetacular que abre a porta, mas sim uma funcionalidade de conveniência combinada com uma definição de certificado. Entre o advisory e os primeiros ataques passaram quatro dias. Durante esse tempo, o portal VPN tem de permanecer acessível, caso contrário ninguém pode trabalhar a partir do exterior.
O NetProtector atua uma etapa mais cedo. O appliance é inserido na linha como bridge entre o router e a firewall e vê o tráfego antes de o portal GlobalProtect o processar:
- Atacantes conhecidos não chegam ao portal. Os scans e tentativas de autenticação contra portais VPN provêm frequentemente de servidores que também se destacam noutros locais. As origens que a rede de sensores NetProtector já observou como atacantes são descartadas antes da firewall.
- A preparação torna-se visível. Scans em massa à procura de determinados tipos de equipamentos ou tentativas de autenticação em alta frequência são anomalias no tráfego que o NetProtector deteta e reporta.
- Tempo até à correção. O NetProtector não substitui a atualização nem a verificação da própria configuração. Mas reduz o número de atacantes que chegam sequer ao portal – precisamente nos dias em que uma vulnerabilidade é conhecida e ainda não foi corrigida em todo o lado.
A forma como o NetProtector é integrado entre o router e a firewall e o que isso significa para a operação corrente são descritos na página Integração e operação.
A nossa avaliação
A Palo Alto fez muita coisa bem neste caso: a vulnerabilidade foi descoberta internamente, o advisory indicou de imediato um workaround e a classificação foi elevada assim que os ataques se tornaram conhecidos. Ainda assim, ocorreram ataques, porque decorre tempo entre a publicação e a atualização. Por isso, para sistemas no perímetro da rede, não deve contar apenas a classificação, mas sim aquilo que um atacante consegue alcançar no pior dos casos. Funcionalidades de conveniência como os cookies de override devem ser revistas regularmente. E, como para qualquer fabricante, aplica-se o seguinte: um acesso VPN necessita de várias camadas de proteção – atualizações rápidas, uma configuração enxuta, autenticações monitorizadas e uma camada antes da firewall que intercete os atacantes antes de estes chegarem ao portal.
Fontes
- Palo Alto Networks Security Advisory: CVE-2026-0257 PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities
- Rapid7: Observed Exploitation of PAN-OS GlobalProtect Authentication Bypass Vulnerability (CVE-2026-0257)
- BleepingComputer: Palo Alto GlobalProtect VPN auth bypass flaw now exploited in attacks
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog (29 de maio de 2026)
- Arctic Wolf: CVE-2026-0257 – PAN-OS GlobalProtect Authentication Bypass
- BleepingComputer: Nearly 24,000 IPs behind wave of Palo Alto GlobalProtect scans