· par NetProtector Security Team
Palo Alto : une faille de GlobalProtect ouvre le VPN sans authentification
Un accès VPN sans mot de passe, sans MFA et sans compte valide : c’est ce que permet une vulnérabilité du portail et de la passerelle GlobalProtect de Palo Alto Networks. L’éditeur a publié la faille CVE-2026-0257 le 13 mai 2026. Depuis le 29 mai, il est établi qu’elle est activement exploitée. L’autorité américaine CISA l’a ajoutée le même jour à son catalogue des vulnérabilités activement exploitées. Seules certaines configurations sont concernées – si vous les utilisez, vous devriez agir dès maintenant.
De quoi s’agit-il
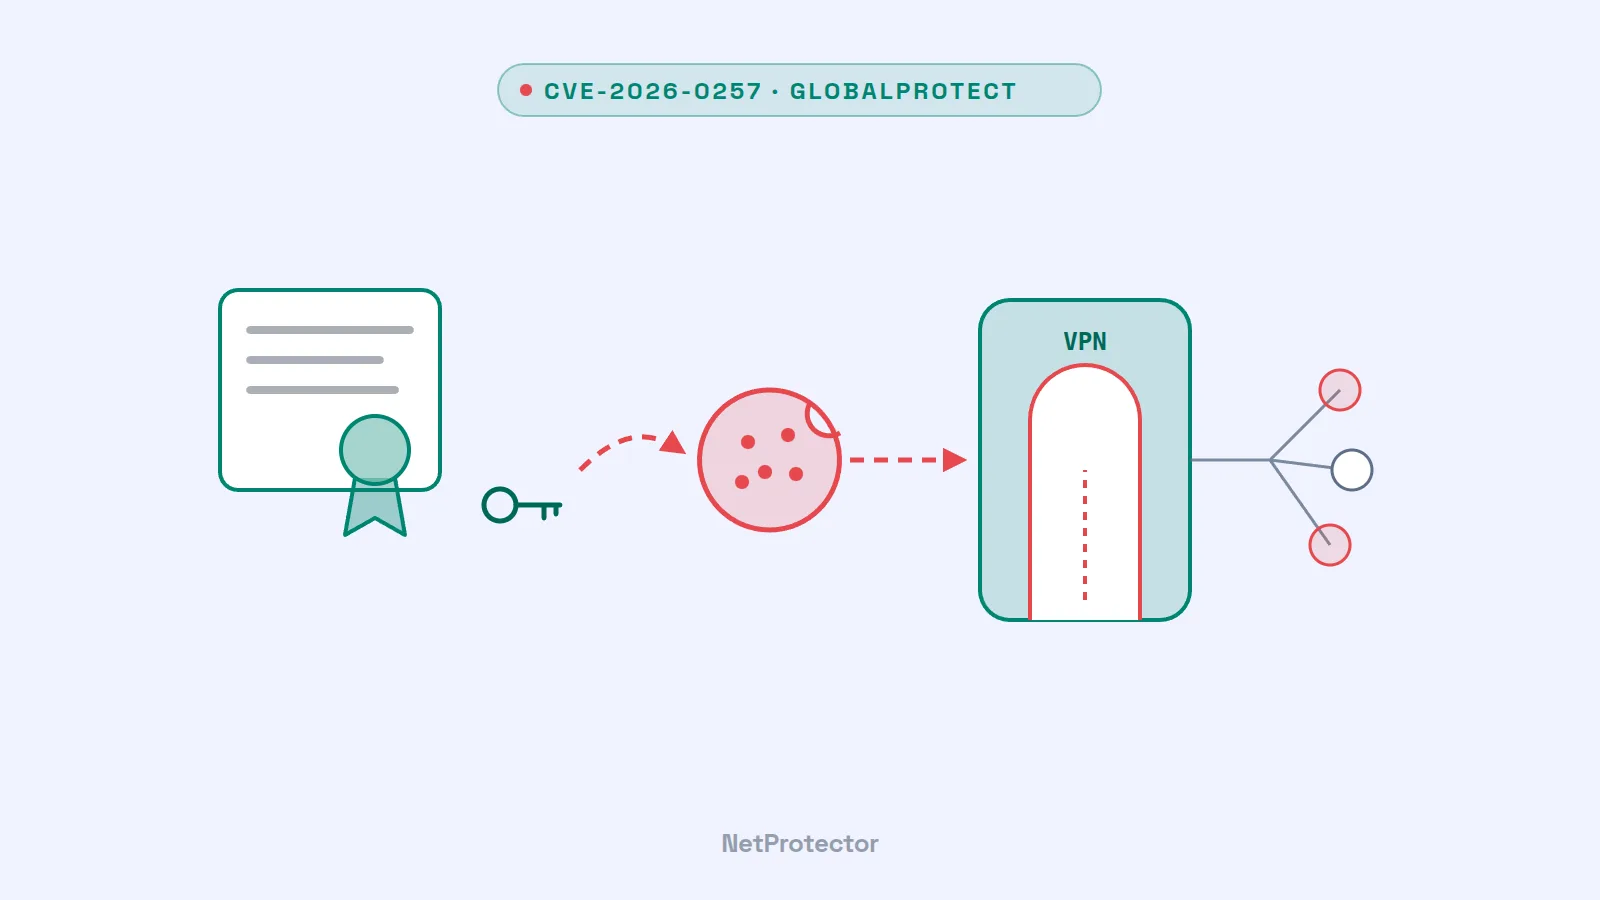
Pour éviter aux utilisateurs de devoir se réauthentifier à chaque connexion VPN, GlobalProtect peut émettre, après une authentification réussie, un cookie d’« Authentication Override ». Grâce à ce cookie, le client se connecte ultérieurement sans redemander d’identifiants. Le cookie est chiffré à l’aide d’un certificat. S’il s’agit du même certificat que celui avec lequel le portail ou la passerelle sécurisent également leurs connexions HTTPS, n’importe qui peut lire la clé publique à partir de la connexion TLS. Comme PAN-OS acceptait le contenu déchiffré du cookie sans vérification de signature, il devient ainsi possible de falsifier des cookies pour n’importe quel utilisateur.
Les éléments clés selon l’avis de sécurité de Palo Alto :
- Gravité : élevée, CVSS 7,8. Palo Alto avait d’abord classé la faille comme moyenne, puis a relevé son évaluation le 29 mai, lorsque des attaques ont été connues.
- Produits concernés : PAN-OS 10.2, 11.1, 11.2 et 12.1 ainsi que Prisma Access – à condition que les cookies d’Authentication Override soient activés sur le portail ou la passerelle GlobalProtect et qu’une configuration de certificat particulière soit en place. Cloud NGFW et Panorama ne sont pas concernés.
- Corrigé dans : des hotfixes pour les quatre branches de versions, par exemple 12.1.7, 11.2.12, 11.1.15 ou 10.2.18-h6 et ultérieures. Pour les autres niveaux de maintenance au sein des branches, l’avis indique des versions de hotfix spécifiques. Palo Alto met lui-même à jour Prisma Access.
- Prérequis pour l’attaque : aucun identifiant et aucune interaction d’un utilisateur – uniquement un accès réseau à un portail ou une passerelle présentant la configuration concernée.
- Conséquence : une session VPN au nom de n’importe quel compte, donc un accès au réseau interne.
- Contournement : un nouveau certificat utilisé exclusivement pour les cookies d’override – ou la désactivation complète de l’Authentication Override.
C’est l’équipe de sécurité interne de Palo Alto qui a découvert la faille. L’avis mentionnait dès le départ un contournement.
Pourquoi c’est urgent
Les attaques ont commencé tôt. L’entreprise de sécurité Rapid7 a observé les premières exploitations dès le 17 mai – quatre jours après l’avis – chez plusieurs clients. Les cookies falsifiés visaient le compte administrateur local, et les connexions provenaient de serveurs hébergés chez des fournisseurs d’hébergement. Dans de nombreux cas, l’équipement acceptait le cookie sans qu’une session VPN complète ne soit établie. Lors d’une seconde vague à partir du 21 mai, les attaquants ont toutefois obtenu l’accès à des réseaux internes.
Début juin, Arctic Wolf a signalé une hausse des attaques. Après l’établissement de la session VPN, l’entreprise a parfois également observé des mouvements latéraux dans le réseau interne. Comme une telle session ressemble à un accès VPN normal, elle ne se remarque souvent que par des adresses source inhabituelles.
Ce n’est pas la première fois que les portails GlobalProtect sont pris pour cible. En avril 2024, CVE-2024-3400 (CVSS 10) avait déjà été attaquée avant la publication du correctif. En mars 2025, GreyNoise a recensé des scans de connexion contre des portails GlobalProtect provenant d’environ 24 000 adresses IP. Et début mai 2026, Palo Alto a corrigé avec CVE-2026-0300 une faille critique, déjà exploitée, dans le portail d’authentification User-ID.
Ce n’est pas le problème d’un seul éditeur. Les passerelles VPN de tous les grands fournisseurs sont régulièrement attaquées. Elles sont accessibles depuis Internet et mènent directement au réseau de l’entreprise. Dès qu’un avis paraît, une course commence entre attaquants et administrateurs.
Ce que vous devriez faire maintenant
- Vérifier la configuration. Dans le portail sous Agent › Agent Configuration › Authentication (« Generate cookie … » ou « Accept cookie for authentication override »), dans la passerelle sous Agent › Client Settings › Authentication Override. Si aucune de ces options n’est active, l’équipement n’est pas concerné selon l’avis.
- Mettre à jour. Installez le hotfix correspondant à votre branche de versions. Tous les portails et passerelles qui génèrent ou acceptent des cookies devraient être mis à jour ensemble, faute de quoi les cookies ne correspondront plus.
- D’ici là, appliquer le contournement. Générez un nouveau certificat dédié uniquement aux cookies d’override. Selon Palo Alto, un certificat utilisé auparavant pour d’autres services ne convient pas, même s’il y a été retiré. Vous pouvez aussi désactiver la fonction.
- Analyser les logs. Recherchez dans les logs GlobalProtect les connexions par cookie, en particulier sur le compte administrateur local et depuis des réseaux d’hébergement. Dans la mesure du possible, limitez l’accès au portail à des plages d’adresses IP connues.
- En cas de suspicion, mettez fin aux sessions, réinitialisez les comptes concernés et vérifiez à quelles ressources la session VPN a accédé.
Ce que cela signifie pour la protection des pare-feu
CVE-2026-0257 présente un schéma connu sous un autre angle : ce n’est pas une erreur mémoire spectaculaire qui ouvre la porte, mais une fonction de confort combinée à un paramètre de certificat. Quatre jours seulement ont séparé l’avis des premières attaques. Pendant ce temps, le portail VPN doit rester accessible, faute de quoi personne ne peut travailler depuis l’extérieur.
NetProtector intervient un cran plus tôt. L’appliance est insérée en ligne, en mode bridge entre le routeur et le pare-feu, et voit le trafic avant que le portail GlobalProtect ne le traite :
- Les attaquants connus n’atteignent pas le portail. Les scans et tentatives de connexion contre les portails VPN proviennent souvent de serveurs qui se font également remarquer ailleurs. Les sources que le réseau de capteurs NetProtector a déjà observées en tant qu’attaquants sont rejetées avant le pare-feu.
- La préparation devient visible. Les scans massifs ciblant certains types d’équipements ou les tentatives de connexion à haute fréquence sont des anomalies de trafic que NetProtector détecte et signale.
- Du temps jusqu’au correctif. NetProtector ne remplace ni la mise à jour ni la vérification de votre propre configuration. Il réduit toutefois le nombre d’attaquants qui atteignent le portail – précisément pendant les jours où une faille est connue mais pas encore corrigée partout.
Nous décrivons comment NetProtector s’intègre entre le routeur et le pare-feu, et ce que cela implique pour l’exploitation courante, sur la page Intégration et exploitation.
Notre analyse
Palo Alto a bien fait beaucoup de choses ici : la faille a été découverte en interne, l’avis indiquait immédiatement un contournement, et la classification a été relevée dès que des attaques ont été connues. Des attaques ont malgré tout eu lieu, car il s’écoule du temps entre la publication et la mise à jour. Pour les systèmes en bordure de réseau, ce n’est donc pas seulement la classification qui devrait compter, mais ce qu’un attaquant peut atteindre dans le pire des cas. Les fonctions de confort comme les cookies d’override doivent être réexaminées régulièrement. Et comme pour tout éditeur, un accès VPN nécessite plusieurs niveaux de protection : des mises à jour rapides, une configuration épurée, des connexions surveillées et une couche en amont du pare-feu qui intercepte les attaquants avant qu’ils n’atteignent le portail.
Sources
- Palo Alto Networks Security Advisory: CVE-2026-0257 PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities
- Rapid7: Observed Exploitation of PAN-OS GlobalProtect Authentication Bypass Vulnerability (CVE-2026-0257)
- BleepingComputer: Palo Alto GlobalProtect VPN auth bypass flaw now exploited in attacks
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog (29 mai 2026)
- Arctic Wolf: CVE-2026-0257 – PAN-OS GlobalProtect Authentication Bypass
- BleepingComputer: Nearly 24,000 IPs behind wave of Palo Alto GlobalProtect scans