· por NetProtector Security Team
Palo Alto: una vulnerabilidad en GlobalProtect abre la VPN sin autenticación
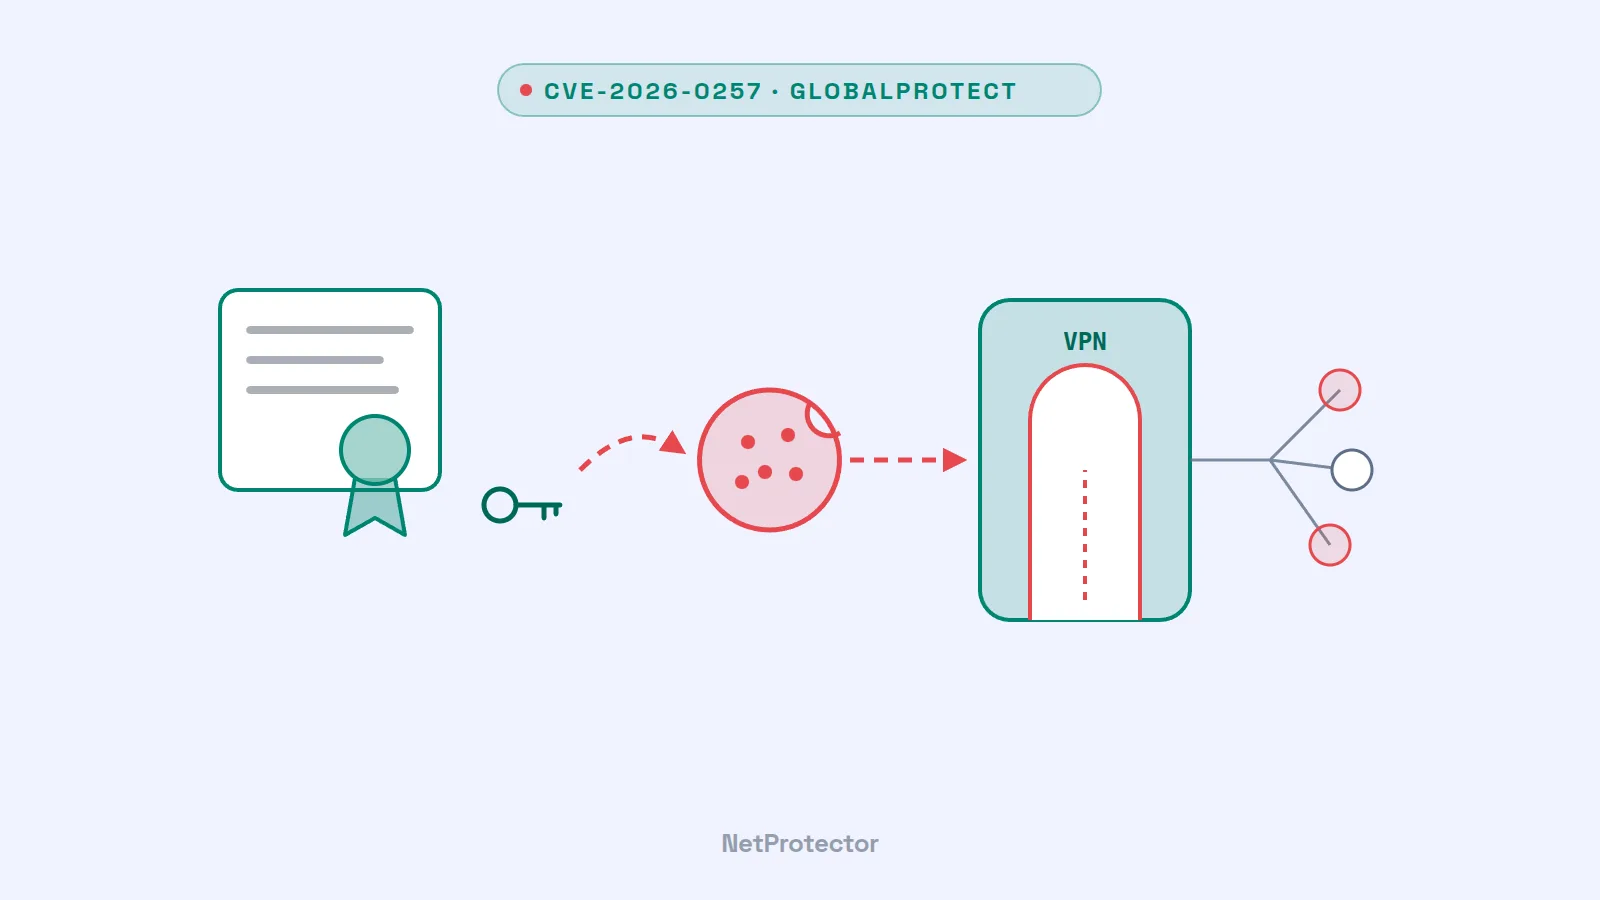
Un acceso VPN sin contraseña, sin MFA y sin una cuenta válida: eso es lo que permite una vulnerabilidad en el portal y el gateway GlobalProtect de Palo Alto Networks. El fabricante publicó la vulnerabilidad CVE-2026-0257 el 13 de mayo de 2026. Desde el 29 de mayo se sabe que está siendo explotada activamente. La agencia estadounidense CISA la incluyó ese mismo día en su catálogo de vulnerabilidades explotadas activamente. Solo se ven afectadas determinadas configuraciones; quien las utilice debería actuar ahora.
De qué se trata
Para que los usuarios no tengan que volver a autenticarse en cada conexión VPN, GlobalProtect puede emitir, tras un inicio de sesión correcto, una cookie de «Authentication Override». Con esta cookie, el cliente inicia sesión posteriormente sin volver a solicitar credenciales. La cookie está cifrada con un certificado. Si se trata del mismo certificado con el que el portal o el gateway protegen también sus conexiones HTTPS, cualquiera puede leer la clave pública desde la conexión TLS. Como PAN-OS aceptaba el contenido descifrado de la cookie sin verificar ninguna firma, es posible falsificar cookies para cualquier usuario.
Datos clave según el advisory de Palo Alto:
- Gravedad: alta, CVSS 7.8. Palo Alto había clasificado inicialmente la vulnerabilidad como media y elevó la valoración el 29 de mayo, cuando se conocieron los ataques.
- Afectados: PAN-OS 10.2, 11.1, 11.2 y 12.1, así como Prisma Access, siempre que en el portal o gateway GlobalProtect estén activadas las cookies de Authentication Override y exista una determinada configuración de certificados. Cloud NGFW y Panorama no se ven afectados.
- Corregido en: hotfixes para las cuatro ramas de versiones, por ejemplo 12.1.7, 11.2.12, 11.1.15 o 10.2.18-h6 y posteriores. Para otros niveles de mantenimiento dentro de cada rama, el advisory indica versiones de hotfix específicas. Prisma Access lo actualiza la propia Palo Alto.
- Requisito para el ataque: ninguna credencial ni colaboración de un usuario, solo acceso de red a un portal o gateway con la configuración afectada.
- Consecuencia: una sesión VPN en nombre de cualquier cuenta, es decir, acceso a la red interna.
- Workaround: un certificado nuevo, utilizado exclusivamente para las cookies de override, o desactivar por completo la Authentication Override.
La vulnerabilidad fue descubierta por el propio equipo de seguridad de Palo Alto. El advisory indicó un workaround desde el principio.
Por qué es urgente
Los ataques comenzaron pronto. La empresa de seguridad Rapid7 observó las primeras explotaciones ya el 17 de mayo, cuatro días después del advisory, en varios clientes. Las cookies falsificadas apuntaban a la cuenta de administrador local y los inicios de sesión procedían de servidores de proveedores de hosting. En muchos casos, el dispositivo aceptó la cookie sin que llegara a establecerse una sesión VPN completa. Sin embargo, en una segunda oleada a partir del 21 de mayo, los atacantes obtuvieron acceso a redes internas.
A principios de junio, Arctic Wolf informó de un aumento de los ataques. Tras establecer la sesión VPN, la empresa observó en algunos casos también movimiento lateral en la red interna. Como una sesión de este tipo parece un acceso VPN normal, a menudo solo llama la atención por direcciones de origen inusuales.
No es la primera vez que los portales GlobalProtect están en el punto de mira. En abril de 2024, CVE-2024-3400 (CVSS 10) ya fue atacada antes de que existiera un parche. En marzo de 2025, GreyNoise contabilizó escaneos de inicio de sesión contra portales GlobalProtect desde unas 24.000 direcciones IP. Y a principios de mayo de 2026, Palo Alto corrigió con CVE-2026-0300 una vulnerabilidad crítica, ya explotada, en el portal de autenticación User-ID.
No es un problema de un único fabricante. Los gateways VPN de todos los grandes proveedores son atacados una y otra vez. Son accesibles desde Internet y conducen directamente a la red corporativa. En cuanto se publica un advisory, comienza una carrera entre atacantes y administradores.
Qué debería hacer ahora
- Revisar la configuración. En el portal, en Agent › Agent Configuration › Authentication («Generate cookie …» o «Accept cookie for authentication override»); en el gateway, en Agent › Client Settings › Authentication Override. Si ninguna de estas opciones está activa, según el advisory el dispositivo no está afectado.
- Actualizar. Instale el hotfix correspondiente a su rama de versiones. Todos los portales y gateways que generan o aceptan cookies deberían actualizarse conjuntamente; de lo contrario, las cookies dejarán de ser compatibles.
- Aplicar el workaround mientras tanto. Genere un certificado nuevo exclusivamente para las cookies de override. Según Palo Alto, un certificado que se haya utilizado anteriormente para otros servicios no es adecuado, aunque se haya retirado de ellos. Como alternativa, desactive la función.
- Revisar los logs. Busque en los logs de GlobalProtect inicios de sesión mediante cookie, especialmente en la cuenta de administrador local y desde redes de hosting. Siempre que sea posible, restrinja el acceso al portal a rangos de IP conocidos.
- En caso de sospecha, finalice las sesiones, restablezca las cuentas afectadas y compruebe a qué se accedió desde la sesión VPN.
Qué significa esto para la protección de los firewalls
CVE-2026-0257 muestra un patrón conocido desde otro ángulo: no es un espectacular error de memoria lo que abre la puerta, sino una función de comodidad combinada con un ajuste de certificados. Entre el advisory y los primeros ataques transcurrieron cuatro días. Durante ese tiempo, el portal VPN debe seguir siendo accesible; de lo contrario, nadie puede trabajar desde fuera.
NetProtector actúa un nivel antes. El appliance se inserta en línea como bridge entre el router y el firewall y ve el tráfico antes de que el portal GlobalProtect lo procese:
- Los atacantes conocidos no llegan al portal. Los escaneos e intentos de inicio de sesión contra portales VPN proceden con frecuencia de servidores que también destacan en otros lugares. Las fuentes que la red de sensores de NetProtector ya ha observado como atacantes se descartan antes del firewall.
- La preparación se hace visible. Los escaneos masivos en busca de determinados tipos de dispositivos o los intentos de inicio de sesión con alta frecuencia son anomalías en el tráfico que NetProtector detecta y notifica.
- Tiempo hasta el parche. NetProtector no sustituye ni la actualización ni la revisión de la propia configuración. Pero reduce el número de atacantes que llegan siquiera al portal, precisamente en los días en que una vulnerabilidad es conocida y aún no se ha corregido en todas partes.
Cómo se integra NetProtector entre el router y el firewall y qué implica para la operación diaria lo describimos en la página Integración y operación.
Nuestra valoración
Palo Alto ha hecho muchas cosas bien en este caso: la vulnerabilidad se descubrió internamente, el advisory indicó de inmediato un workaround y la clasificación se elevó en cuanto se conocieron los ataques. Aun así, se produjeron ataques, porque entre la publicación y la actualización pasa tiempo. Por ello, en los sistemas del perímetro de red no debería contar solo la clasificación, sino lo que un atacante puede conseguir en el peor de los casos. Las funciones de comodidad como las cookies de override deben revisarse periódicamente. Y, como con cualquier fabricante, se aplica lo siguiente: un acceso VPN necesita varias capas de protección: actualizaciones rápidas, una configuración reducida, inicios de sesión supervisados y una capa delante del firewall que intercepte a los atacantes antes de que lleguen al portal.
Fuentes
- Palo Alto Networks Security Advisory: CVE-2026-0257 PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities
- Rapid7: Observed Exploitation of PAN-OS GlobalProtect Authentication Bypass Vulnerability (CVE-2026-0257)
- BleepingComputer: Palo Alto GlobalProtect VPN auth bypass flaw now exploited in attacks
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog (29 de mayo de 2026)
- Arctic Wolf: CVE-2026-0257 – PAN-OS GlobalProtect Authentication Bypass
- BleepingComputer: Nearly 24,000 IPs behind wave of Palo Alto GlobalProtect scans