· di NetProtector Security Team
Palo Alto: una vulnerabilità di GlobalProtect apre la VPN senza autenticazione
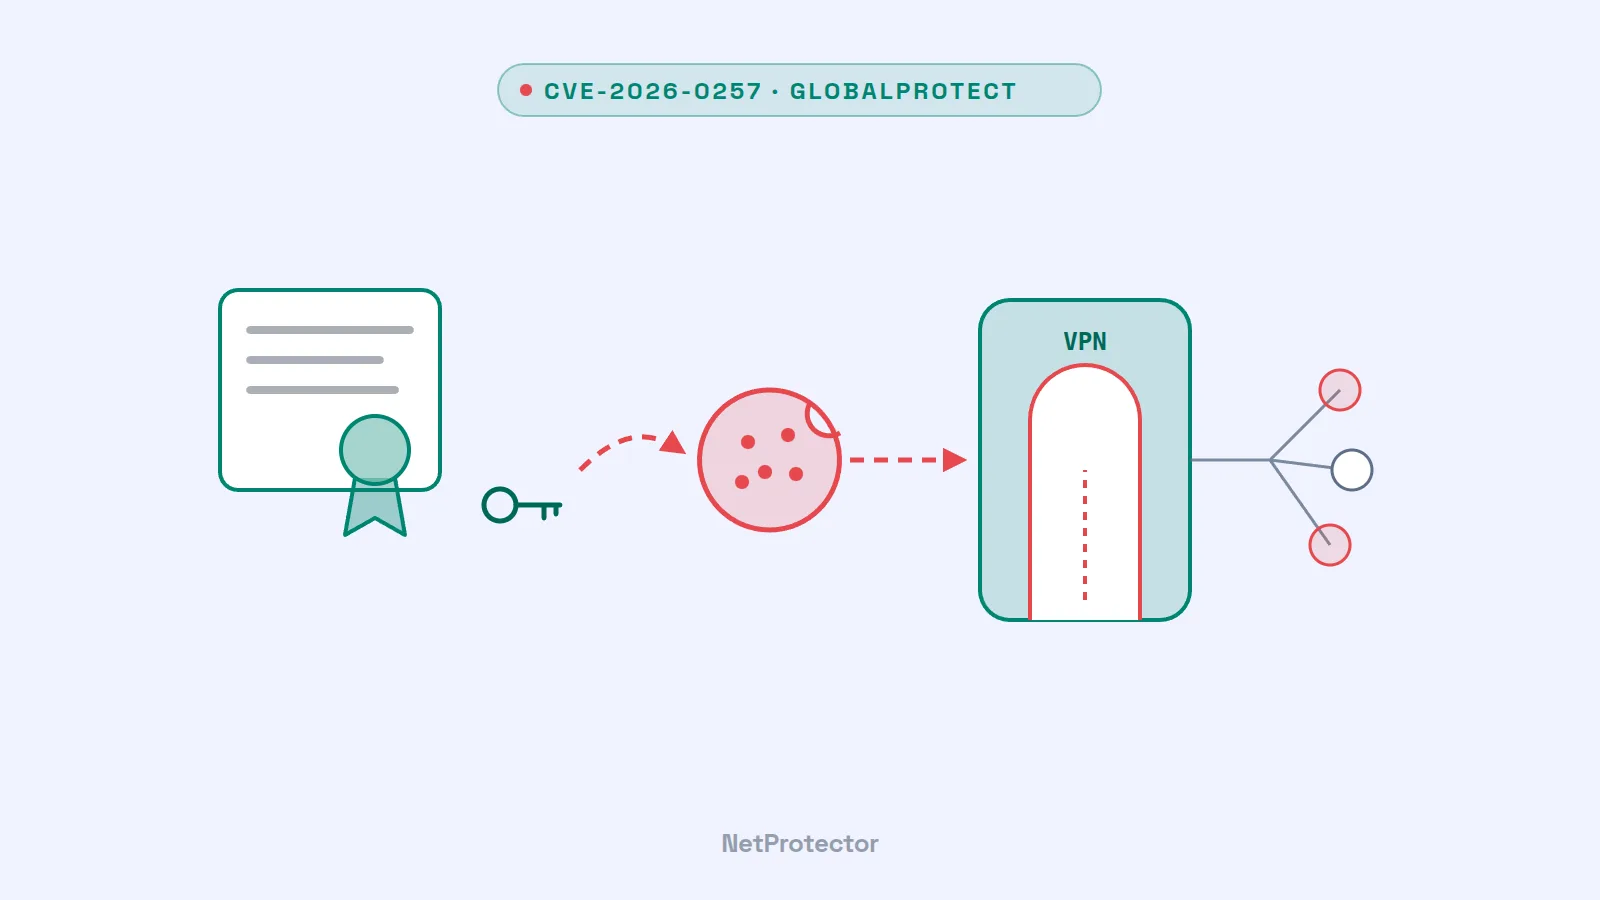
Un accesso VPN senza password, senza MFA e senza un account valido: è ciò che consente una vulnerabilità nel portale e nel gateway GlobalProtect di Palo Alto Networks. Il produttore ha pubblicato la vulnerabilità CVE-2026-0257 il 13 maggio 2026. Dal 29 maggio è chiaro che viene sfruttata attivamente. Lo stesso giorno l'agenzia statunitense CISA l'ha inserita nel suo catalogo delle vulnerabilità sfruttate attivamente. Sono interessate solo determinate configurazioni: chi le utilizza dovrebbe intervenire subito.
Di cosa si tratta
Per evitare che gli utenti debbano autenticarsi nuovamente a ogni connessione VPN, dopo un accesso riuscito GlobalProtect può emettere un cookie per l'“Authentication Override”. Con questo cookie il client si autentica in seguito senza richiedere nuovamente le credenziali. Il cookie è cifrato con un certificato. Se si tratta dello stesso certificato con cui il portale o il gateway proteggono anche le proprie connessioni HTTPS, chiunque può leggere la chiave pubblica dalla connessione TLS. Poiché PAN-OS accettava il contenuto decifrato del cookie senza verificarne la firma, è possibile contraffare cookie per qualsiasi utente.
I dati principali secondo l'advisory di Palo Alto:
- Gravità: alta, CVSS 7.8. Palo Alto aveva inizialmente classificato la vulnerabilità come media e ha innalzato la valutazione il 29 maggio, quando sono emersi gli attacchi.
- Prodotti interessati: PAN-OS 10.2, 11.1, 11.2 e 12.1 e Prisma Access, a condizione che sul portale o sul gateway GlobalProtect siano attivati i cookie di Authentication Override e sia presente una determinata configurazione dei certificati. Cloud NGFW e Panorama non sono interessati.
- Corretto in: hotfix per tutti e quattro i rami di versione, ad esempio 12.1.7, 11.2.12, 11.1.15 o 10.2.18-h6 e successive. Per altri livelli di manutenzione all'interno dei rami, l'advisory indica di volta in volta versioni di hotfix specifiche. Prisma Access viene aggiornato direttamente da Palo Alto.
- Prerequisiti per l'attacco: nessuna credenziale e nessuna interazione da parte di un utente, solo l'accesso di rete a un portale o gateway con la configurazione interessata.
- Conseguenza: una sessione VPN a nome di un account qualsiasi, quindi accesso alla rete interna.
- Workaround: un nuovo certificato utilizzato esclusivamente per i cookie di override, oppure disattivare completamente l'Authentication Override.
La vulnerabilità è stata individuata dal team di sicurezza interno di Palo Alto. L'advisory indicava fin dall'inizio un workaround.
Perché è urgente
Gli attacchi sono iniziati presto. La società di sicurezza Rapid7 ha osservato i primi sfruttamenti già il 17 maggio, quattro giorni dopo l'advisory, presso diversi clienti. I cookie contraffatti prendevano di mira l'account amministratore locale e gli accessi provenivano da server di provider di hosting. In molti casi il dispositivo accettava il cookie senza che si stabilisse una sessione VPN completa. In una seconda ondata, a partire dal 21 maggio, gli aggressori hanno però ottenuto l'accesso alle reti interne.
All'inizio di giugno Arctic Wolf ha segnalato un aumento degli attacchi. Dopo l'instaurazione della sessione VPN, l'azienda ha osservato in alcuni casi anche movimenti laterali nella rete interna. Poiché una sessione di questo tipo appare come un normale accesso VPN, spesso si nota solo per indirizzi di origine insoliti.
Non è la prima volta che i portali GlobalProtect finiscono nel mirino. Nell'aprile 2024 CVE-2024-3400 (CVSS 10) è stata attaccata già prima della patch. Nel marzo 2025 GreyNoise ha rilevato scansioni di accesso contro i portali GlobalProtect da circa 24.000 indirizzi IP. E all'inizio di maggio 2026 Palo Alto ha corretto con CVE-2026-0300 una vulnerabilità critica, già sfruttata, nel portale di autenticazione User-ID.
Non è un problema di un singolo produttore. I gateway VPN di tutti i grandi fornitori vengono attaccati ripetutamente. Sono raggiungibili da Internet e conducono direttamente nella rete aziendale. Non appena viene pubblicato un advisory, inizia una corsa contro il tempo tra aggressori e amministratori.
Cosa dovreste fare ora
- Verificare la configurazione. Nel portale in Agent › Agent Configuration › Authentication („Generate cookie …“ o „Accept cookie for authentication override“), nel gateway in Agent › Client Settings › Authentication Override. Se nessuna di queste opzioni è attiva, secondo l'advisory il dispositivo non è interessato.
- Aggiornare. Installate l'hotfix per il vostro ramo di versione. Tutti i portali e i gateway che generano o accettano cookie dovrebbero essere aggiornati insieme, altrimenti i cookie non risultano più compatibili.
- Nel frattempo applicare il workaround. Generate un nuovo certificato esclusivamente per i cookie di override. Secondo Palo Alto, un certificato utilizzato in precedenza per altri servizi non è adatto, anche se è stato rimosso da essi. In alternativa, disattivate la funzione.
- Controllare i log. Cercate nei log di GlobalProtect accessi tramite cookie, in particolare sull'account amministratore locale e da reti di hosting. Ove possibile, limitate l'accesso al portale a intervalli IP noti.
- In caso di sospetto terminate le sessioni, reimpostate gli account interessati e verificate a quali risorse si è acceduto dalla sessione VPN.
Cosa significa per la protezione dei firewall
CVE-2026-0257 mostra uno schema noto da un'altra prospettiva: a aprire la porta non è uno spettacolare errore di memoria, ma una funzione di comodità combinata con un'impostazione dei certificati. Tra l'advisory e i primi attacchi sono trascorsi quattro giorni. In questo periodo il portale VPN deve restare raggiungibile, altrimenti nessuno può lavorare dall'esterno.
NetProtector interviene un livello prima. L'appliance viene inserita in linea come bridge tra router e firewall e vede il traffico prima che il portale GlobalProtect lo elabori:
- Gli aggressori noti non arrivano al portale. Scansioni e tentativi di accesso contro i portali VPN provengono spesso da server che si distinguono anche altrove. Le sorgenti già osservate come aggressori dalla rete di sensori NetProtector vengono scartate prima del firewall.
- La preparazione diventa visibile. Scansioni massive alla ricerca di determinati tipi di dispositivi o tentativi di accesso ad alta frequenza sono anomalie del traffico che NetProtector rileva e segnala.
- Tempo fino alla patch. NetProtector non sostituisce né l'aggiornamento né la verifica della propria configurazione. Riduce però il numero di aggressori che raggiungono effettivamente il portale, proprio nei giorni in cui una vulnerabilità è nota ma non ancora ovunque corretta.
Come NetProtector viene integrato tra router e firewall e cosa significa per l'operatività quotidiana è descritto nella pagina Integrazione e funzionamento.
La nostra valutazione
In questo caso Palo Alto ha fatto molte cose giuste: la vulnerabilità è stata individuata internamente, l'advisory ha indicato subito un workaround e la classificazione è stata innalzata non appena sono emersi gli attacchi. Ciononostante si sono verificati attacchi, perché tra la pubblicazione e l'aggiornamento passa del tempo. Per i sistemi al perimetro della rete non dovrebbe quindi contare solo la classificazione, ma ciò che un aggressore può ottenere nel caso peggiore. Funzioni di comodità come i cookie di override vanno riesaminate regolarmente. E, come per qualsiasi produttore, vale il principio: un accesso VPN richiede più livelli di protezione, ovvero aggiornamenti tempestivi, una configurazione essenziale, accessi monitorati e uno strato davanti al firewall che intercetti gli aggressori prima che raggiungano il portale.
Fonti
- Palo Alto Networks Security Advisory: CVE-2026-0257 PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities
- Rapid7: Observed Exploitation of PAN-OS GlobalProtect Authentication Bypass Vulnerability (CVE-2026-0257)
- BleepingComputer: Palo Alto GlobalProtect VPN auth bypass flaw now exploited in attacks
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog (29 maggio 2026)
- Arctic Wolf: CVE-2026-0257 – PAN-OS GlobalProtect Authentication Bypass
- BleepingComputer: Nearly 24,000 IPs behind wave of Palo Alto GlobalProtect scans