· von NetProtector Security Team
CitrixBleed 2: NetScaler-Lücke verrät Sitzungs-Token und hebelt MFA aus
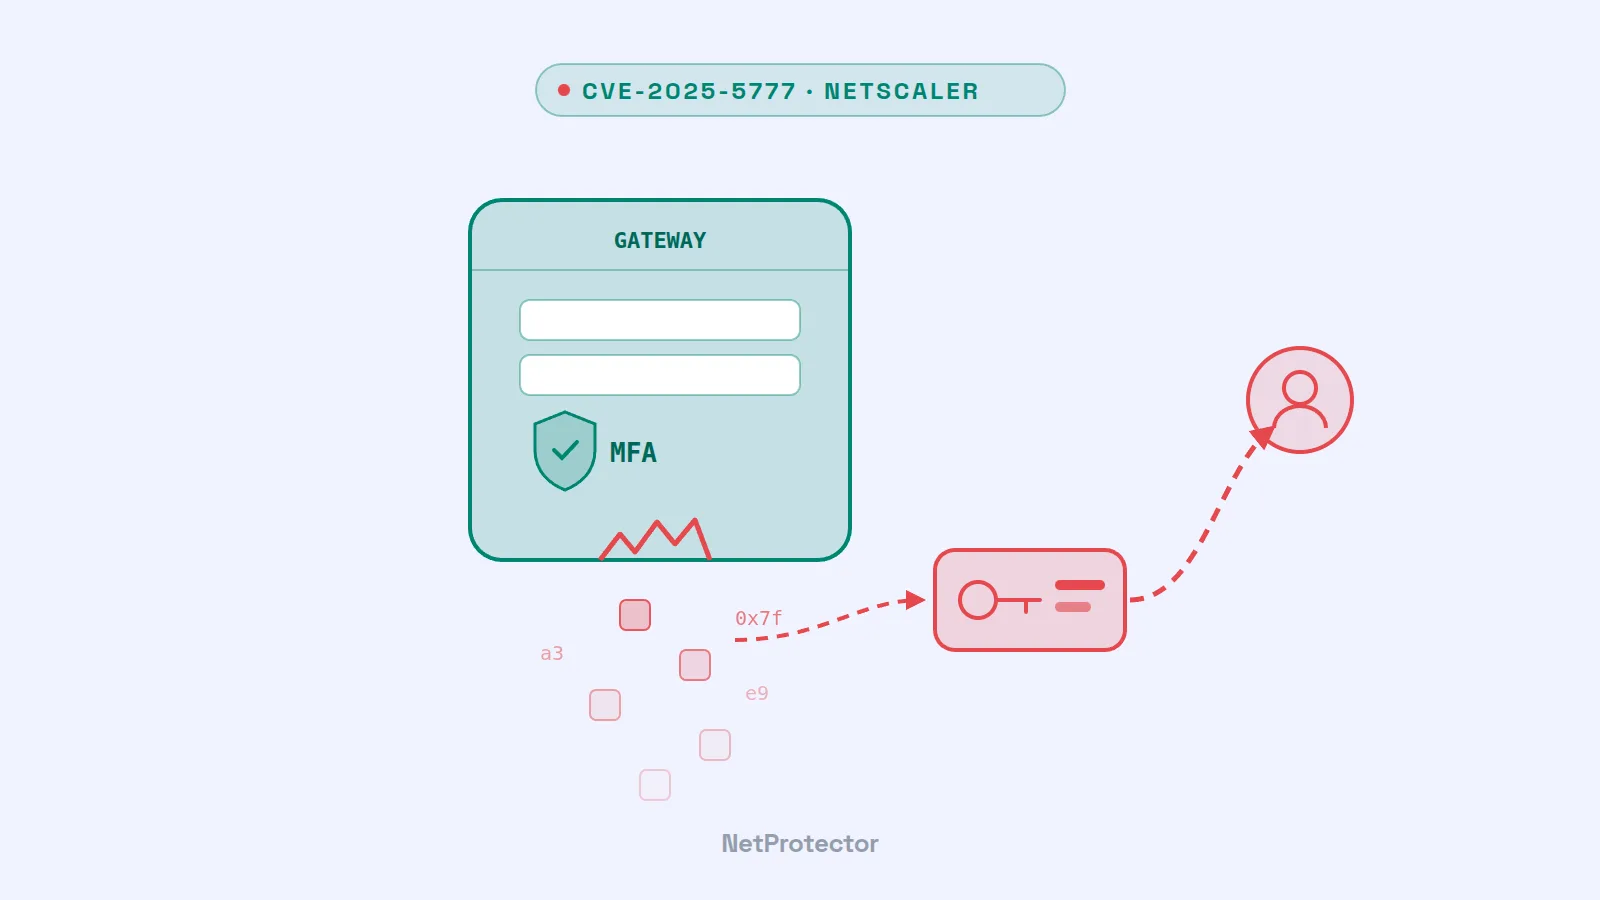
Mehrfaktor-Authentifizierung schützt die Anmeldung – aber nicht die Sitzung, die danach entsteht. Genau dort setzt CVE-2025-5777 an, eine Schwachstelle in Citrix NetScaler ADC und NetScaler Gateway, die in Anlehnung an die Lücke CitrixBleed von 2023 den Namen „CitrixBleed 2“ bekommen hat. Angreifer können damit Speicherinhalte des Gateways auslesen, darunter Sitzungs-Token angemeldeter Benutzer. Citrix hat Updates am 17. Juni 2025 veröffentlicht. Seit dem 10. Juli 2025 führt die US-Behörde CISA die Lücke als aktiv ausgenutzt – und gab US-Bundesbehörden ungewöhnlicherweise nur einen Tag Zeit zum Patchen.
Worum es geht
Ist ein NetScaler als Gateway oder als Authentifizierungsserver eingerichtet, prüft er bestimmte Eingaben nicht ausreichend und liest dadurch über das Ende eines Speicherbereichs hinaus. Die Sicherheitsforscher von watchTowr und Horizon3 haben Anfang Juli gezeigt, wie das funktioniert: Eine präparierte Anmeldeanfrage genügt, und das Gerät schickt in der Antwort ein Stück seines Arbeitsspeichers mit – laut Horizon3 etwa 127 Byte pro Anfrage. Wer die Anfrage oft genug wiederholt, sammelt nach und nach sensible Daten ein. Horizon3 hat demonstriert, dass sich so Sitzungs-Token von Benutzern stehlen lassen.
Die Eckdaten laut Citrix-Bulletin CTX693420:
- Schweregrad: CVSS 9.3 (CVSS 4.0, Bewertung von Citrix).
- Betroffen: NetScaler ADC und NetScaler Gateway, die als Gateway (VPN-Virtual-Server, ICA Proxy, CVPN, RDP Proxy) oder als AAA-Virtual-Server konfiguriert sind. Die Versionen 12.1 und 13.0 sind ebenfalls verwundbar, erhalten aber als End-of-Life-Versionen keine Updates mehr. Von Citrix verwaltete Cloud-Dienste sind nicht betroffen.
- Behoben in: 14.1-43.56, 13.1-58.32 und 13.1-37.235 (FIPS/NDcPP) sowie neueren Versionen.
- Voraussetzung für den Angriff: ein aus dem Internet erreichbares Gateway. Zugangsdaten braucht der Angreifer nicht.
- Folge: Mit einem gestohlenen Sitzungs-Token übernimmt der Angreifer eine bereits angemeldete Sitzung. Passwort und MFA hat der echte Benutzer schon erledigt – der Angreifer muss sie nicht mehr überwinden.
Kurz darauf, am 25. Juni, folgte mit CVE-2025-6543 (CVSS 9.2) eine zweite kritische Lücke in denselben Gateway-Konfigurationen. Bei ihr bestätigte Citrix von Anfang an, dass sie auf ungeschützten Geräten bereits ausgenutzt wird.
Warum das dringend ist
Der Ablauf der vergangenen Wochen zeigt, wie schnell sich die Lage gedreht hat. Am 26. Juni schrieb Citrix, es gebe keine Hinweise auf eine Ausnutzung von CVE-2025-5777. Am selben Tag meldete das Sicherheitsunternehmen ReliaQuest, es sehe mit mittlerer Sicherheit bereits Angriffe: übernommene Citrix-Sitzungen, die von mehreren IP-Adressen aus genutzt wurden, Zugriffe aus Rechenzentrumsnetzen und anschließende Erkundung des Active Directory. Seit Anfang Juli sind die technischen Analysen öffentlich, und damit kann im Prinzip jeder die Lücke ausnutzen.
Am 10. Juli nahm CISA die Lücke in ihren Katalog aktiv ausgenutzter Schwachstellen auf und sprach von einem „inakzeptablen Risiko“. Der Sicherheitsforscher Kevin Beaumont, der den Namen „CitrixBleed 2“ geprägt hat, geht davon aus, dass die Lücke schon seit etwa einem Monat ausgenutzt wird.
Der Vergleich mit dem Vorgänger ist kein Zufall. Die ursprüngliche CitrixBleed-Lücke (CVE-2023-4966) funktionierte nach demselben Prinzip und wurde 2023 in großem Stil ausgenutzt, auch von Ransomware-Gruppen. Das Muster ist bekannt: Wer ein gültiges Sitzungs-Token hat, braucht weder Passwort noch zweiten Faktor. Und ein Update allein beendet keine Sitzung, die vorher gestohlen wurde.
Was Sie jetzt tun sollten
- Aktualisieren – auf den neuesten Stand. Die Juni-Versionen gegen CVE-2025-5777 schließen CVE-2025-6543 noch nicht. Gegen beide Lücken helfen erst 14.1-47.46, 13.1-59.19 bzw. 13.1-37.236 (FIPS/NDcPP) oder neuer. Systeme mit 12.1 oder 13.0 müssen auf eine unterstützte Version migriert werden.
- Sitzungen beenden. Citrix empfiehlt nach dem Update
kill icaconnection -allundkill pcoipConnection -all. Sinnvoll ist es, auch die übrigen aktiven VPN- und AAA-Sitzungen zu beenden. Sehen Sie sich die Sitzungen vorher an: Auffällige Anmeldungen geben Hinweise darauf, ob und wen es getroffen hat. - Logs prüfen. Achten Sie auf gehäufte POST-Anfragen an
doAuthentication.dound auf Abmelde-Einträge mit ungewöhnlichen Zeichen im Benutzernamen. Verdächtig sind auch Sitzungen, deren Quell-IP wechselt oder die aus Rechenzentrumsnetzen statt aus den üblichen Netzen kommen. - Zugriff einschränken, solange das Update noch nicht eingespielt ist – etwa per ACL oder Firewall-Regel auf bekannte Netze.
- Im Verdachtsfall die betroffenen Konten als kompromittiert behandeln: Zugangsdaten zurücksetzen und prüfen, was von der übernommenen Sitzung aus im internen Netz passiert ist.
Was das für den Schutz von Firewalls bedeutet
CitrixBleed 2 macht ein Problem sichtbar, das jeden Hersteller treffen kann: Das Gateway, das Benutzer sicher ins Netz lassen soll, ist selbst offen erreichbar – und jeder Fehler darin wirkt vor allen Schutzmechanismen, die dahinter liegen. Sobald technische Analysen öffentlich sind, beginnt die Suche nach verwundbaren Geräten im ganzen Internet. Ab dann zählt jeder Tag bis zum Update.
NetProtector setzt in dieser Phase an. Es wird vor der Firewall in die Leitung eingebunden und prüft den Traffic, bevor er das Gateway erreicht:
- Frühwarnung über ein gemeinsames Sensornetz. Fällt eine Quelle irgendwo im NetProtector-Netz durch Scans oder Angriffe auf, wird sie als Bedrohung eingestuft und an allen Appliances gesperrt. Ihr Gateway muss nicht erst selbst angegriffen werden, damit die Quelle blockiert wird.
- Auffälligkeiten im Traffic. Massenhafte Anfragen von einzelnen Quellen oder systematisches Abfragen nach Gerätetypen und Versionen sind typische Anomalien, die NetProtector erkennt und meldet.
- Ehrlich gesagt: NetProtector ersetzt das Update nicht, und eine bereits gestohlene Sitzung macht es nicht rückgängig – dafür müssen Sitzungen beendet und Zugangsdaten zurückgesetzt werden. Es verringert aber die Zahl der Angreifer, die Ihr Gateway in der Zeit bis zum Patch überhaupt erreichen.
Wie das Frühwarnsystem Angreifer erkennt und wie NetProtector zwischen Router und Firewall eingesetzt wird, beschreiben wir auf der Seite So funktioniert NetProtector.
Unsere Einschätzung
CitrixBleed 2 ist eine Erinnerung daran, dass MFA den Moment der Anmeldung absichert, nicht die ganze Sitzung. Ein Sitzungs-Token ist so viel wert wie Passwort und zweiter Faktor zusammen. Schutz für VPN-Zugänge braucht deshalb mehrere Ebenen: zügige Updates, konsequentes Beenden von Sitzungen nach einem Vorfall, Überwachung auffälliger Anmeldungen – und eine Schicht vor dem Gateway, die bekannte Angreifer abfängt, bevor sie eine Lücke ausprobieren können.
Quellen
- ReliaQuest: Threat Spotlight – CitrixBleed 2 Vulnerability in NetScaler ADC, Gateway Devices
- watchTowr Labs: How Much More Must We Bleed? – Citrix NetScaler Memory Disclosure (CitrixBleed 2 CVE-2025-5777)
- BleepingComputer: Public exploits released for Citrix Bleed 2 NetScaler flaw, patch now
- The Record: CISA orders agencies to immediately patch Citrix Bleed 2, saying bug poses ‘unacceptable risk’
- CISA: Known Exploited Vulnerabilities Catalog – CVE-2025-5777