· par NetProtector Security Team
CitrixBleed 2 : une faille NetScaler divulgue des jetons de session et contourne la MFA
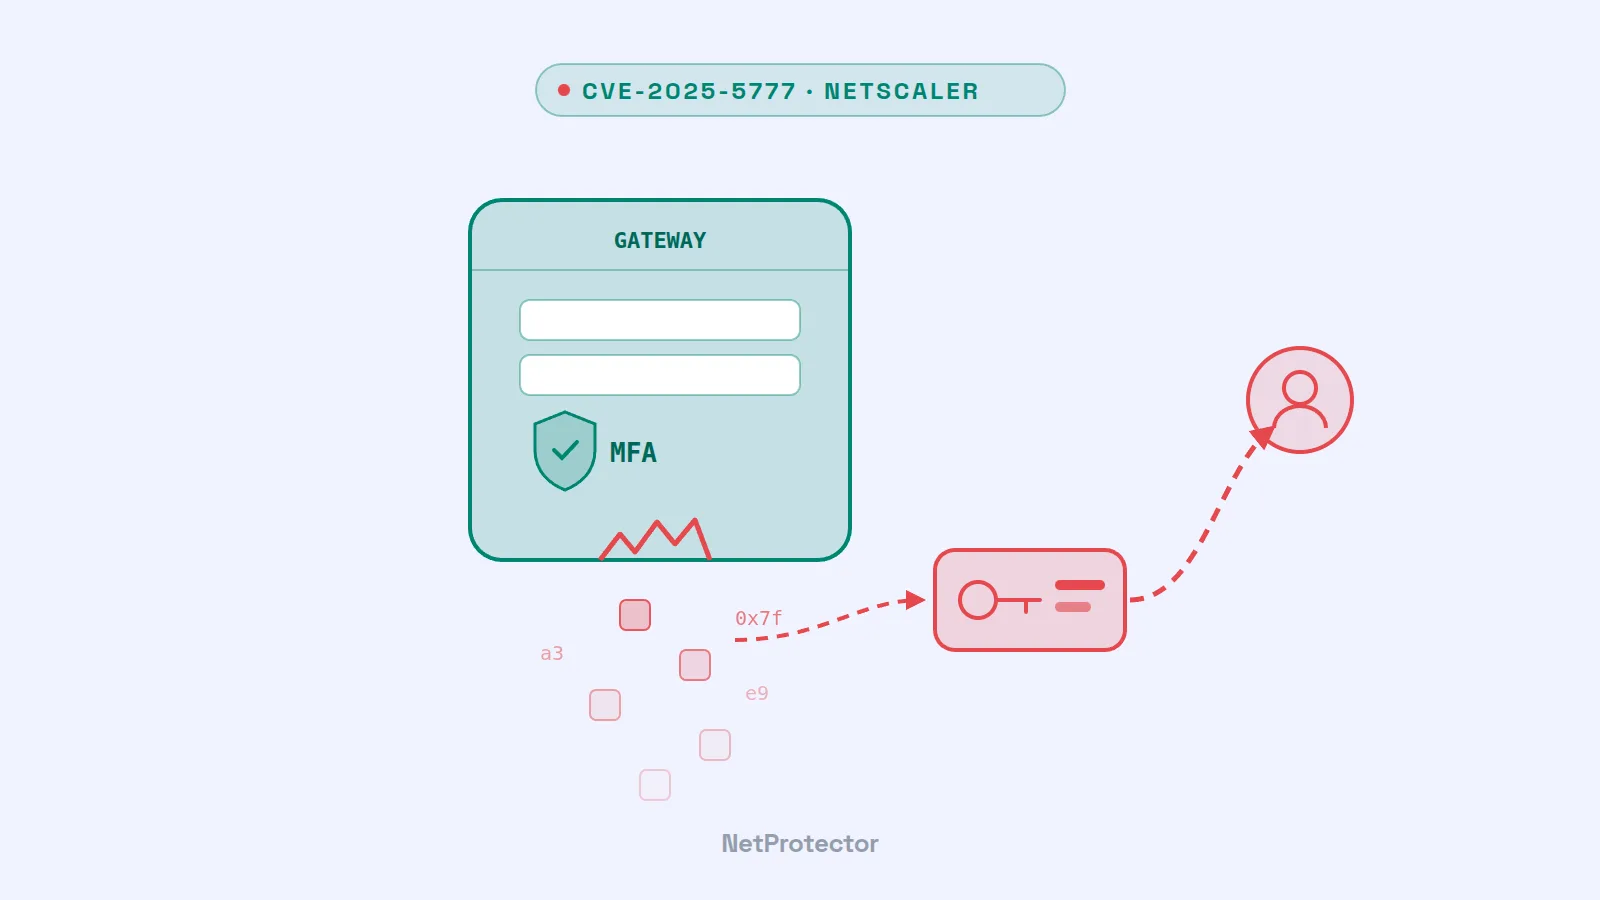
L'authentification multifacteur protège la connexion – mais pas la session qui en découle. C'est précisément là qu'intervient CVE-2025-5777, une vulnérabilité de Citrix NetScaler ADC et NetScaler Gateway, baptisée « CitrixBleed 2 » en référence à la faille CitrixBleed de 2023. Elle permet aux attaquants de lire le contenu de la mémoire de la passerelle, notamment les jetons de session des utilisateurs connectés. Citrix a publié des mises à jour le 17 juin 2025. Depuis le 10 juillet 2025, l'agence américaine CISA répertorie la faille comme activement exploitée – et, fait inhabituel, n'a accordé aux agences fédérales américaines qu'un seul jour pour appliquer le correctif.
De quoi s'agit-il
Lorsqu'un NetScaler est configuré en tant que passerelle ou serveur d'authentification, il ne vérifie pas suffisamment certaines entrées et lit donc au-delà de la fin d'une zone mémoire. Début juillet, les chercheurs en sécurité de watchTowr et Horizon3 ont montré comment cela fonctionne : une requête d'authentification spécialement conçue suffit pour que l'appareil renvoie dans sa réponse un fragment de sa mémoire vive – environ 127 octets par requête selon Horizon3. En répétant la requête suffisamment de fois, on collecte peu à peu des données sensibles. Horizon3 a démontré qu'il est ainsi possible de dérober des jetons de session d'utilisateurs.
Les données clés selon le bulletin Citrix CTX693420 :
- Gravité : CVSS 9.3 (CVSS 4.0, évaluation de Citrix).
- Produits concernés : NetScaler ADC et NetScaler Gateway configurés en tant que passerelle (serveur virtuel VPN, ICA Proxy, CVPN, RDP Proxy) ou en tant que serveur virtuel AAA. Les versions 12.1 et 13.0 sont également vulnérables, mais, arrivées en fin de vie, elles ne reçoivent plus de mises à jour. Les services cloud gérés par Citrix ne sont pas concernés.
- Corrigé dans : 14.1-43.56, 13.1-58.32 et 13.1-37.235 (FIPS/NDcPP) ainsi que les versions ultérieures.
- Condition préalable à l'attaque : une passerelle accessible depuis Internet. L'attaquant n'a besoin d'aucun identifiant.
- Conséquence : à l'aide d'un jeton de session volé, l'attaquant prend le contrôle d'une session déjà authentifiée. Le véritable utilisateur a déjà franchi l'étape du mot de passe et de la MFA – l'attaquant n'a plus à les contourner.
Peu après, le 25 juin, une deuxième faille critique a suivi avec CVE-2025-6543 (CVSS 9.2), touchant les mêmes configurations de passerelle. Pour celle-ci, Citrix a confirmé d'emblée qu'elle était déjà exploitée sur des appareils non protégés.
Pourquoi c'est urgent
La chronologie des dernières semaines montre à quelle vitesse la situation a évolué. Le 26 juin, Citrix indiquait ne disposer d'aucun indice d'exploitation de CVE-2025-5777. Le même jour, la société de sécurité ReliaQuest signalait observer déjà, avec un degré de confiance moyen, des attaques : des sessions Citrix détournées utilisées depuis plusieurs adresses IP, des accès provenant de réseaux de centres de données, puis une reconnaissance de l'Active Directory. Depuis début juillet, les analyses techniques sont publiques, si bien qu'en principe n'importe qui peut exploiter la faille.
Le 10 juillet, la CISA a ajouté la faille à son catalogue des vulnérabilités activement exploitées, évoquant un « risque inacceptable ». Le chercheur en sécurité Kevin Beaumont, à l'origine du nom « CitrixBleed 2 », estime que la faille est exploitée depuis environ un mois.
La comparaison avec son prédécesseur n'est pas un hasard. La faille CitrixBleed d'origine (CVE-2023-4966) reposait sur le même principe et a été exploitée à grande échelle en 2023, notamment par des groupes de ransomware. Le schéma est connu : quiconque détient un jeton de session valide n'a besoin ni du mot de passe ni du second facteur. Et une mise à jour seule ne met pas fin à une session volée auparavant.
Ce que vous devez faire maintenant
- Mettre à jour – vers la version la plus récente. Les versions de juin corrigeant CVE-2025-5777 ne corrigent pas encore CVE-2025-6543. Seules les versions 14.1-47.46, 13.1-59.19 ou 13.1-37.236 (FIPS/NDcPP) ou ultérieures protègent contre les deux failles. Les systèmes en 12.1 ou 13.0 doivent être migrés vers une version prise en charge.
- Mettre fin aux sessions. Après la mise à jour, Citrix recommande
kill icaconnection -alletkill pcoipConnection -all. Il est judicieux de mettre également fin aux autres sessions VPN et AAA actives. Examinez les sessions au préalable : des connexions suspectes indiquent si, et qui, a été touché. - Analyser les journaux. Surveillez les requêtes POST répétées vers
doAuthentication.doainsi que les entrées de déconnexion comportant des caractères inhabituels dans le nom d'utilisateur. Sont également suspectes les sessions dont l'IP source change ou qui proviennent de réseaux de centres de données plutôt que des réseaux habituels. - Restreindre l'accès tant que la mise à jour n'est pas appliquée – par exemple via une ACL ou une règle de pare-feu limitée aux réseaux connus.
- En cas de soupçon, traiter les comptes concernés comme compromis : réinitialiser les identifiants et vérifier ce qui s'est passé dans le réseau interne depuis la session détournée.
Ce que cela signifie pour la protection des pare-feu
CitrixBleed 2 met en lumière un problème qui peut toucher n'importe quel fabricant : la passerelle censée permettre aux utilisateurs d'accéder au réseau en toute sécurité est elle-même exposée – et toute faille qu'elle contient agit en amont de tous les mécanismes de protection situés derrière elle. Dès que des analyses techniques sont publiées, la recherche d'appareils vulnérables commence sur l'ensemble d'Internet. À partir de là, chaque jour compte jusqu'à la mise à jour.
NetProtector intervient précisément dans cette phase. Il est inséré en ligne devant le pare-feu et inspecte le trafic avant qu'il n'atteigne la passerelle :
- Alerte précoce grâce à un réseau de capteurs commun. Dès qu'une source se signale quelque part dans le réseau NetProtector par des scans ou des attaques, elle est classée comme menace et bloquée sur toutes les appliances. Votre passerelle n'a pas besoin d'être attaquée elle-même pour que la source soit bloquée.
- Anomalies dans le trafic. Des requêtes massives émanant de sources isolées ou des interrogations systématiques visant à identifier types d'appareils et versions sont des anomalies typiques que NetProtector détecte et signale.
- En toute franchise : NetProtector ne remplace pas la mise à jour et n'annule pas une session déjà volée – il faut pour cela mettre fin aux sessions et réinitialiser les identifiants. Il réduit toutefois le nombre d'attaquants capables d'atteindre votre passerelle d'ici l'application du correctif.
Nous décrivons comment le système d'alerte précoce détecte les attaquants et comment NetProtector est déployé entre le routeur et le pare-feu sur la page Comment fonctionne NetProtector.
Notre analyse
CitrixBleed 2 rappelle que la MFA sécurise le moment de la connexion, et non l'ensemble de la session. Un jeton de session vaut autant que le mot de passe et le second facteur réunis. La protection des accès VPN exige donc plusieurs niveaux : des mises à jour rapides, la clôture systématique des sessions après un incident, la surveillance des connexions suspectes – et une couche placée devant la passerelle qui intercepte les attaquants connus avant qu'ils ne puissent tester une faille.
Sources
- ReliaQuest: Threat Spotlight – CitrixBleed 2 Vulnerability in NetScaler ADC, Gateway Devices
- watchTowr Labs: How Much More Must We Bleed? – Citrix NetScaler Memory Disclosure (CitrixBleed 2 CVE-2025-5777)
- BleepingComputer: Public exploits released for Citrix Bleed 2 NetScaler flaw, patch now
- The Record: CISA orders agencies to immediately patch Citrix Bleed 2, saying bug poses ‘unacceptable risk’
- CISA: Known Exploited Vulnerabilities Catalog – CVE-2025-5777