· por NetProtector Security Team
CitrixBleed 2: una vulnerabilidad de NetScaler expone tokens de sesión y elude la MFA
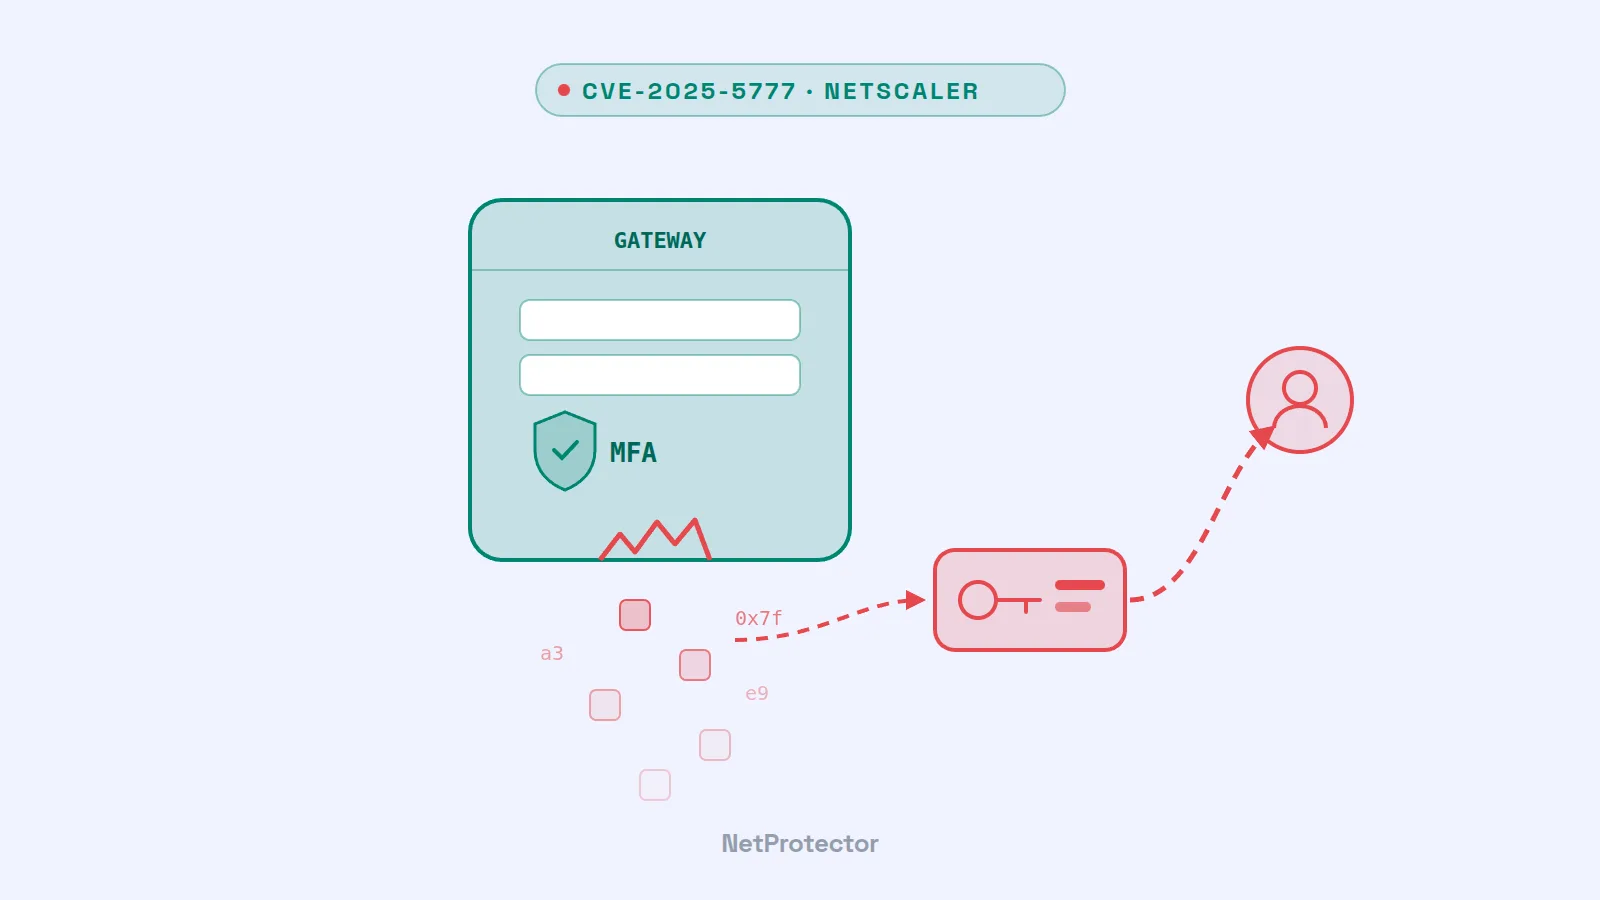
La autenticación multifactor protege el inicio de sesión, pero no la sesión que se crea después. Ahí es precisamente donde actúa CVE-2025-5777, una vulnerabilidad en Citrix NetScaler ADC y NetScaler Gateway que, en alusión a la vulnerabilidad CitrixBleed de 2023, ha recibido el nombre de «CitrixBleed 2». Permite a los atacantes leer contenidos de la memoria del gateway, entre ellos los tokens de sesión de usuarios autenticados. Citrix publicó actualizaciones el 17 de junio de 2025. Desde el 10 de julio de 2025, la agencia estadounidense CISA la cataloga como explotada activamente y, de forma inusual, concedió a las agencias federales de EE. UU. solo un día para aplicar el parche.
De qué se trata
Si un NetScaler está configurado como gateway o como servidor de autenticación, no valida suficientemente determinadas entradas y, en consecuencia, lee más allá del final de un área de memoria. Los investigadores de seguridad de watchTowr y Horizon3 mostraron a principios de julio cómo funciona: basta una solicitud de inicio de sesión manipulada para que el dispositivo devuelva en la respuesta un fragmento de su memoria de trabajo, unos 127 bytes por solicitud según Horizon3. Quien repita la solicitud suficientes veces irá recopilando poco a poco datos sensibles. Horizon3 demostró que de este modo es posible robar tokens de sesión de los usuarios.
Los datos clave según el boletín de Citrix CTX693420:
- Gravedad: CVSS 9.3 (CVSS 4.0, valoración de Citrix).
- Afectados: NetScaler ADC y NetScaler Gateway configurados como gateway (servidor virtual VPN, ICA Proxy, CVPN, RDP Proxy) o como servidor virtual AAA. Las versiones 12.1 y 13.0 también son vulnerables, pero al haber alcanzado el fin de vida ya no reciben actualizaciones. Los servicios en la nube gestionados por Citrix no están afectados.
- Corregida en: 14.1-43.56, 13.1-58.32 y 13.1-37.235 (FIPS/NDcPP), así como en versiones posteriores.
- Requisito para el ataque: un gateway accesible desde Internet. El atacante no necesita credenciales.
- Consecuencia: con un token de sesión robado, el atacante se hace con una sesión ya iniciada. El usuario legítimo ya ha superado la contraseña y la MFA, por lo que el atacante no tiene que hacerlo.
Poco después, el 25 de junio, se publicó CVE-2025-6543 (CVSS 9.2), una segunda vulnerabilidad crítica en las mismas configuraciones de gateway. En este caso, Citrix confirmó desde el principio que ya se estaba explotando en dispositivos sin protección.
Por qué es urgente
La cronología de las últimas semanas muestra lo rápido que ha cambiado la situación. El 26 de junio, Citrix afirmó que no había indicios de explotación de CVE-2025-5777. Ese mismo día, la empresa de seguridad ReliaQuest informó de que, con un nivel de confianza medio, ya observaba ataques: sesiones de Citrix secuestradas que se utilizaban desde varias direcciones IP, accesos desde redes de centros de datos y posterior reconocimiento del Active Directory. Desde principios de julio, los análisis técnicos son públicos, de modo que, en principio, cualquiera puede explotar la vulnerabilidad.
El 10 de julio, CISA incluyó la vulnerabilidad en su catálogo de vulnerabilidades explotadas activamente y habló de un «riesgo inaceptable». El investigador de seguridad Kevin Beaumont, que acuñó el nombre «CitrixBleed 2», estima que la vulnerabilidad lleva explotándose aproximadamente un mes.
La comparación con su predecesora no es casual. La vulnerabilidad CitrixBleed original (CVE-2023-4966) funcionaba según el mismo principio y fue explotada a gran escala en 2023, también por grupos de ransomware. El patrón es conocido: quien dispone de un token de sesión válido no necesita ni contraseña ni segundo factor. Y una actualización por sí sola no termina una sesión robada con anterioridad.
Qué debe hacer ahora
- Actualice a la versión más reciente. Las versiones de junio contra CVE-2025-5777 aún no corrigen CVE-2025-6543. Solo las versiones 14.1-47.46, 13.1-59.19 o 13.1-37.236 (FIPS/NDcPP) o posteriores protegen frente a ambas vulnerabilidades. Los sistemas con 12.1 o 13.0 deben migrarse a una versión con soporte.
- Termine las sesiones. Citrix recomienda ejecutar
kill icaconnection -allykill pcoipConnection -alltras la actualización. Conviene terminar también el resto de sesiones VPN y AAA activas. Revise las sesiones antes de hacerlo: los inicios de sesión sospechosos indican si ha habido afectados y quiénes. - Revise los logs. Preste atención a solicitudes POST acumuladas a
doAuthentication.doy a entradas de cierre de sesión con caracteres inusuales en el nombre de usuario. También son sospechosas las sesiones cuya IP de origen cambia o que proceden de redes de centros de datos en lugar de las redes habituales. - Restrinja el acceso mientras no se haya aplicado la actualización, por ejemplo mediante ACL o reglas de firewall limitadas a redes conocidas.
- En caso de sospecha, trate las cuentas afectadas como comprometidas: restablezca las credenciales y compruebe qué ha ocurrido en la red interna desde la sesión secuestrada.
Qué significa esto para la protección de los firewalls
CitrixBleed 2 pone de manifiesto un problema que puede afectar a cualquier fabricante: el gateway que debe permitir a los usuarios entrar de forma segura en la red es, a su vez, accesible abiertamente, y cualquier fallo en él actúa antes que todos los mecanismos de protección situados detrás. En cuanto se publican los análisis técnicos, comienza la búsqueda de dispositivos vulnerables en todo Internet. A partir de ese momento, cada día cuenta hasta que se aplica la actualización.
NetProtector actúa precisamente en esta fase. Se integra en línea delante del firewall e inspecciona el tráfico antes de que llegue al gateway:
- Alerta temprana mediante una red de sensores compartida. Si una fuente llama la atención en cualquier punto de la red NetProtector por escaneos o ataques, se clasifica como amenaza y se bloquea en todos los appliances. No es necesario que su gateway sea atacado primero para que la fuente quede bloqueada.
- Anomalías en el tráfico. Las solicitudes masivas desde fuentes individuales o las consultas sistemáticas de tipos de dispositivo y versiones son anomalías típicas que NetProtector detecta y notifica.
- Con total franqueza: NetProtector no sustituye a la actualización ni revierte una sesión ya robada; para ello es necesario terminar las sesiones y restablecer las credenciales. Pero sí reduce el número de atacantes que llegan siquiera a alcanzar su gateway en el periodo hasta que se aplica el parche.
En la página Cómo funciona NetProtector describimos cómo el sistema de alerta temprana detecta a los atacantes y cómo se implementa NetProtector entre el router y el firewall.
Nuestra valoración
CitrixBleed 2 recuerda que la MFA protege el momento del inicio de sesión, no la sesión completa. Un token de sesión vale tanto como la contraseña y el segundo factor juntos. Por ello, la protección de los accesos VPN requiere varias capas: actualizaciones rápidas, terminación sistemática de las sesiones tras un incidente, supervisión de inicios de sesión sospechosos y una capa delante del gateway que intercepte a los atacantes conocidos antes de que puedan probar una vulnerabilidad.
Fuentes
- ReliaQuest: Threat Spotlight – CitrixBleed 2 Vulnerability in NetScaler ADC, Gateway Devices
- watchTowr Labs: How Much More Must We Bleed? – Citrix NetScaler Memory Disclosure (CitrixBleed 2 CVE-2025-5777)
- BleepingComputer: Public exploits released for Citrix Bleed 2 NetScaler flaw, patch now
- The Record: CISA orders agencies to immediately patch Citrix Bleed 2, saying bug poses ‘unacceptable risk’
- CISA: Known Exploited Vulnerabilities Catalog – CVE-2025-5777