· di NetProtector Security Team
CitrixBleed 2: una vulnerabilità di NetScaler espone i token di sessione e aggira l'MFA
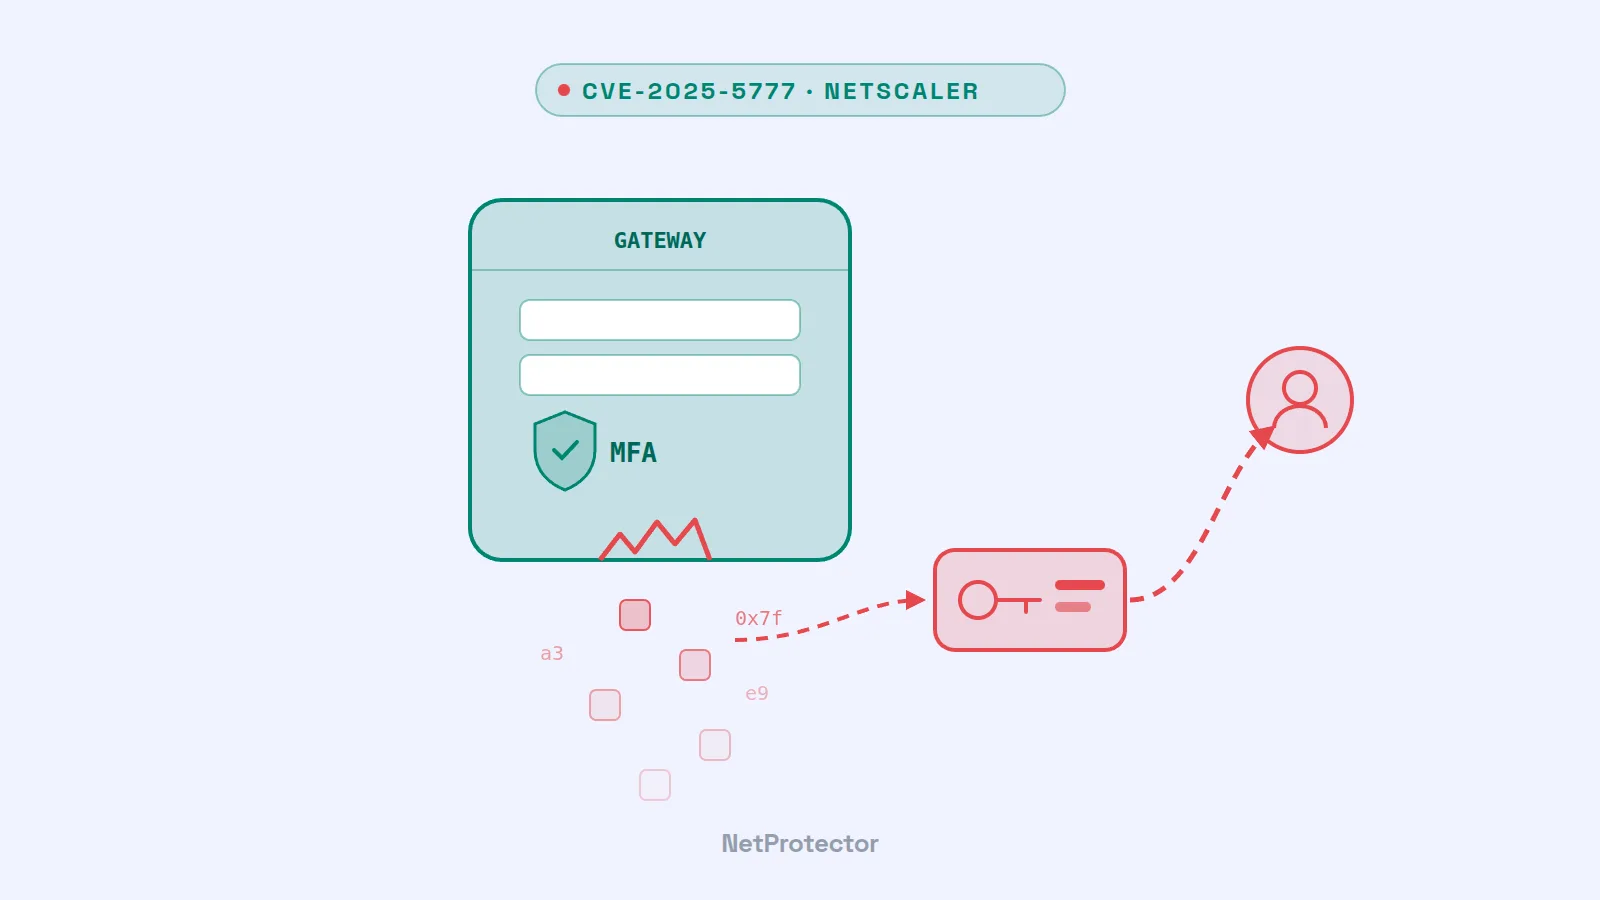
L'autenticazione a più fattori protegge l'accesso, ma non la sessione che ne deriva. È proprio qui che interviene la CVE-2025-5777, una vulnerabilità di Citrix NetScaler ADC e NetScaler Gateway che, in riferimento alla vulnerabilità CitrixBleed del 2023, è stata battezzata «CitrixBleed 2». Gli attaccanti possono sfruttarla per leggere contenuti della memoria del gateway, tra cui i token di sessione degli utenti autenticati. Citrix ha pubblicato gli aggiornamenti il 17 giugno 2025. Dal 10 luglio 2025 l'agenzia statunitense CISA classifica la vulnerabilità come attivamente sfruttata e, in via eccezionale, ha concesso alle agenzie federali statunitensi un solo giorno per applicare la patch.
Di cosa si tratta
Se un NetScaler è configurato come gateway o come server di autenticazione, non verifica a sufficienza determinati input e di conseguenza legge oltre la fine di un'area di memoria. All'inizio di luglio i ricercatori di sicurezza di watchTowr e Horizon3 hanno mostrato come funziona: basta una richiesta di accesso appositamente predisposta e il dispositivo restituisce nella risposta una porzione della propria memoria di lavoro, secondo Horizon3 circa 127 byte per richiesta. Ripetendo la richiesta un numero sufficiente di volte si raccolgono progressivamente dati sensibili. Horizon3 ha dimostrato che in questo modo è possibile sottrarre i token di sessione degli utenti.
I dati principali secondo il bollettino Citrix CTX693420:
- Gravità: CVSS 9.3 (CVSS 4.0, valutazione di Citrix).
- Prodotti interessati: NetScaler ADC e NetScaler Gateway configurati come gateway (VPN virtual server, ICA Proxy, CVPN, RDP Proxy) o come AAA virtual server. Anche le versioni 12.1 e 13.0 sono vulnerabili, ma essendo versioni end-of-life non ricevono più aggiornamenti. I servizi cloud gestiti da Citrix non sono interessati.
- Corretta in: 14.1-43.56, 13.1-58.32 e 13.1-37.235 (FIPS/NDcPP) e nelle versioni successive.
- Presupposto per l'attacco: un gateway raggiungibile da Internet. L'attaccante non necessita di credenziali.
- Conseguenza: con un token di sessione sottratto, l'attaccante si impossessa di una sessione già autenticata. Password e MFA sono già state superate dall'utente legittimo: l'attaccante non deve più aggirarle.
Poco dopo, il 25 giugno, è seguita la CVE-2025-6543 (CVSS 9.2), una seconda vulnerabilità critica nelle stesse configurazioni di gateway. Per questa Citrix ha confermato fin dall'inizio che era già sfruttata su dispositivi non protetti.
Perché è urgente
La cronologia delle ultime settimane mostra quanto rapidamente sia cambiata la situazione. Il 26 giugno Citrix dichiarava che non vi erano indicazioni di uno sfruttamento della CVE-2025-5777. Lo stesso giorno la società di sicurezza ReliaQuest ha riferito di osservare, con un livello di confidenza medio, attacchi già in corso: sessioni Citrix compromesse utilizzate da più indirizzi IP, accessi da reti di data center e successiva ricognizione dell'Active Directory. Da inizio luglio le analisi tecniche sono pubbliche e, in linea di principio, chiunque può quindi sfruttare la vulnerabilità.
Il 10 luglio la CISA ha inserito la vulnerabilità nel proprio catalogo delle vulnerabilità attivamente sfruttate, parlando di un «rischio inaccettabile». Il ricercatore di sicurezza Kevin Beaumont, che ha coniato il nome «CitrixBleed 2», ritiene che la vulnerabilità venga sfruttata già da circa un mese.
Il paragone con il predecessore non è casuale. La vulnerabilità CitrixBleed originale (CVE-2023-4966) funzionava secondo lo stesso principio ed è stata sfruttata su larga scala nel 2023, anche da gruppi ransomware. Lo schema è noto: chi dispone di un token di sessione valido non ha bisogno né della password né del secondo fattore. E un aggiornamento da solo non termina una sessione sottratta in precedenza.
Cosa fare subito
- Aggiornare alla versione più recente. Le versioni di giugno contro la CVE-2025-5777 non correggono ancora la CVE-2025-6543. Contro entrambe le vulnerabilità sono efficaci solo le versioni 14.1-47.46, 13.1-59.19 o 13.1-37.236 (FIPS/NDcPP) o successive. I sistemi con 12.1 o 13.0 devono essere migrati a una versione supportata.
- Terminare le sessioni. Dopo l'aggiornamento Citrix raccomanda
kill icaconnection -allekill pcoipConnection -all. È opportuno terminare anche le altre sessioni VPN e AAA attive. Esaminate prima le sessioni: accessi anomali forniscono indicazioni sull'eventuale compromissione e su chi sia stato colpito. - Verificare i log. Prestate attenzione a richieste POST ripetute verso
doAuthentication.doe a voci di logout con caratteri insoliti nel nome utente. Sono sospette anche le sessioni il cui IP di origine cambia o che provengono da reti di data center anziché dalle reti abituali. - Limitare l'accesso finché l'aggiornamento non è stato installato, ad esempio tramite ACL o regola firewall verso reti note.
- In caso di sospetto, trattare gli account interessati come compromessi: reimpostare le credenziali e verificare cosa è accaduto nella rete interna a partire dalla sessione compromessa.
Cosa significa per la protezione dei firewall
CitrixBleed 2 mette in luce un problema che può riguardare qualsiasi produttore: il gateway che deve consentire agli utenti un accesso sicuro alla rete è esso stesso liberamente raggiungibile, e qualsiasi errore al suo interno agisce prima di tutti i meccanismi di protezione che si trovano a valle. Non appena le analisi tecniche sono pubbliche, inizia in tutta Internet la ricerca di dispositivi vulnerabili. Da quel momento ogni giorno fino all'aggiornamento è decisivo.
NetProtector interviene proprio in questa fase. Viene inserito in linea davanti al firewall e analizza il traffico prima che raggiunga il gateway:
- Early warning tramite una rete di sensori condivisa. Se una sorgente viene rilevata in un punto qualsiasi della rete NetProtector per scansioni o attacchi, viene classificata come minaccia e bloccata su tutte le appliance. Il vostro gateway non deve essere attaccato direttamente perché la sorgente venga bloccata.
- Anomalie nel traffico. Richieste massive da singole sorgenti o interrogazioni sistematiche su tipi di dispositivo e versioni sono anomalie tipiche che NetProtector rileva e segnala.
- In tutta onestà: NetProtector non sostituisce l'aggiornamento e non annulla una sessione già sottratta: a tal fine occorre terminare le sessioni e reimpostare le credenziali. Riduce però il numero di attaccanti che riescono anche solo a raggiungere il vostro gateway nel periodo che precede la patch.
Come il sistema di early warning riconosce gli attaccanti e come NetProtector viene installato tra router e firewall è descritto nella pagina Come funziona NetProtector.
La nostra valutazione
CitrixBleed 2 ricorda che l'MFA protegge il momento dell'accesso, non l'intera sessione. Un token di sessione vale quanto password e secondo fattore insieme. La protezione degli accessi VPN richiede quindi più livelli: aggiornamenti tempestivi, terminazione sistematica delle sessioni dopo un incidente, monitoraggio degli accessi anomali e un livello davanti al gateway che intercetti gli attaccanti noti prima che possano tentare di sfruttare una vulnerabilità.
Fonti
- ReliaQuest: Threat Spotlight – CitrixBleed 2 Vulnerability in NetScaler ADC, Gateway Devices
- watchTowr Labs: How Much More Must We Bleed? – Citrix NetScaler Memory Disclosure (CitrixBleed 2 CVE-2025-5777)
- BleepingComputer: Public exploits released for Citrix Bleed 2 NetScaler flaw, patch now
- The Record: CISA orders agencies to immediately patch Citrix Bleed 2, saying bug poses ‘unacceptable risk’
- CISA: Known Exploited Vulnerabilities Catalog – CVE-2025-5777