· por NetProtector Security Team
CitrixBleed 2: falha no NetScaler expõe tokens de sessão e contorna a MFA
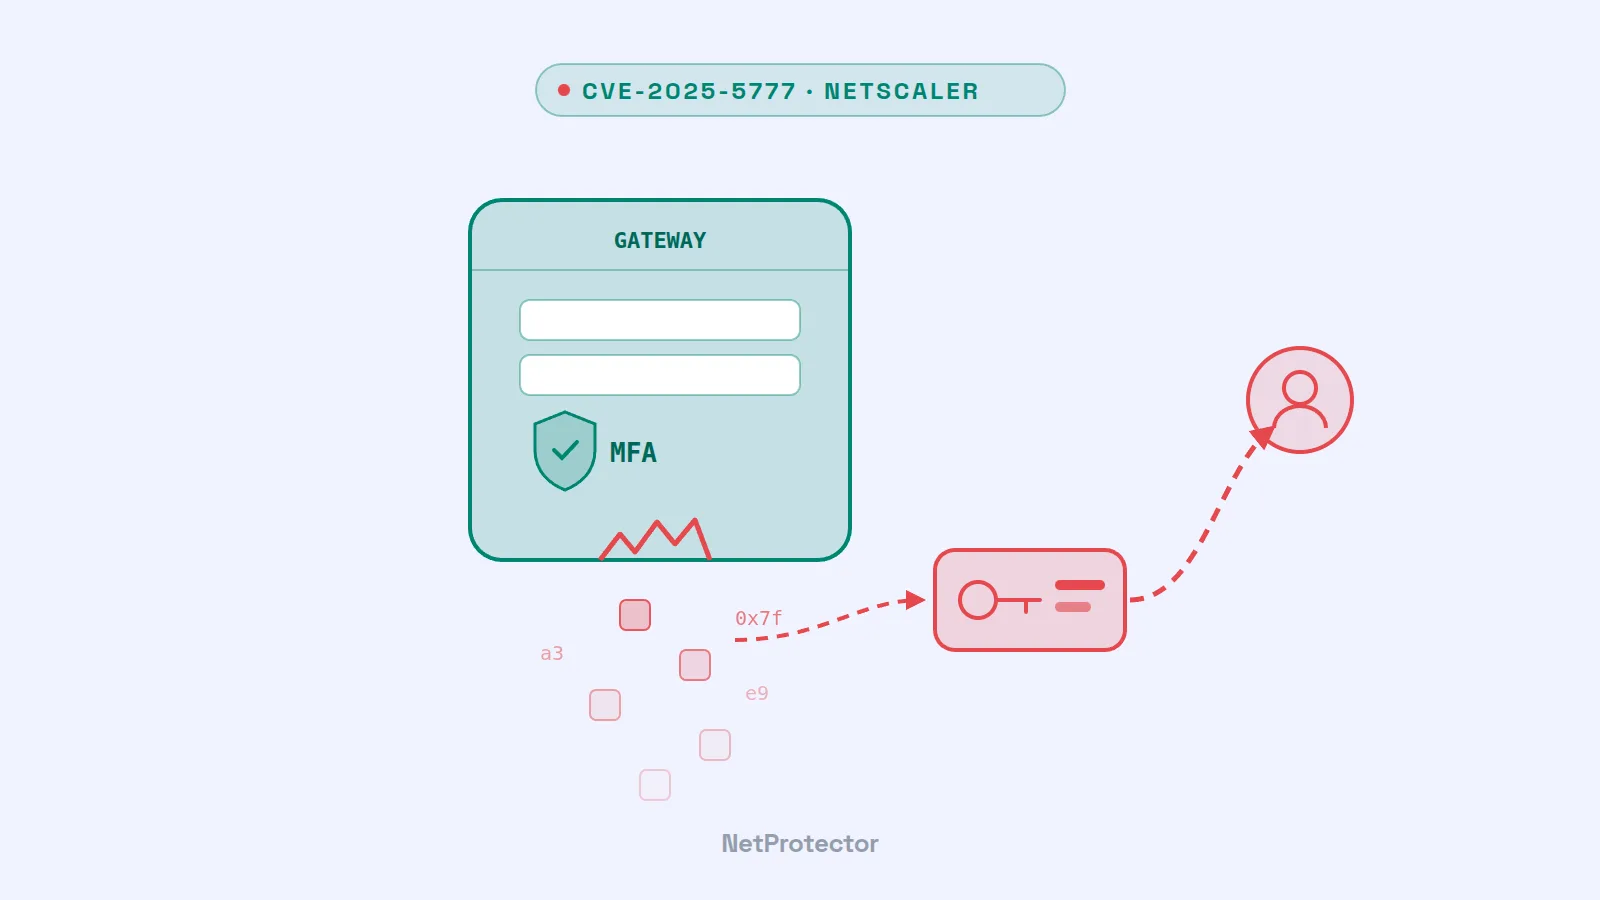
A autenticação multifator protege o início de sessão – mas não a sessão que é criada a seguir. É precisamente aí que atua a CVE-2025-5777, uma vulnerabilidade no Citrix NetScaler ADC e no NetScaler Gateway que, em alusão à falha CitrixBleed de 2023, recebeu o nome «CitrixBleed 2». Os atacantes podem utilizá-la para ler conteúdos da memória do gateway, incluindo tokens de sessão de utilizadores autenticados. A Citrix publicou atualizações a 17 de junho de 2025. Desde 10 de julho de 2025, a agência norte-americana CISA classifica a falha como ativamente explorada – e, invulgarmente, concedeu às agências federais dos EUA apenas um dia para aplicarem o patch.
Do que se trata
Quando um NetScaler está configurado como gateway ou como servidor de autenticação, não valida suficientemente determinadas entradas e, por isso, lê para além do fim de uma área de memória. Os investigadores de segurança da watchTowr e da Horizon3 demonstraram no início de julho como isto funciona: basta um pedido de autenticação manipulado para que o dispositivo envie na resposta um fragmento da sua memória de trabalho – segundo a Horizon3, cerca de 127 bytes por pedido. Quem repetir o pedido vezes suficientes vai recolhendo, pouco a pouco, dados sensíveis. A Horizon3 demonstrou que é possível roubar desta forma tokens de sessão de utilizadores.
Os dados principais segundo o boletim da Citrix CTX693420:
- Gravidade: CVSS 9.3 (CVSS 4.0, avaliação da Citrix).
- Afetados: NetScaler ADC e NetScaler Gateway configurados como gateway (servidor virtual VPN, ICA Proxy, CVPN, RDP Proxy) ou como servidor virtual AAA. As versões 12.1 e 13.0 também são vulneráveis, mas, por se encontrarem em fim de vida, já não recebem atualizações. Os serviços cloud geridos pela Citrix não são afetados.
- Corrigido em: 14.1-43.56, 13.1-58.32 e 13.1-37.235 (FIPS/NDcPP), bem como em versões mais recentes.
- Pré-requisito para o ataque: um gateway acessível a partir da Internet. O atacante não precisa de credenciais.
- Consequência: com um token de sessão roubado, o atacante assume uma sessão já autenticada. A palavra-passe e a MFA já foram tratadas pelo utilizador legítimo – o atacante não tem de as ultrapassar.
Pouco depois, a 25 de junho, surgiu com a CVE-2025-6543 (CVSS 9.2) uma segunda falha crítica nas mesmas configurações de gateway. Neste caso, a Citrix confirmou desde o início que já estava a ser explorada em dispositivos não protegidos.
Porque é urgente
A cronologia das últimas semanas mostra a rapidez com que a situação mudou. A 26 de junho, a Citrix afirmou não haver indícios de exploração da CVE-2025-5777. No mesmo dia, a empresa de segurança ReliaQuest comunicou que, com grau de confiança médio, já observava ataques: sessões Citrix sequestradas utilizadas a partir de vários endereços IP, acessos provenientes de redes de centros de dados e subsequente reconhecimento do Active Directory. Desde o início de julho, as análises técnicas são públicas e, com isso, em princípio qualquer pessoa pode explorar a falha.
A 10 de julho, a CISA incluiu a falha no seu catálogo de vulnerabilidades ativamente exploradas e falou de um «risco inaceitável». O investigador de segurança Kevin Beaumont, que cunhou o nome «CitrixBleed 2», considera que a falha já está a ser explorada há cerca de um mês.
A comparação com a antecessora não é casual. A falha CitrixBleed original (CVE-2023-4966) funcionava segundo o mesmo princípio e foi explorada em grande escala em 2023, incluindo por grupos de ransomware. O padrão é conhecido: quem tiver um token de sessão válido não precisa nem de palavra-passe nem de segundo fator. E uma atualização, por si só, não termina uma sessão que tenha sido roubada antes.
O que deve fazer agora
- Atualizar – para a versão mais recente. As versões de junho contra a CVE-2025-5777 ainda não corrigem a CVE-2025-6543. Só as versões 14.1-47.46, 13.1-59.19 ou 13.1-37.236 (FIPS/NDcPP) ou mais recentes protegem contra ambas as falhas. Os sistemas com 12.1 ou 13.0 têm de ser migrados para uma versão suportada.
- Terminar sessões. Após a atualização, a Citrix recomenda
kill icaconnection -allekill pcoipConnection -all. É aconselhável terminar também as restantes sessões VPN e AAA ativas. Analise as sessões antes disso: inícios de sessão suspeitos dão indicações sobre se houve comprometimento e quem foi afetado. - Verificar os logs. Esteja atento a pedidos POST acumulados para
doAuthentication.doe a registos de fim de sessão com caracteres invulgares no nome de utilizador. São igualmente suspeitas as sessões cujo IP de origem muda ou que provêm de redes de centros de dados em vez das redes habituais. - Restringir o acesso enquanto a atualização não estiver instalada – por exemplo, através de ACL ou regra de firewall limitada a redes conhecidas.
- Em caso de suspeita, trate as contas afetadas como comprometidas: reponha as credenciais e verifique o que aconteceu na rede interna a partir da sessão sequestrada.
O que isto significa para a proteção de firewalls
O CitrixBleed 2 evidencia um problema que pode afetar qualquer fabricante: o gateway que deve permitir aos utilizadores aceder à rede de forma segura está, ele próprio, exposto – e qualquer falha nele atua antes de todos os mecanismos de proteção que se encontram por trás. Assim que as análises técnicas se tornam públicas, começa a procura de dispositivos vulneráveis em toda a Internet. A partir desse momento, cada dia até à atualização conta.
O NetProtector atua precisamente nesta fase. É integrado em linha à frente da firewall e inspeciona o tráfego antes de este chegar ao gateway:
- Alerta precoce através de uma rede de sensores partilhada. Se uma origem se destacar em qualquer ponto da rede NetProtector por scans ou ataques, é classificada como ameaça e bloqueada em todos os appliances. O seu gateway não tem de ser atacado primeiro para que a origem seja bloqueada.
- Anomalias no tráfego. Pedidos em massa a partir de origens individuais ou consultas sistemáticas de tipos de dispositivos e versões são anomalias típicas que o NetProtector deteta e reporta.
- Com toda a franqueza: o NetProtector não substitui a atualização nem anula uma sessão já roubada – para isso, é necessário terminar as sessões e repor as credenciais. Mas reduz o número de atacantes que sequer conseguem chegar ao seu gateway no período até à aplicação do patch.
Descrevemos como o sistema de alerta precoce deteta atacantes e como o NetProtector é implementado entre o router e a firewall na página Como funciona o NetProtector.
A nossa avaliação
O CitrixBleed 2 recorda que a MFA protege o momento do início de sessão, não a sessão inteira. Um token de sessão vale tanto como a palavra-passe e o segundo fator juntos. A proteção dos acessos VPN exige, por isso, várias camadas: atualizações rápidas, terminação consequente das sessões após um incidente, monitorização de inícios de sessão suspeitos – e uma camada à frente do gateway que intercete atacantes conhecidos antes de poderem testar uma falha.
Fontes
- ReliaQuest: Threat Spotlight – CitrixBleed 2 Vulnerability in NetScaler ADC, Gateway Devices
- watchTowr Labs: How Much More Must We Bleed? – Citrix NetScaler Memory Disclosure (CitrixBleed 2 CVE-2025-5777)
- BleepingComputer: Public exploits released for Citrix Bleed 2 NetScaler flaw, patch now
- The Record: CISA orders agencies to immediately patch Citrix Bleed 2, saying bug poses ‘unacceptable risk’
- CISA: Known Exploited Vulnerabilities Catalog – CVE-2025-5777