· von NetProtector Security Team
Cisco: Zero-Days im VPN-Portal öffnen ASA-Firewalls für Angreifer
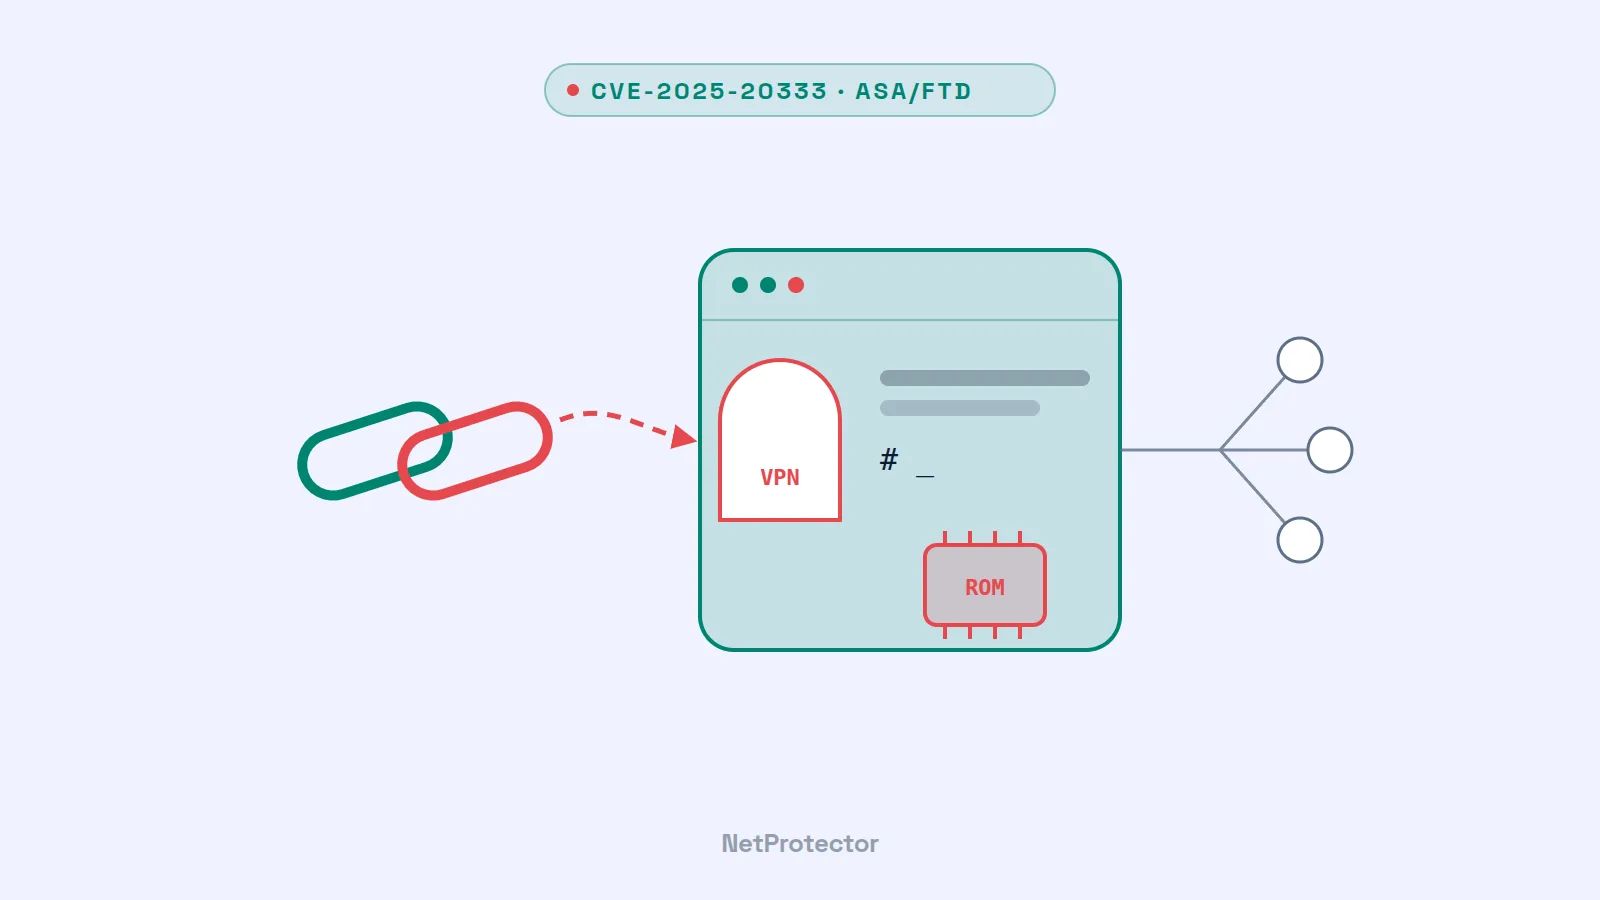
Das VPN-Portal einer Firewall soll nur berechtigte Nutzer hereinlassen. Bei Ciscos Secure Firewall ASA und Firepower Threat Defense (FTD) ließ es sich über zwei Zero-Day-Lücken überlisten: CVE-2025-20362 öffnet geschützte Bereiche des VPN-Webservers ohne Anmeldung, CVE-2025-20333 erlaubt dort die Ausführung von Schadcode mit Root-Rechten. Verkettet geben sie laut Cisco einem Angreifer ohne Zugangsdaten die volle Kontrolle über das Gerät. Cisco hat die Lücken am 25. September 2025 veröffentlicht, die US-Behörde CISA erließ am selben Tag die Notfallrichtlinie ED 25-03. Einen Workaround gibt es nicht – nur das Update oder das Abschalten der VPN-Webdienste.
Worum es geht
Der VPN-Webserver ist der Teil der Firewall, über den sich Mitarbeiter per AnyConnect bzw. Secure Client von außen anmelden. Die erste Lücke, CVE-2025-20362, ist eine fehlende Berechtigungsprüfung: Präparierte HTTPS-Anfragen erreichen URL-Endpunkte, die eigentlich erst nach der Anmeldung zugänglich sein sollten. Die zweite, CVE-2025-20333, ist ein Pufferüberlauf, der normalerweise gültige VPN-Zugangsdaten voraussetzt. Genau diese Hürde räumt die erste Lücke aus dem Weg.
Die Eckdaten laut den Cisco-Advisories vom 25. September 2025:
- Schweregrad: CVE-2025-20333 mit CVSS 9.9 („Critical“), CVE-2025-20362 mit CVSS 6.5 („Medium“). Der mittlere Wert täuscht: Erst die Kombination macht den Angriff ohne Anmeldung möglich.
- Betroffen: ASA- und FTD-Software, wenn VPN-Webdienste aktiv sind – SSL-VPN (
webvpn), AnyConnect-IKEv2-Remote-Access mit Client Services und bei ASA zusätzlich Mobile User Security. - Behoben in: je nach Release-Zweig, für beide Lücken etwa ASA 9.18.4.67, 9.20.4.10, 9.22.2.14 und 9.23.1.19 sowie FTD 7.2.10.2, 7.4.2.4, 7.6.2.1 und 7.7.10.1. Für den eigenen Stand gibt Ciscos Software Checker Auskunft.
- Voraussetzung für den Angriff: ein aus dem Internet erreichbarer VPN-Webdienst – also genau das, wofür ein VPN-Portal da ist.
- Folge: Codeausführung als Root und damit die vollständige Übernahme der Firewall.
Am selben Tag veröffentlichte Cisco eine dritte Lücke, CVE-2025-20363 (CVSS 9.0), die neben ASA und FTD auch IOS, IOS XE und IOS XR betrifft. Hinweise auf eine Ausnutzung gab es dafür zum Zeitpunkt der Veröffentlichung nicht.
Warum das dringend ist
Hinter den Angriffen steht kein Gelegenheitstäter. Cisco wurde nach eigenen Angaben bereits im Mai 2025 von mehreren Behörden hinzugezogen, um Angriffe auf ASA-Geräte der Serie 5500-X zu untersuchen. Das Unternehmen ordnet die Aktivität „mit hoher Sicherheit“ demselben Akteur zu wie die Spionagekampagne ArcaneDoor, über die Cisco Anfang 2024 berichtet hatte. Die Angreifer schalteten Logging ab, fingen Kommandozeilen-Befehle ab und brachten Geräte gezielt zum Absturz, um eine Analyse zu verhindern.
Kompromittiert wurden ältere Modelle ohne Secure Boot (5512-X, 5515-X, 5525-X, 5545-X, 5555-X und 5585-X). Auf ihnen veränderten die Angreifer den ROM-Monitor, um Neustarts und Updates zu überdauern. Das britische NCSC hat die dabei eingesetzte Schadsoftware analysiert: das Bootkit RayInitiator und den Loader LINE VIPER, der Befehle ausführen, Netzwerkverkehr mitschneiden und Syslog-Meldungen unterdrücken kann. Gesteuert wird LINE VIPER unter anderem über WebVPN-Anmeldesitzungen – also über dasselbe Portal, über das der Einbruch erfolgte. Auf neueren Plattformen mit Secure Boot hat Cisco keine erfolgreiche Kompromittierung festgestellt.
Die CISA reagierte ungewöhnlich scharf: US-Bundesbehörden mussten alle ASA- und Firepower-Geräte erfassen, bis zum 26. September Speicherabbilder zur forensischen Analyse einreichen, Geräte ohne Herstellersupport bis zum 30. September vom Netz nehmen und die übrigen umgehend aktualisieren. Die Angriffsfläche ist groß: Ende September zählte die Shadowserver Foundation laut Cybersecurity Dive knapp 50.000 verwundbare, aus dem Internet erreichbare Geräte – Deutschland gehörte zu den fünf Ländern mit den meisten Treffern.
Was Sie jetzt tun sollten
- Bestand erfassen. Stellen Sie fest, welche ASA- und FTD-Geräte Sie betreiben, mit welcher Software-Version und ob VPN-Webdienste (SSL-VPN oder IKEv2 mit Client Services) aktiv sind.
- Aktualisieren. Spielen Sie den für Ihren Release-Zweig genannten Fix ein. Laut Cisco prüft das Update beim Start auch den ROM-Monitor betroffener Geräte und entfernt den bekannten Persistenzmechanismus.
- Alte Hardware ersetzen. ASA-5500-X-Modelle ohne Secure Boot sind am Ende ihres Supports oder kurz davor. Das NCSC empfiehlt, sie zu ersetzen, wo immer das möglich ist.
- Übergangsweise abschalten, wenn das Update nicht sofort möglich ist: Cisco nennt das Deaktivieren aller SSL/TLS-basierten VPN-Webdienste als vorübergehende Maßnahme. Das unterbricht allerdings den Fernzugang über diese Dienste.
- Auf Kompromittierung prüfen. Cisco und das NCSC haben Erkennungshinweise und -regeln veröffentlicht. Im Verdachtsfall das Gerät nicht ausschalten, sondern vom Netz trennen, die gesamte Konfiguration als nicht vertrauenswürdig behandeln und alle Passwörter, Zertifikate und Schlüssel erneuern – am besten gemeinsam mit dem Cisco-Support.
Was das für den Schutz von Firewalls bedeutet
Der Fall zeigt, wie viel an einem einzigen Gerät hängt. Die Firewall soll das Netz schützen, ihr VPN-Portal muss dafür aber aus dem Internet erreichbar sein – und wird damit selbst zum Angriffsziel. In diesem Fall untersuchte Cisco die Angriffe bereits seit Mai, die Patches kamen im September. Und auch nach der Veröffentlichung braucht es Zeit, bis jedes Gerät aktualisiert ist.
NetProtector setzt deshalb davor an. Die Appliance arbeitet vor der Firewall in der Leitung und prüft den Traffic, bevor er das VPN-Portal erreicht:
- Bekannte Angreifer-Infrastruktur wird ausgesperrt. Scans nach erreichbaren VPN-Portalen und breit gestreute Angriffsversuche kommen oft von Adressen, die das NetProtector-Sensornetz bereits an anderer Stelle gesehen hat. Solche Quellen werden blockiert, bevor sie Ihre Firewall überhaupt ansprechen.
- Auffälligkeiten werden erkannt. Systematisches Abtasten nach Gerätetypen und Versionen, Brute-Force-Anmeldeversuche oder ungewöhnlich gehäufte Verbindungen zum VPN-Dienst fallen im Datenstrom auf – Muster, die gezielten Angriffen häufig vorausgehen.
- Zeit bis zum Update gewinnen. NetProtector ersetzt den Patch nicht und erkennt nicht jeden gezielten Exploit. Es verringert aber die Zahl der Angreifer, die das verwundbare Portal überhaupt erreichen – gerade in der Phase, in der eine Lücke bekannt, aber noch nicht überall geschlossen ist.
Wie NetProtector Angreifer-Infrastruktur erkennt und ohne Umbau zwischen Router und Firewall eingebunden wird, zeigen wir auf der Seite So funktioniert NetProtector.
Unsere Einschätzung
Cisco hat über Monate mit Behörden an der Aufklärung gearbeitet und die Lücken gemeinsam mit CISA und NCSC offengelegt – das ist der richtige Umgang mit einem solchen Fall. Die Lehre reicht über einen Hersteller hinaus: VPN-Portale sind ein lohnendes Ziel, auch für staatlich unterstützte Angreifer, und Geräte ohne aktuelle Schutzmechanismen wie Secure Boot sind besonders schwer zu verteidigen. Sicherheit für den Fernzugang braucht deshalb mehrere Ebenen: zügige Updates, rechtzeitig ersetzte Hardware, überwachte Anmeldungen – und eine vorgelagerte Schicht, die bekannte Angreifer fernhält, bevor sie die Firewall erreichen.
Quellen
- Cisco Event Response: Continued Attacks Against Cisco Firewalls
- Cisco Security Advisory: cisco-sa-asaftd-webvpn-z5xP8EUB (CVE-2025-20333)
- Cisco Security Advisory: cisco-sa-asaftd-webvpn-YROOTUW (CVE-2025-20362)
- CISA: ED 25-03 – Identify and Mitigate Potential Compromise of Cisco Devices
- NCSC: Malware Analysis Report RayInitiator & LINE VIPER
- Cybersecurity Dive: Cisco firewall flaws endanger nearly 50,000 devices worldwide